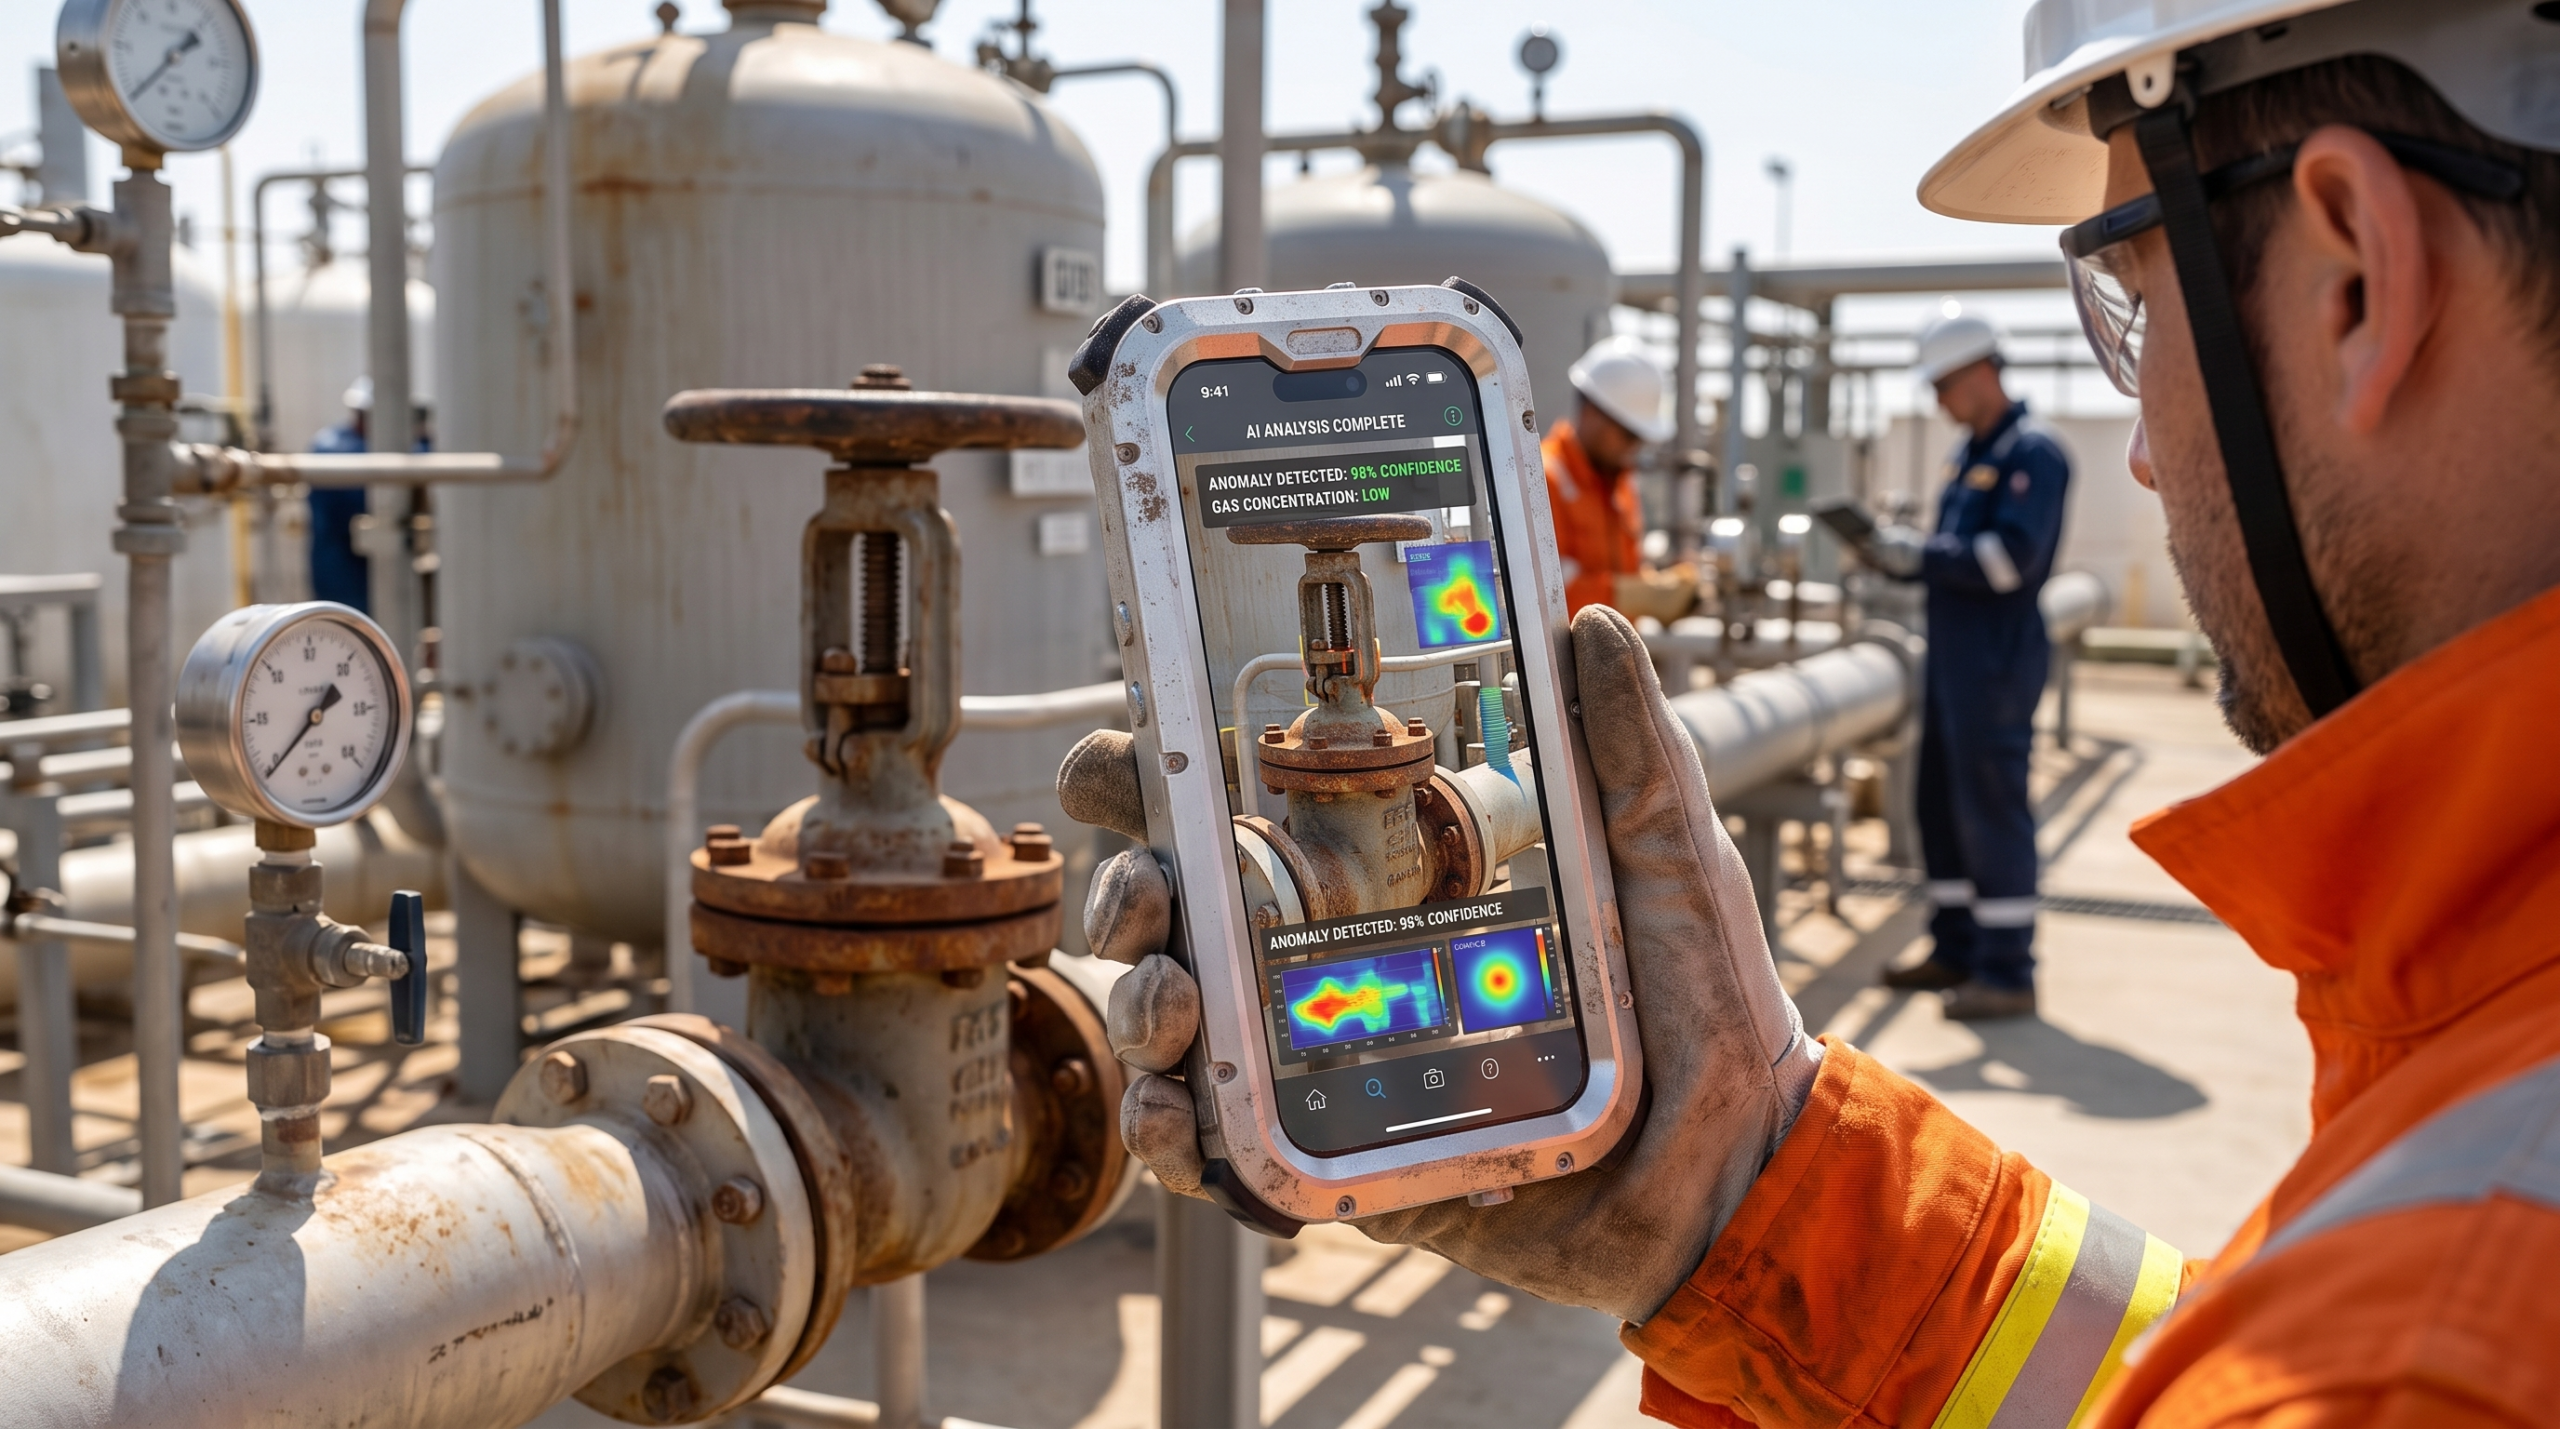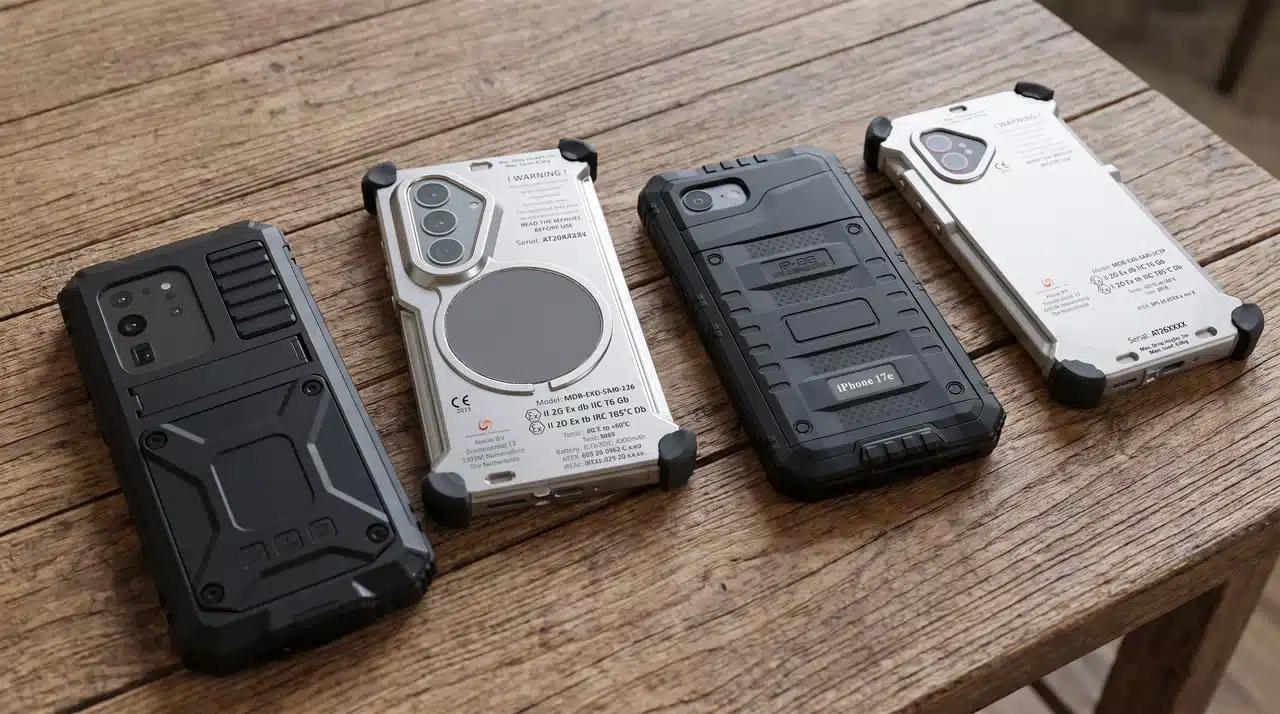


При оценке мобильного оборудования для использования в опасных средах руководители предприятий, естественно, уделяют особое внимание вопросам физической безопасности. Они тщательно проверяют сертификационные показатели ATEX, классификацию по зоне 1 и совместимость с группами газов, чтобы убедиться, что устройство не станет причиной взрыва.
Однако по мере ускорения процесса цифровой трансформации промышленных объектов возникла вторичная, не менее опасная уязвимость. Кибератаки, направленные против критически важной инфраструктуры, все чаще сосредотачиваются на промышленном мобильном периферийном оборудовании.
Подключенные к сети мобильные устройства представляют собой основную точку проникновения для злоумышленников, стремящихся получить доступ к сетям операционных технологий (OT), системам SCADA и промышленным контурам управления. В компании Atexxo Manufacturing мы понимаем, что подлинная промышленная безопасность требует двустороннего подхода: предотвращения физического возгорания при одновременном ограничении цифрового доступа. Ниже описано, как операторы предприятий укрепляют защиту своих мобильных устройств от киберфизических атак.
Расширяющаяся поверхность атаки на периферии промышленных сетей
Современные нефтеперерабатывающие заводы, химические предприятия и морские буровые платформы опираются на тесно взаимосвязанную цифровую инфраструктуру. Полевые технические специалисты используют смартфоны, которые напрямую взаимодействуют с облачными аналитическими платформами, корпоративными системами ERP и периферийными шлюзами SCADA.
Киберпреступники активно нацеливаются на эти киберфизические системы, поскольку они выступают в качестве связующего звена между цифровыми командами и реальным оборудованием. Взломанное мобильное устройство, работающее в пределах технологического комплекса зоны 1, представляет собой гораздо более серьёзную угрозу, чем обычная утечка корпоративных данных. К операционным угрозам относятся:
- Повреждение телеметрических данных: Злоумышленники могут внедрить ложные показания датчиков в контуры управления, что приведет к тому, что операторы неверно диагностируют аномалии в технологическом процессе или неправильно настроят клапаны регулирования давления.
- Аварийная изоляция: сбой мобильной сети может лишить отдельно работающего сотрудника доступа к автоматизированным системам аварийной связи именно в тот момент, когда происходит физический инцидент.
- Боковое перемещение по сети: взломанные мобильные конечные устройства позволяют злоумышленникам соединить корпоративные ИТ-сети, традиционно изолированные от внешнего мира, напрямую с конфиденциальными и строго ограниченными средами операционных технологий (OT).
Почему iOS лидирует в сфере операционных технологий с высоким уровнем безопасности
Выбор мобильного оборудования для сред, критичных с точки зрения безопасности, требует тщательной оценки лежащей в его основе операционной системы. Потребительские платформы с открытыми средами выполнения приложений представляют собой значительно более обширные поверхности атаки.
Система iOS зарекомендовала себя в качестве корпоративного стандарта для операционных технологий (OT) с высоким уровнем безопасности благодаря своему тщательно разработанному стеку средств защиты на аппаратном уровне.
- Защищенный анклав с аппаратной изоляцией: на уровне микросхемы современные iPhone содержат выделенный сопроцессор, физически изолированный от основного процессора приложений. Он обрабатывает все криптографические ключи и биометрические данные исключительно в пределах собственной аппаратной границы. Даже в случае взлома основной операционной системы вредоносным ПО защищенный анклав остается принципиально недоступным.
- Строгое применение принципа «песочницы»: в iOS соблюдается строгий принцип «песочницы» для приложений. Каждое приложение выполняется в своей собственной изолированной среде, что полностью исключает возможность чтения или изменения данных, принадлежащих другим приложениям, или системной памяти.
- Удлиненный жизненный цикл в корпоративной среде: Закупка оборудования для отраслей, связанных с опасными условиями эксплуатации, сопряжена с длительными циклами обеспечения соответствия нормативным требованиям. Обязательство компании Apple по предоставлению непрерывных обновлений безопасности в течение семи лет гарантирует, что устройства остаются надежными корпоративными активами на протяжении всего срока их физической эксплуатации.
Обеспечение безопасности парка устройств с помощью системы управления мобильными устройствами
Защищённая аппаратная платформа требует централизованного обеспечения соблюдения политик. Благодаря интеграции Apple Business Manager (ABM) с корпоративным решением для управления мобильными устройствами (MDM) специалисты по ИТ-безопасности обеспечивают абсолютный дистанционный контроль над всем парком устройств, находящихся в полевых условиях.
Это обеспечивает ряд ключевых функций управления, необходимых для обеспечения промышленной безопасности. Режим контролируемого доступа предоставляет ИТ-командам неотменяемые полномочия по управлению, не позволяя персоналу на местах обходить профили безопасности или устанавливать непроверенное стороннее программное обеспечение. Администраторы могут полностью отключить встроенный App Store, ограничив доступ на устройствах исключительно утвержденными рабочими приложениями, такими как SAP или IBM Maximo. Кроме того, функция быстрого реагирования на угрозы безопасности (RSR) позволяет специалистам по безопасности мгновенно распространять критически важные целевые исправления на весь парк мобильных устройств без необходимости вмешательства пользователей или полной перезагрузки операционной системы.
Подход «нулевого доверия» и динамическое геозонирование в зонах с ограниченным доступом
Применение политик MDM становится исключительно эффективным при интеграции с данными о физическом местоположении посредством геозонирования. Это позволяет применить архитектуру «нулевого доверия» к географии производственных объектов: ни одно устройство по умолчанию не считается надежным, а права доступа корректируются в зависимости от конкретного местонахождения технического специалиста.
Чтобы наглядно увидеть, как физическое местоположение изменяет права доступа устройства в режиме реального времени, ознакомьтесь с нашим интерактивным симулятором политик безопасности ниже:
Как показано, автоматизированные ограничения без труда обеспечивают соблюдение требований. Когда технический специалист входит в зону с высоким уровнем секретности, профиль MDM может автоматически отключить камеру в целях соблюдения требований конфиденциальности на объекте, включив её обратно только при выходе. Одновременно вход в изолированную зону может автоматически запускать фоновые протоколы мониторинга одиночного работника без необходимости ручного вмешательства со стороны пользователя.
Объединение программной безопасности с физической защитой по стандарту ATEX
Внедрение передовых средств программной безопасности мобильных устройств в зоны с ограниченным доступом создаёт уникальную инженерную задачу. Для работы программного обеспечения необходимо использовать флагманское оборудование, однако нельзя идти на компромисс в вопросах взрывобезопасности.
Сочетание устройства премиум-класса — такого, как iPhone 17 Pro Max— в сертифицированном взрывозащищённом корпусе Atexxo позволяет решить обе стороны задачи обеспечения безопасности.
Наши корпуса, изготовленные с высокой точностью, соответствуют строгим стандартам физической безопасности ATEX и IECEx для зоны 1, надежно удерживая любую внутреннюю тепловую или электрическую энергию для предотвращения возгорания паров или пыли. Важно отметить, что при этом сохраняется полная встроенная поддержка защищённого анклава, биометрической аутентификации Face ID, регистрации в системе MDM и геозонирования по принципу «нулевого доверия». Такой двухуровневый подход гарантирует, что ваши операции останутся как физически безопасными, так и цифровым образом неприступными.
Часто задаваемые вопросы
Почему кибербезопасность имеет решающее значение для искробезопасных мобильных устройств в средах OT?
Искробезопасные мобильные устройства обеспечивают прямое подключение персонала на производстве к промышленным сетям, включая системы SCADA, MES и ERP. Незащищенные мобильные конечные устройства могут служить точками входа для злоумышленников, стремящихся проникнуть в сети OT, манипулировать конфиденциальными данными датчиков или нарушить работу критически важных систем связи в чрезвычайных ситуациях.
Как «безопасный анклав» iPhone защищает промышленные мобильные данные?
«Безопасный анклав» — это аппаратный изолированный сопроцессор, встроенный в микросхему iPhone. Он работает полностью независимо от основной операционной системы, управляя криптографическими ключами и биометрическими данными Face ID в среде аппаратной песочницы, которая остаётся защищённой даже в случае компрометации основного программного обеспечения устройства вредоносным ПО.
Какова роль системы управления мобильными устройствами (MDM) в парках устройств, эксплуатируемых в опасных зонах?
Программное обеспечение MDM позволяет ИТ-администраторам удалённо применять строгие политики безопасности ко всему парку промышленных смартфонов. К основным функциям относятся удалённое стирание данных с устройств, блокировка установки неразрешённых приложений, принудительное включение контролируемого режима для предотвращения несанкционированного вмешательства, а также мгновенная рассылка патчей безопасности на устройства, находящиеся в полевых условиях.