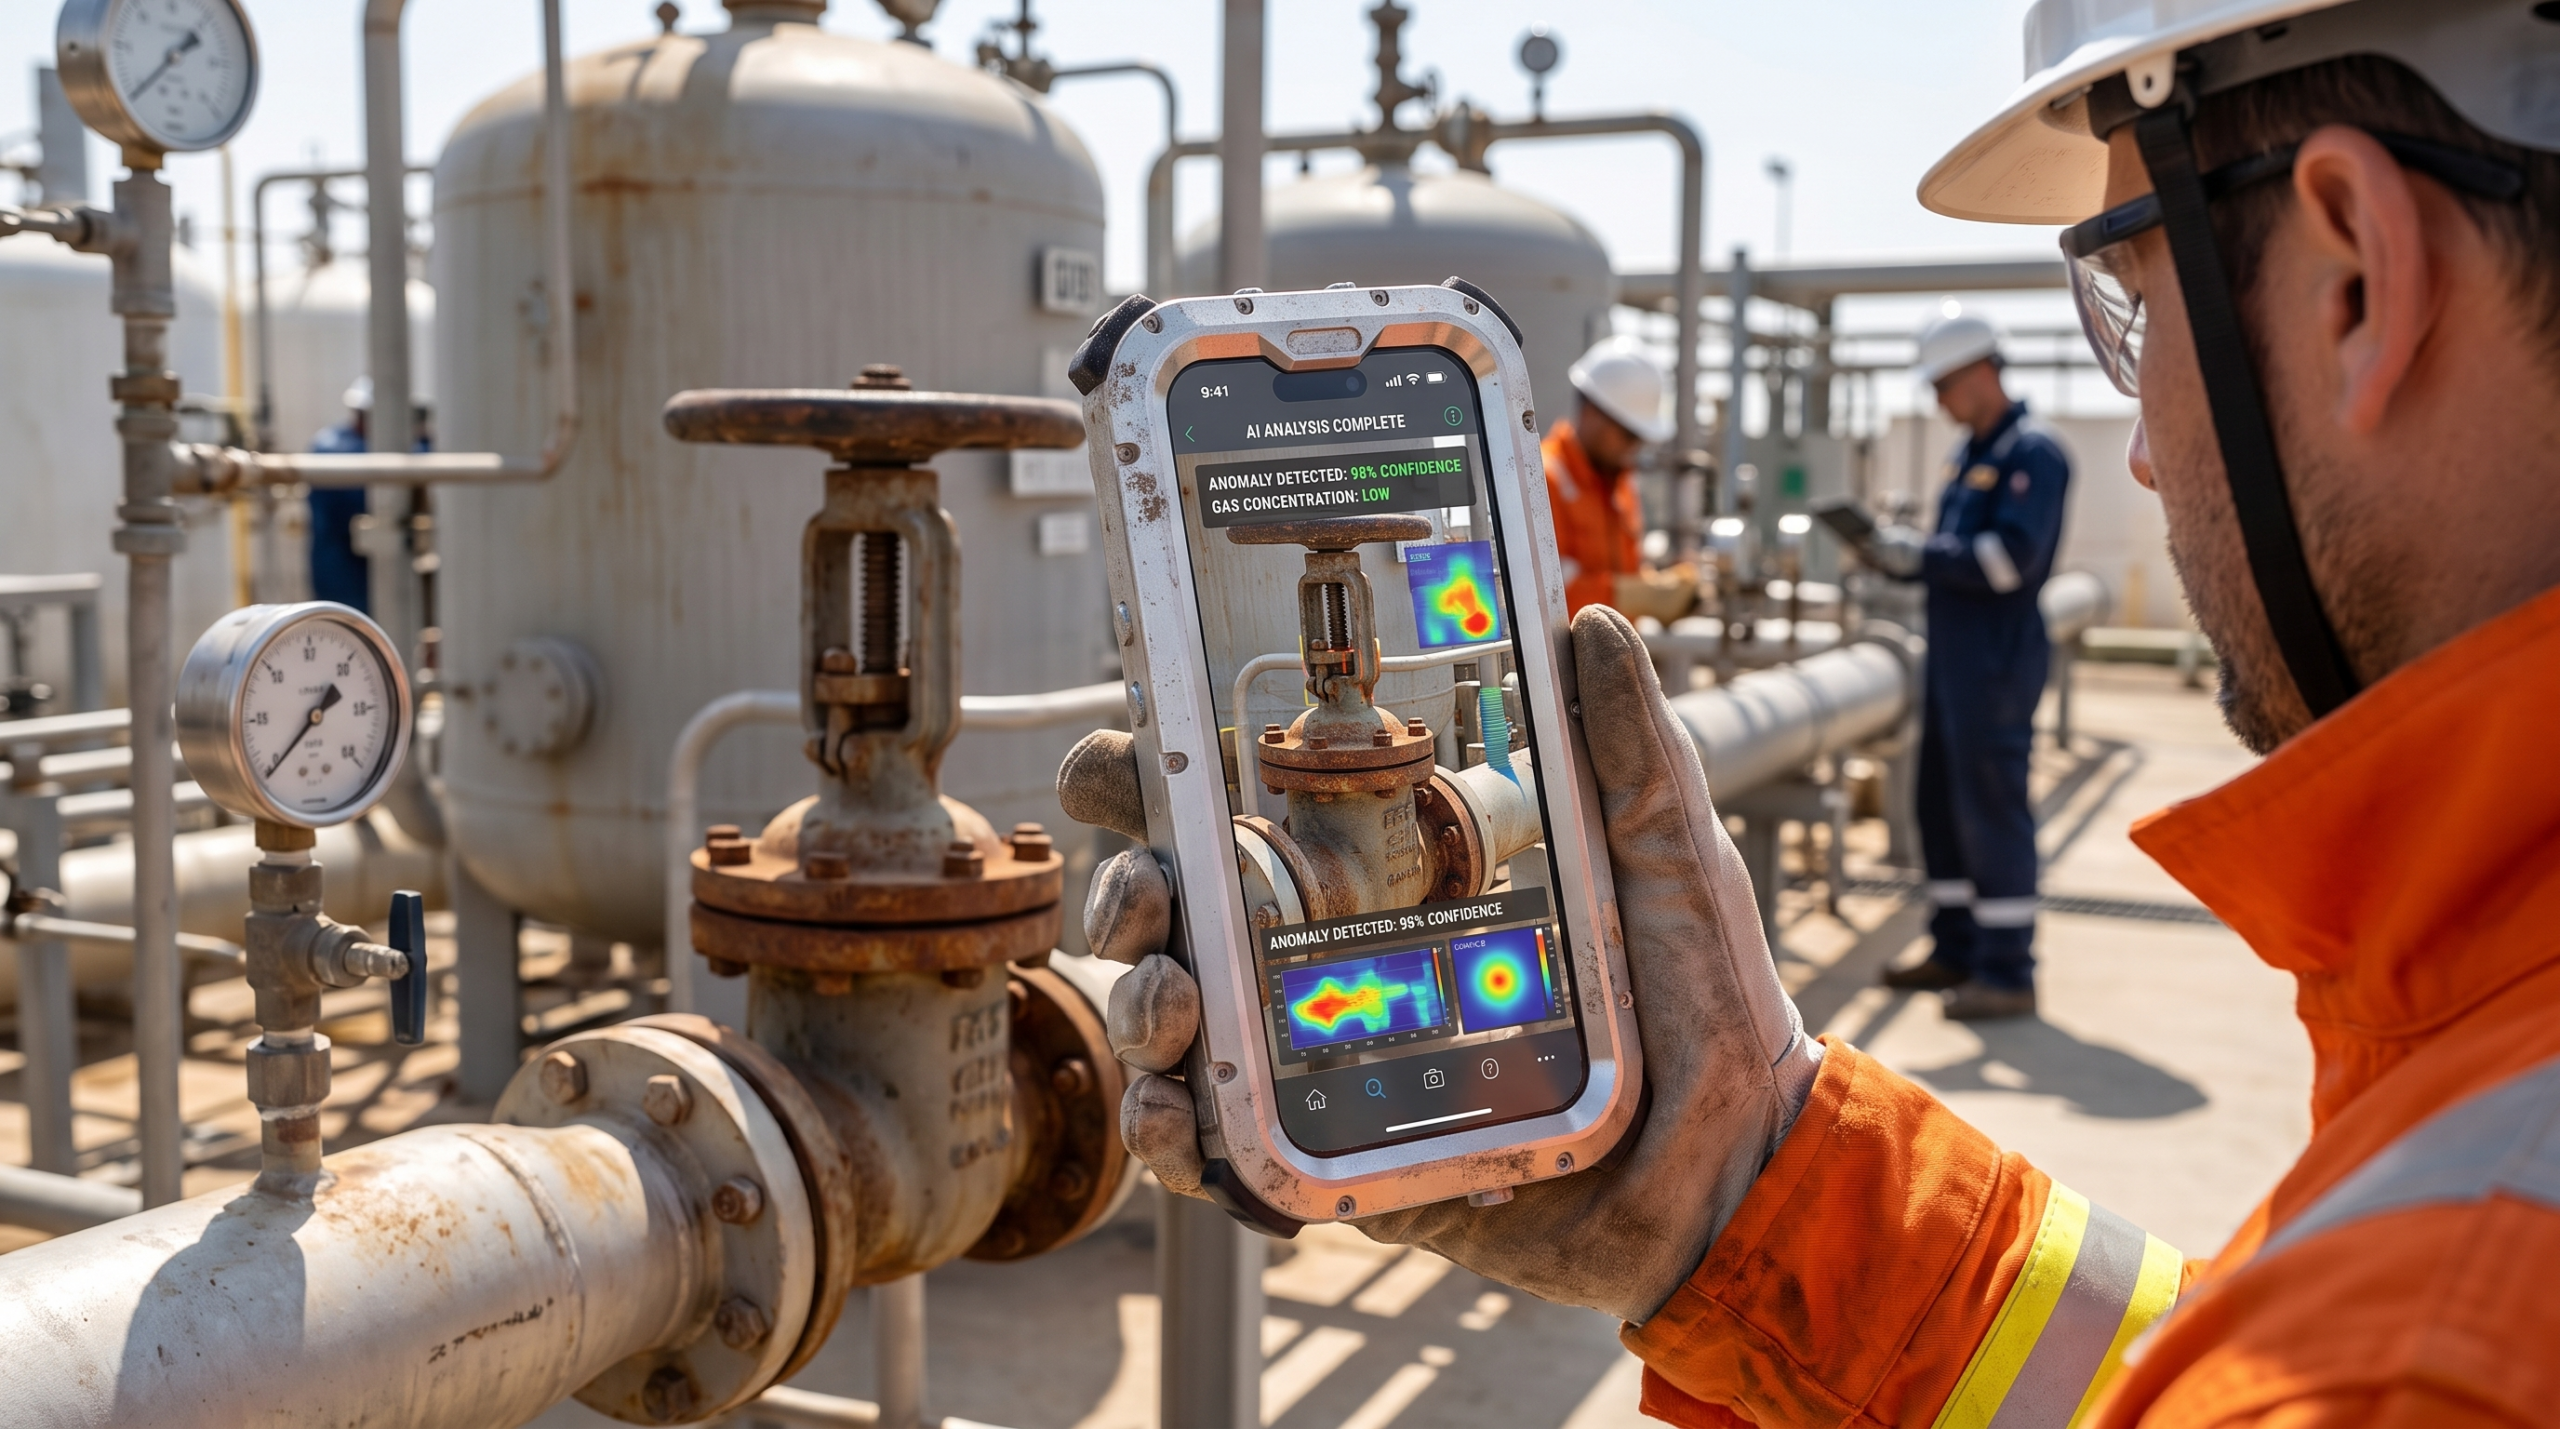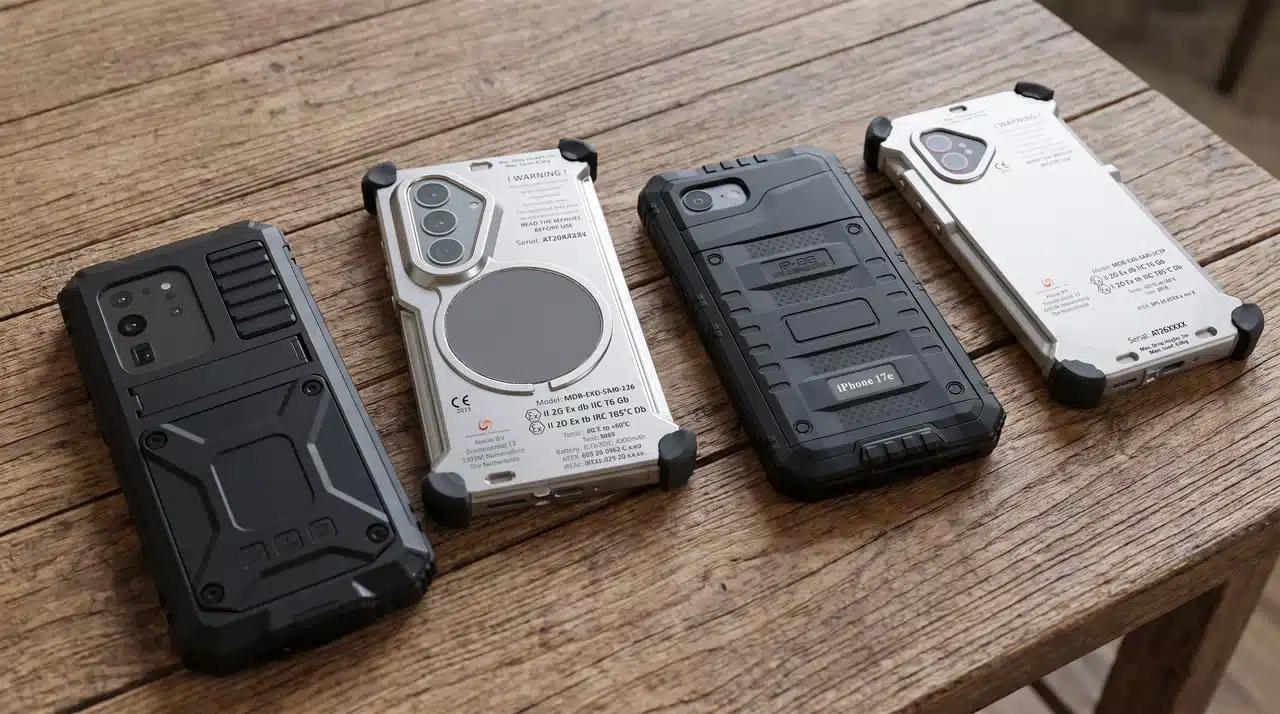


Lorsqu’ils évaluent du matériel mobile destiné à des environnements dangereux, les responsables d’installations se concentrent naturellement sur la sécurité physique. Ils vérifient méticuleusement les niveaux de certification ATEX, les classifications de Zone 1 et la compatibilité avec les groupes de gaz afin de s’assurer qu’un appareil ne provoquera pas d’explosion.
Cependant, à mesure que les installations industrielles accélèrent leur transformation numérique, une vulnérabilité secondaire, tout aussi dangereuse, est apparue. Les cyberattaques visant les infrastructures critiques se concentrent de plus en plus sur la périphérie mobile industrielle.
Les appareils mobiles connectés constituent un point d’entrée privilégié pour les acteurs malveillants cherchant à accéder aux réseaux de technologie opérationnelle (OT), aux systèmes SCADA et aux boucles de contrôle industrielles. Chez Atexxo Manufacturing, nous comprenons que la véritable sécurité industrielle nécessite une double approche : prévenir les risques d’inflammation physique tout en verrouillant simultanément les accès numériques. Voici comment les opérateurs d’entreprise renforcent la sécurité de leur parc d’appareils mobiles contre les attaques cyber-physiques.
La surface d’attaque en pleine expansion à la périphérie industrielle
Les raffineries, les usines chimiques et les plateformes offshore modernes s’appuient sur une infrastructure numérique étroitement interconnectée. Les techniciens de terrain sont équipés de smartphones qui communiquent directement avec des plateformes d’analyse dans le cloud, des systèmes ERP d’entreprise et des passerelles SCADA en périphérie.
Les cyberattaquants ciblent activement ces systèmes cyber-physiques, car ceux-ci font le lien entre les commandes numériques et les machines du monde réel. Un appareil mobile compromis fonctionnant au sein d’une unité de traitement de Zone 1 représente bien plus qu’une simple violation de données d’entreprise. Les menaces opérationnelles comprennent notamment :
- Télémétrie corrompue : les attaquants peuvent injecter de fausses données de capteurs dans les boucles de contrôle, ce qui peut amener les opérateurs à mal interpréter les anomalies de processus ou à régler de manière inappropriée les vannes de pression.
- Isolation d’urgence : une perturbation du trafic du réseau mobile peut priver un travailleur isolé de l’accès aux communications d’urgence automatisées au moment même où un incident physique se produit.
- Mouvement latéral au sein du réseau : les terminaux mobiles compromis permettent aux acteurs malveillants de relier directement les réseaux informatiques d’entreprise, traditionnellement isolés physiquement, à des environnements OT sensibles et hautement restreints.
Pourquoi iOS est à la pointe dans le domaine des technologies opérationnelles hautement sécurisées
Le choix d’un matériel mobile destiné à des environnements critiques pour la sécurité nécessite une évaluation approfondie du système d’exploitation sous-jacent. Les plateformes grand public dotées d’environnements d’exécution d’applications ouverts présentent des surfaces d’attaque nettement plus étendues.
iOS s’est imposé comme la norme d’entreprise pour les environnements OT à haute sécurité grâce à sa pile de sécurité rigoureuse, intégrée au niveau matériel.
- L’enclave sécurisée isolée au niveau matériel : au niveau du silicium, les iPhone modernes intègrent un coprocesseur dédié, physiquement isolé du processeur d’application principal. Celui-ci gère l’ensemble des clés cryptographiques et des données biométriques exclusivement au sein de sa propre zone matérielle. Même si le système d’exploitation principal est compromis par un logiciel malveillant, l’enclave sécurisée reste fondamentalement inaccessible.
- Application stricte du sandboxing : iOS impose un sandboxing rigoureux des applications. Chaque application s’exécute dans son propre environnement isolé, ce qui l’empêche totalement de lire ou de modifier les données appartenant à d’autres applications ou à la mémoire système.
- Cycle de vie prolongé pour les entreprises : l’acquisition d’équipements dans les secteurs à risque implique de longs cycles de mise en conformité. L’engagement d’Apple à fournir des mises à jour de sécurité continues pendant sept ans maximum garantit que les appareils restent des actifs d’entreprise sécurisés tout au long de leur durée de vie physique.
Sécurisation du parc d’appareils grâce à la gestion des appareils mobiles
Une plateforme matérielle renforcée nécessite une application centralisée des politiques. En associant Apple Business Manager (ABM) à une solution de gestion des appareils mobiles d’entreprise (MDM), les équipes de sécurité informatique exercent un contrôle absolu, à distance, sur l’ensemble du parc d’appareils sur le terrain.
Cela permet de disposer de plusieurs fonctionnalités de gouvernance essentielles à la sécurité industrielle. Le mode supervisé confère aux équipes informatiques une autorité de gestion inaliénable, empêchant ainsi le personnel de terrain de contourner les profils de sécurité ou d’installer des logiciels tiers non validés. Les administrateurs peuvent désactiver complètement l’App Store natif, limitant ainsi l’accès des appareils exclusivement aux applications professionnelles approuvées telles que SAP ou IBM Maximo. De plus, les réponses de sécurité rapides (RSR) permettent aux équipes de sécurité de déployer instantanément des correctifs de sécurité critiques et ciblés sur l’ensemble du parc mobile, sans nécessiter d’intervention de l’utilisateur ni de redémarrage complet du système d’exploitation.
Approche «zero trust» et géorepérage dynamique dans les zones classifiées
L’application des politiques MDM gagne considérablement en efficacité lorsqu’elle est intégrée aux données de localisation physique via le géorepérage. Cela permet d’appliquer une architecture « zero trust » à la géographie du site : aucun appareil n’est considéré comme fiable par défaut, et les autorisations d’accès s’adaptent en fonction du contexte, en fonction de l’emplacement exact où se trouve le technicien.
Pour visualiser comment la localisation physique modifie les autorisations des appareils en temps réel, explorez notre simulateur interactif de politiques de sécurité ci-dessous :
Comme le montre la démonstration, les restrictions automatisées garantissent la conformité sans effort. Lorsqu’un technicien pénètre dans une unité de traitement hautement sensible, le profil MDM peut désactiver automatiquement la caméra afin de respecter les exigences de confidentialité du site, et ne la réactiver qu’à sa sortie. Parallèlement, l’entrée dans une zone isolée peut déclencher automatiquement des protocoles de surveillance en arrière-plan des travailleurs isolés, sans nécessiter d’intervention manuelle de l’utilisateur.
Concilier la sécurité logicielle et la protection physique ATEX
Le déploiement de solutions avancées de sécurité logicielle mobile dans des zones classifiées pose un défi technique unique. Vous devez utiliser du matériel haut de gamme pour exécuter le logiciel, mais vous ne pouvez faire aucun compromis en matière de sécurité anti-explosion.
L’association d’un appareil haut de gamme — tel que l’iPhone 17 Pro Max— logé dans un boîtier antidéflagrant certifié Atexxo répond à la fois aux exigences de sécurité.
Nos boîtiers, conçus avec une grande précision, répondent aux normes strictes de sécurité physique ATEX et IECEx Zone 1. Ils confinent parfaitement toute énergie thermique ou électrique interne afin d’empêcher l’inflammation des vapeurs ou des poussières. Il est essentiel de noter qu’ils assurent cela tout en conservant une prise en charge native complète de l’enclave sécurisée, de l’authentification biométrique Face ID, de l’inscription MDM et du géorepérage « zero-trust ». Cette approche à deux niveaux garantit que vos opérations restent à la fois physiquement sûres et numériquement inviolables.
Foire aux questions
Pourquoi la cybersécurité est-elle essentielle pour les appareils mobiles à sécurité intrinsèque dans les environnements OT ?
Les appareils mobiles à sécurité intrinsèque connectent directement le personnel de terrain aux réseaux industriels, notamment aux systèmes SCADA, MES et ERP. Des terminaux mobiles non sécurisés peuvent servir de points d’entrée aux cybercriminels pour s’introduire dans les réseaux OT, manipuler des données sensibles issues de capteurs ou perturber les communications d’urgence critiques pour la sécurité.
Comment l’« enclave sécurisée » de l’iPhone protège-t-elle les données mobiles industrielles ?
L’« enclave sécurisée » est un coprocesseur isolé au niveau matériel, intégré au circuit intégré de l’iPhone. Elle fonctionne de manière entièrement indépendante du système d’exploitation principal, gérant les clés cryptographiques et les données biométriques Face ID dans un environnement matériel cloisonné qui reste sécurisé même si le logiciel principal de l’appareil est compromis par un logiciel malveillant.
Quel est le rôle de la gestion des appareils mobiles (MDM) dans les flottes opérant en zones dangereuses ?
Les logiciels MDM permettent aux administrateurs informatiques d’appliquer à distance des politiques de sécurité strictes à l’ensemble d’un parc de smartphones industriels. Parmi les fonctionnalités essentielles figurent l’effacement à distance des appareils, le blocage des installations d’applications non approuvées, l’application du mode supervisé pour empêcher toute altération, ainsi que la diffusion instantanée de correctifs de sécurité vers les appareils sur le terrain.