

Bei der Bewertung mobiler Hardware für explosionsgefährdete Bereiche legen Betriebsleiter ihren Fokus naturgemäß auf die physische Sicherheit. Sie prüfen sorgfältig die ATEX-Zertifizierungsstufen, die Einstufungen für Zone 1 sowie die Kompatibilität mit den Gasgruppen, um sicherzustellen, dass ein Gerät keine Explosion auslöst.
Da Industrieanlagen jedoch ihre digitale Transformation vorantreiben, ist eine sekundäre, ebenso gefährliche Schwachstelle zutage getreten. Cyberangriffe auf kritische Infrastrukturen konzentrieren sich zunehmend auf den industriellen mobilen Edge-Bereich.
Vernetzte Handheld-Geräte stellen einen bevorzugten Einstiegspunkt für Angreifer dar, die sich Zugang zu Netzwerken der Betriebstechnik (OT), SCADA-Systemen und industriellen Regelkreisen verschaffen wollen. Wir bei Atexxo Manufacturing sind uns bewusst, dass echte industrielle Sicherheit einen zweigleisigen Ansatz erfordert: die Verhinderung physischer Entzündungen bei gleichzeitiger Absicherung des digitalen Zugriffs. Hier erfahren Sie, wie Unternehmensbetreiber ihre mobilen Geräteflotten gegen cyber-physische Angriffe absichern.
Die wachsende Angriffsfläche am industriellen Randbereich
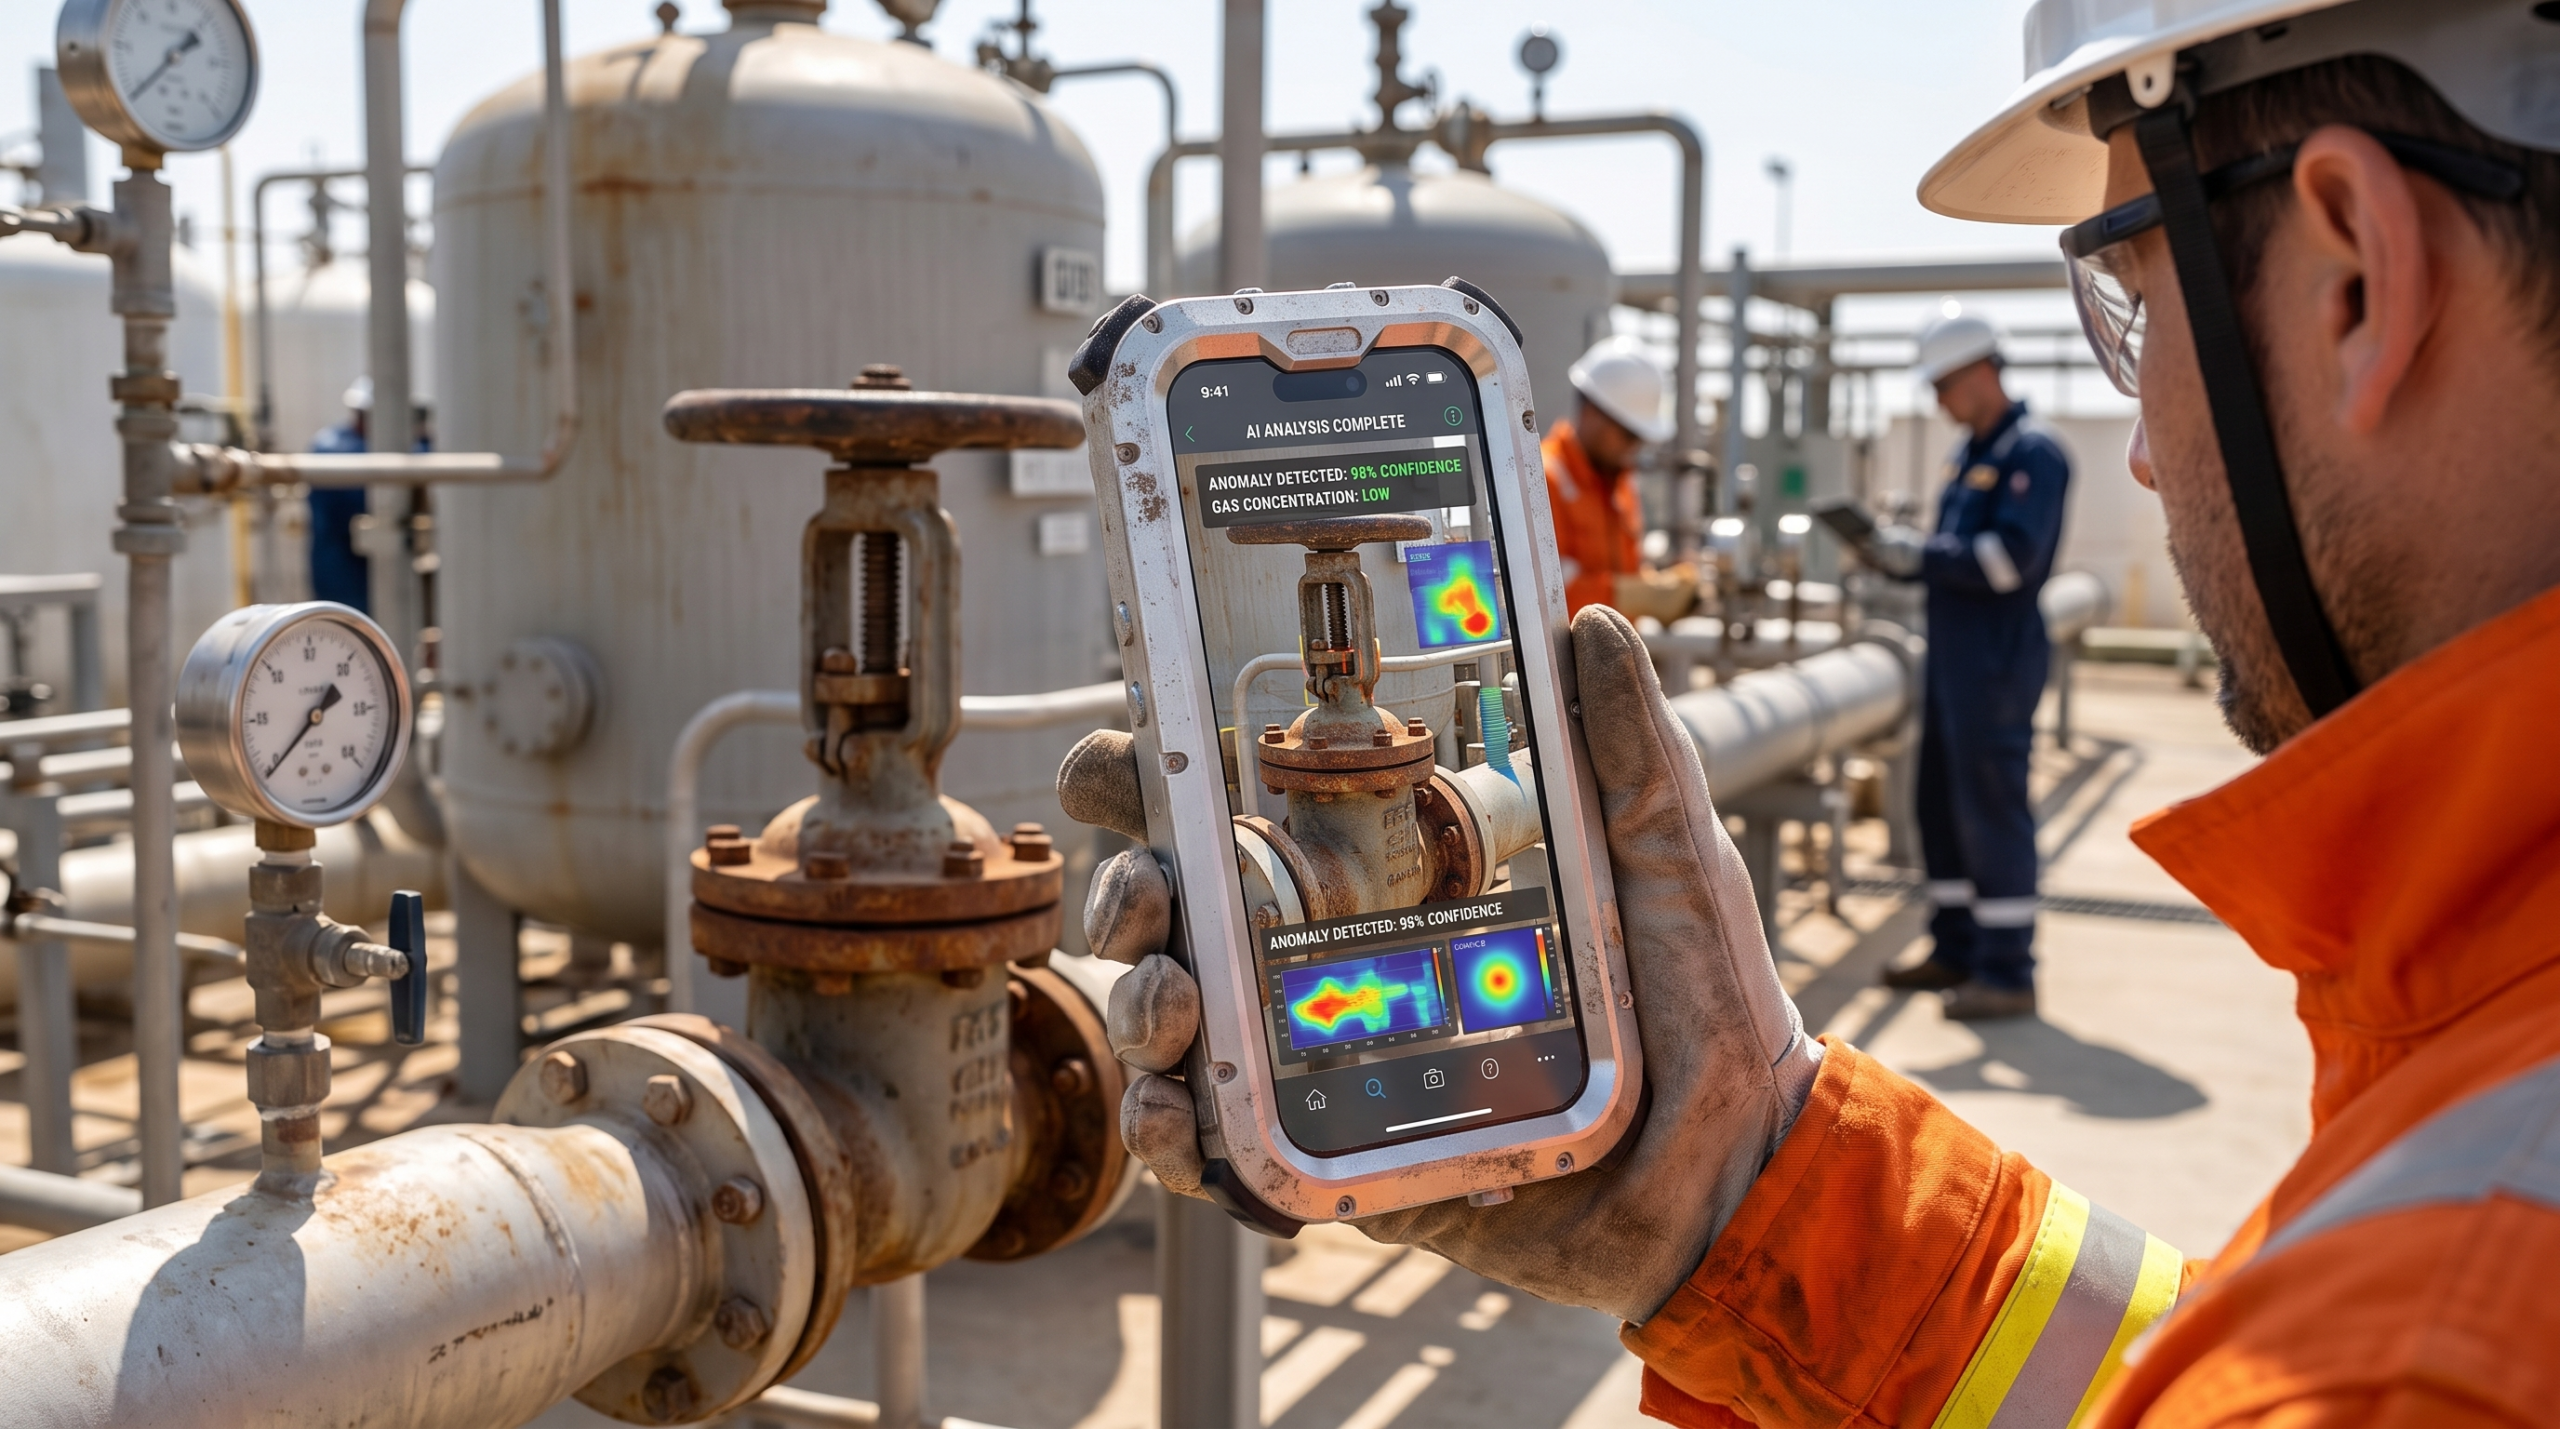
Moderne Raffinerien, Chemiewerke und Offshore-Anlagen stützen sich auf eine eng vernetzte digitale Infrastruktur. Außendiensttechniker sind mit Smartphones ausgestattet, die direkt mit Cloud-Analyseplattformen, ERP-Systemen des Unternehmens und Edge-SCADA-Gateways kommunizieren.
Cyberangreifer nehmen diese cyber-physischen Systeme gezielt ins Visier, da diese als Brücke zwischen digitalen Befehlen und Maschinen in der realen Welt fungieren. Ein kompromittiertes Mobilgerät, das innerhalb einer Verarbeitungsanlage der Zone 1 betrieben wird, stellt weit mehr dar als einen gewöhnlichen Datenverstoß in einem Unternehmen. Zu den betrieblichen Bedrohungen zählen:
- Manipulierte Telemetriedaten: Angreifer können falsche Sensorwerte in Regelkreise einschleusen, was dazu führt, dass Bediener Prozessanomalien falsch diagnostizieren oder Druckventile unsachgemäß einstellen.
- Notfallisolierung: Eine Unterbrechung des Mobilfunkverkehrs kann dazu führen, dass ein allein arbeitender Mitarbeiter genau dann von der automatisierten Notfallkommunikation abgeschnitten wird, wenn ein physischer Vorfall eintritt.
- Seitliche Netzwerkbewegung: Kompromittierte mobile Endgeräte ermöglichen es Angreifern, eine direkte Verbindung zwischen traditionell isolierten Unternehmens-IT-Netzwerken und sensiblen, streng gesicherten OT-Umgebungen herzustellen.
Warum iOS bei hochsicherer Betriebstechnologie führend ist
Die Auswahl mobiler Hardware für sicherheitskritische Umgebungen erfordert eine gründliche Bewertung des zugrunde liegenden Betriebssystems. Verbraucherplattformen mit offenen Anwendungsausführungsumgebungen weisen deutlich größere Angriffsflächen auf.
iOS hat sich aufgrund seines strengen, auf Hardwareebene angesiedelten Sicherheitsstacks als Unternehmensstandard für hochsichere OT-Umgebungen etabliert.
- Die hardwareisolierte Secure Enclave: Auf Siliziumebene verfügen moderne iPhones über einen dedizierten Coprozessor, der physisch vom Hauptanwendungsprozessor isoliert ist. Er verarbeitet alle kryptografischen Schlüssel und biometrischen Daten vollständig innerhalb seiner eigenen Hardwaregrenzen. Selbst wenn das primäre Betriebssystem durch Malware kompromittiert wird, bleibt die Secure Enclave grundsätzlich unzugänglich.
- Strenge Sandboxing-Regeln für Anwendungen: iOS erzwingt ein strenges App-Sandboxing. Jede Anwendung wird in einer eigenen, isolierten Umgebung ausgeführt, wodurch vollständig verhindert wird, dass sie Daten anderer Apps oder des Systemspeichers auslesen oder verändern kann.
- Verlängerter Lebenszyklus im Unternehmensbereich: Die Anschaffung von Geräten in risikobehafteten Branchen ist mit langwierigen Compliance-Prozessen verbunden. Apples Verpflichtung, bis zu sieben Jahre lang kontinuierlich Sicherheitsupdates bereitzustellen, gewährleistet, dass die Geräte während ihrer gesamten physischen Nutzungsdauer als gut gesicherte Unternehmensressourcen erhalten bleiben.
Sicherung der Geräteflotte durch Mobile Device Management
Eine gehärtete Hardwareplattform erfordert eine zentralisierte Durchsetzung von Richtlinien. Durch die Kombination von Apple Business Manager (ABM) mit einer MDM-Lösung (Mobile Device Management) für Unternehmen behalten IT-Sicherheitsteams die uneingeschränkte, drahtlose Kontrolle über die gesamte Außendienstflotte.
Dies ermöglicht mehrere zentrale Governance-Funktionen, die für die industrielle Sicherheit unerlässlich sind. Der überwachte Modus gewährt IT-Teams eine nicht entziehbare Verwaltungsbefugnis und verhindert so, dass Mitarbeiter im Außendienst Sicherheitsprofile umgehen oder ungeprüfte Software von Drittanbietern installieren. Administratoren können den nativen App Store vollständig deaktivieren und die Geräte ausschließlich auf genehmigte Arbeitsanwendungen wie SAP oder IBM Maximo beschränken. Darüber hinaus ermöglichen schnelle Sicherheitsreaktionen (RSR) den Sicherheitsteams, kritische, zielgerichtete Sicherheitspatches sofort auf die gesamte Mobilgeräteflotte zu übertragen, ohne dass ein Eingreifen der Benutzer oder ein vollständiger Neustart des Betriebssystems erforderlich ist.
Zero-Trust und dynamisches Geofencing in klassifizierten Zonen
Die Durchsetzung von MDM-Richtlinien wird besonders wirkungsvoll, wenn sie durch Geofencing mit physischen Standortdaten verknüpft wird. Dadurch wird eine Zero-Trust-Architektur auf die physische Anlagengeografie angewendet: Kein Gerät gilt standardmäßig als vertrauenswürdig, und die Zugriffsberechtigungen passen sich kontextbezogen genau an den Standort des Technikers an.
Um zu veranschaulichen, wie der physische Standort die Geräteberechtigungen in Echtzeit verändert, probieren Sie unseren interaktiven Sicherheitsrichtlinien-Simulator unten aus:
Wie gezeigt, sorgen automatisierte Einschränkungen mühelos für die Einhaltung von Vorschriften. Betritt ein Techniker eine hochsensible Verarbeitungseinheit, kann das MDM-Profil die Kamerahardware automatisch deaktivieren, um die Datenschutzvorschriften des Standorts einzuhalten, und sie erst beim Verlassen des Bereichs wieder aktivieren. Gleichzeitig kann das Betreten einer isolierten Zone automatisch Hintergrundprotokolle zur Überwachung von Alleinarbeitern auslösen, ohne dass eine manuelle Eingabe durch den Benutzer erforderlich ist.
Verbindung von Softwaresicherheit mit physischem ATEX-Schutz
Die Bereitstellung fortschrittlicher mobiler Softwaresicherheit in klassifizierten Zonen stellt eine einzigartige technische Herausforderung dar. Sie müssen erstklassige Hardware einsetzen, um die Software auszuführen, dürfen jedoch keine Kompromisse bei der Explosionssicherheit eingehen.
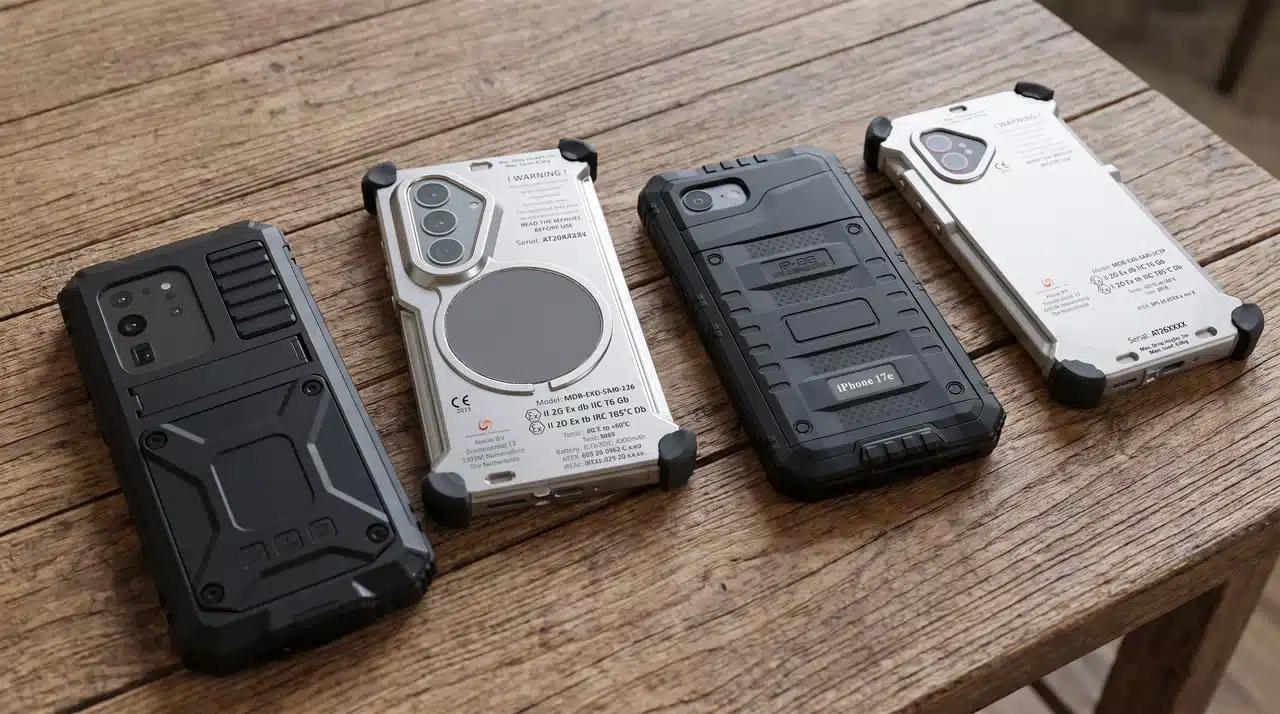
Die Kombination aus einem Premium-Gerät – wie beispielsweise dem iPhone 17 Pro Max– in einem zertifizierten, explosionsgeschützten Atexxo-Gehäuse erfüllt beide Aspekte der Sicherheitsanforderungen.
Unsere präzisionsgefertigten Gehäuse erfüllen die strengen physikalischen Sicherheitsstandards der ATEX- und IECEx-Zone 1 und schließen jegliche interne thermische oder elektrische Energie vollständig ein, um eine Entzündung von Dämpfen oder Staub zu verhindern. Entscheidend ist, dass sie dies tun und dabei die vollständige native Unterstützung für die Secure Enclave, die biometrische Face-ID-Authentifizierung, die MDM-Registrierung und Zero-Trust-Geofencing beibehalten. Dieser zweistufige Ansatz garantiert, dass Ihre Betriebsabläufe sowohl physisch sicher als auch digital undurchdringlich bleiben.
Häufig gestellte Fragen
Warum ist Cybersicherheit für eigensichere mobile Geräte in OT-Umgebungen von entscheidender Bedeutung?
Eigensichere mobile Geräte verbinden das Personal vor Ort direkt mit industriellen Netzwerken, darunter SCADA-, MES- und ERP-Systeme. Ungesicherte mobile Endgeräte können als Einstiegspunkte für Cyberangreifer dienen, um in OT-Netzwerke einzudringen, sensible Sensordaten zu manipulieren oder sicherheitskritische Notfallkommunikation zu stören.
Wie schützt die „Secure Enclave“ des iPhones industrielle mobile Daten?
Die „Secure Enclave“ ist ein hardwareseitig isolierter Coprozessor, der in den Chip des iPhones integriert ist. Er arbeitet völlig unabhängig vom Hauptbetriebssystem und verwaltet kryptografische Schlüssel sowie biometrische Face-ID-Daten in einer hardwarebasierten Sandbox-Umgebung, die auch dann sicher bleibt, wenn die Hauptsoftware des Geräts durch Malware kompromittiert wird.
Welche Rolle spielt das Mobile Device Management (MDM) bei Geräteflotten in explosionsgefährdeten Bereichen?
MDM-Software ermöglicht es IT-Administratoren, strenge Sicherheitsrichtlinien drahtlos auf eine gesamte Flotte industrieller Smartphones anzuwenden. Zu den wesentlichen Funktionen gehören das ferngesteuerte Löschen von Geräten, das Blockieren nicht genehmigter App-Installationen, die Durchsetzung des überwachten Modus zur Verhinderung von Manipulationen sowie die sofortige Bereitstellung von Sicherheitspatches auf Geräten im Außeneinsatz.