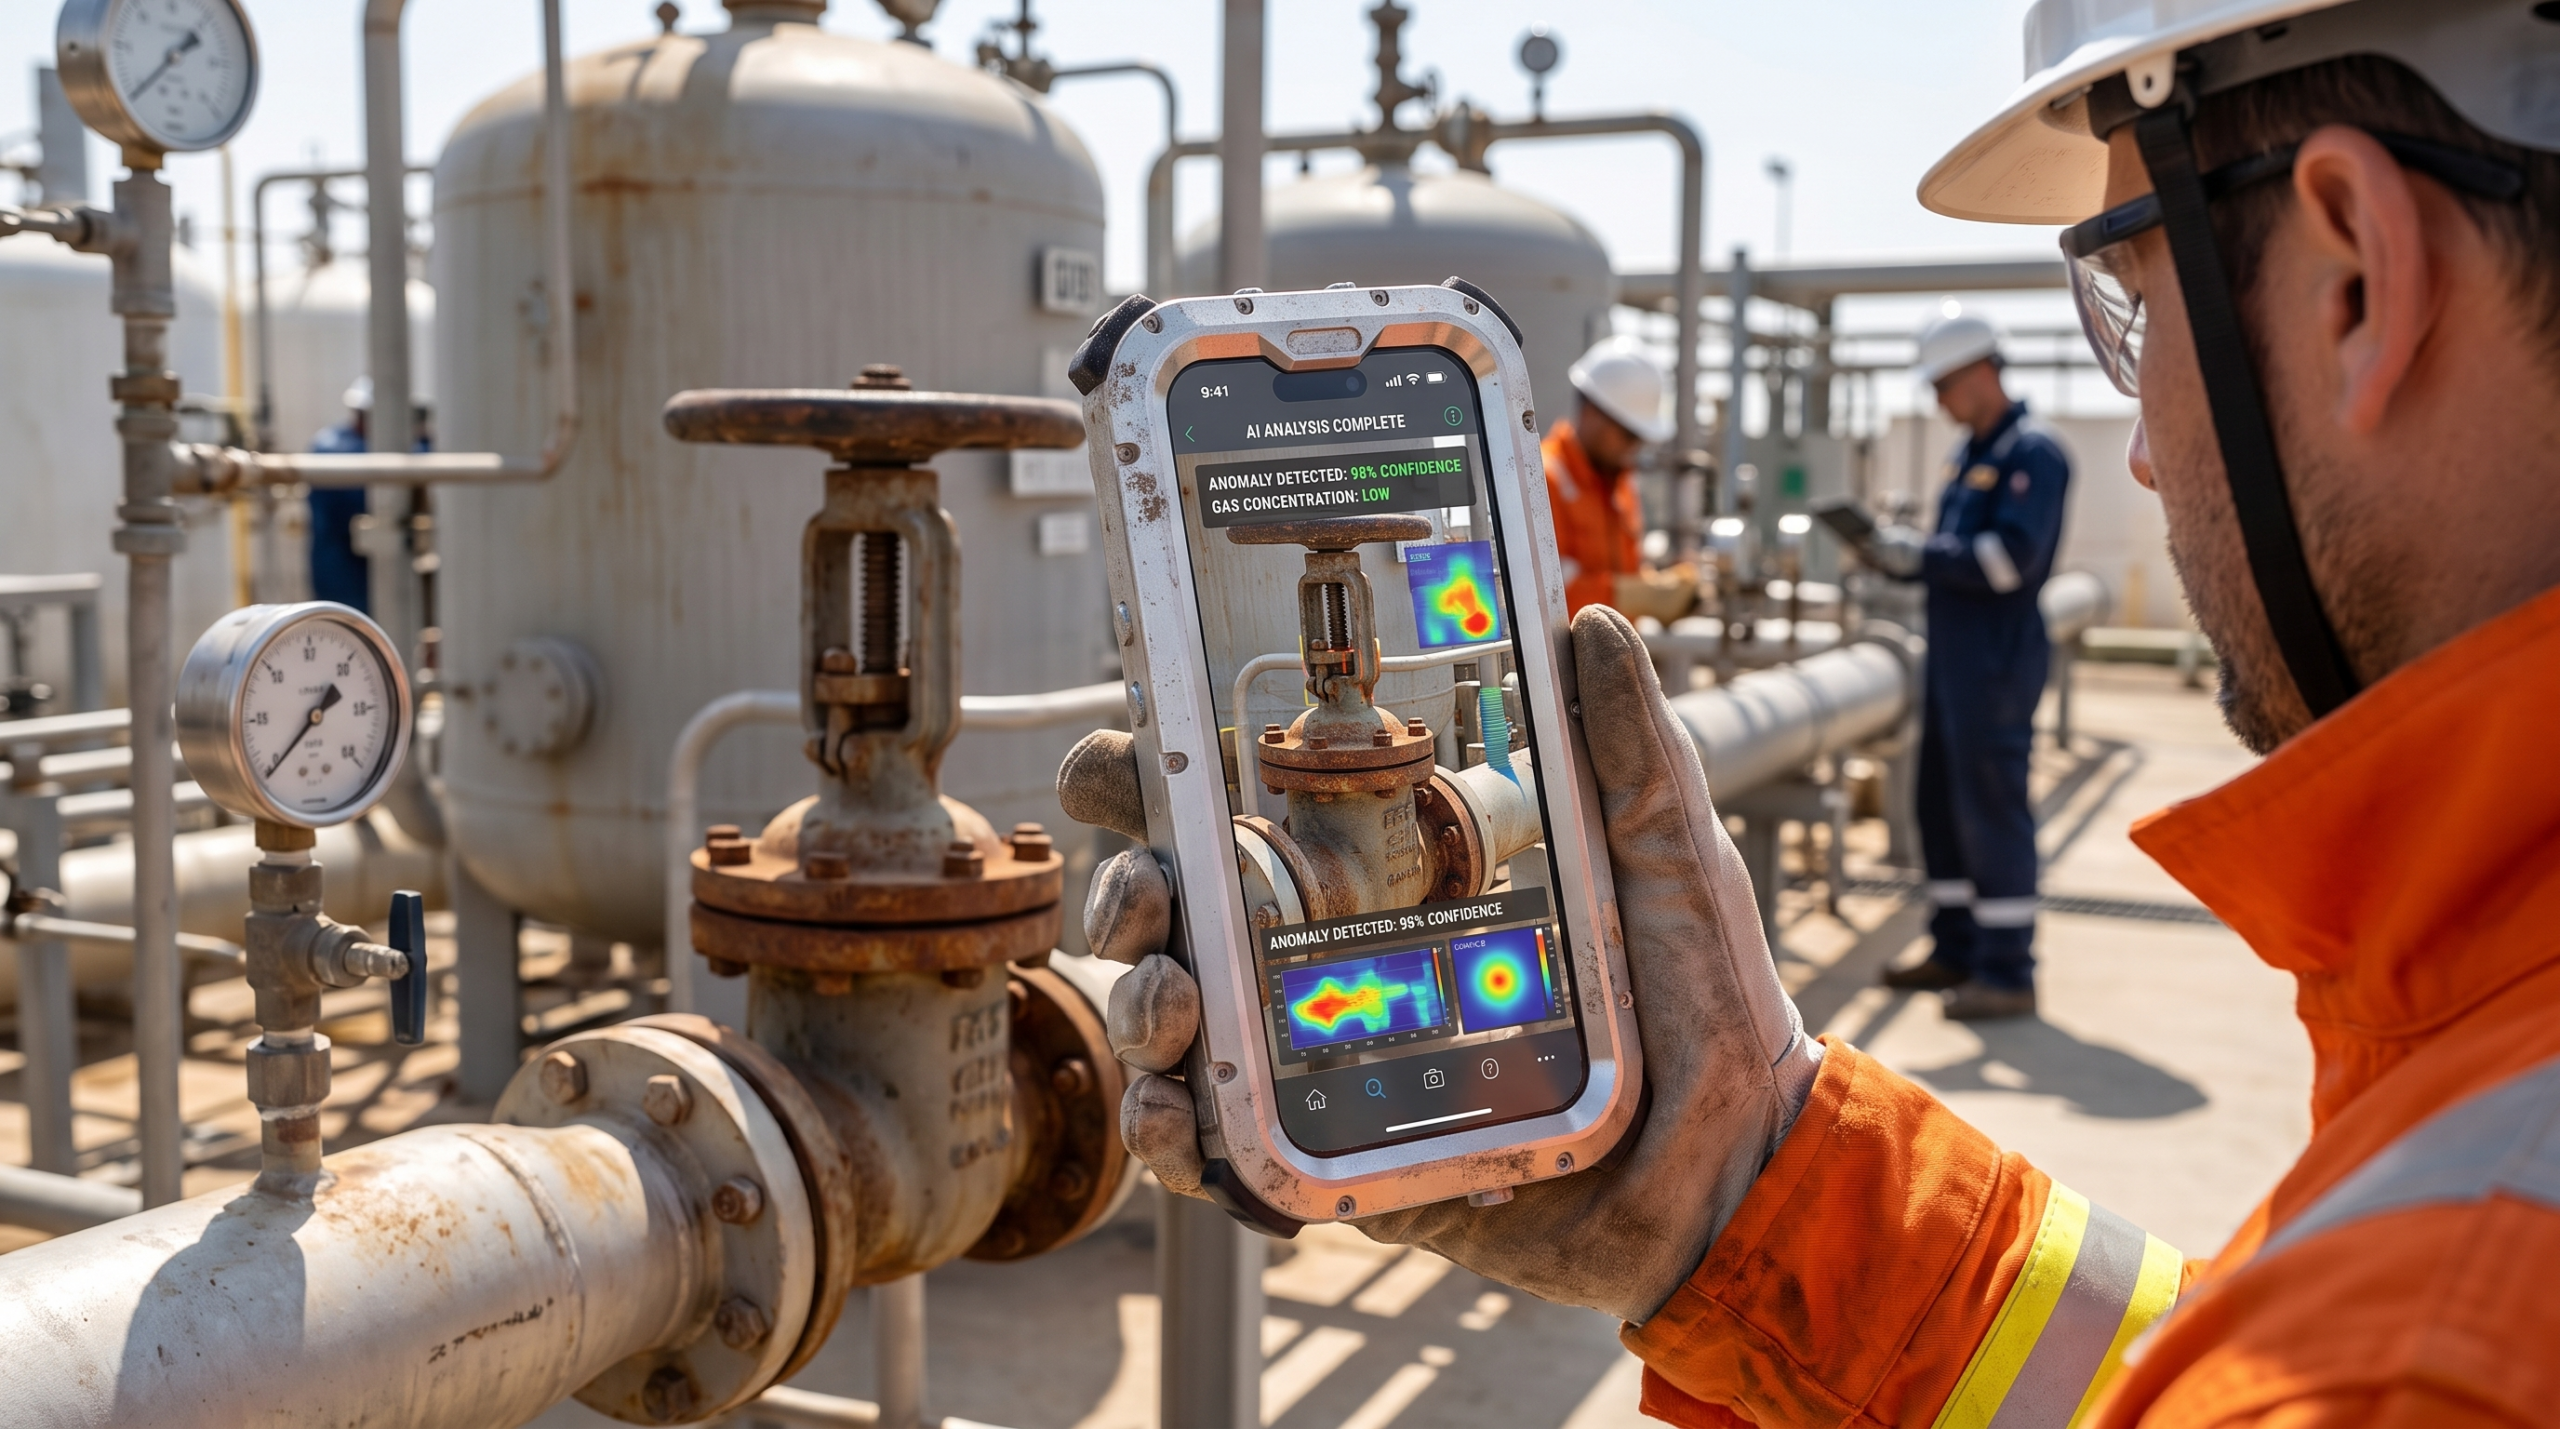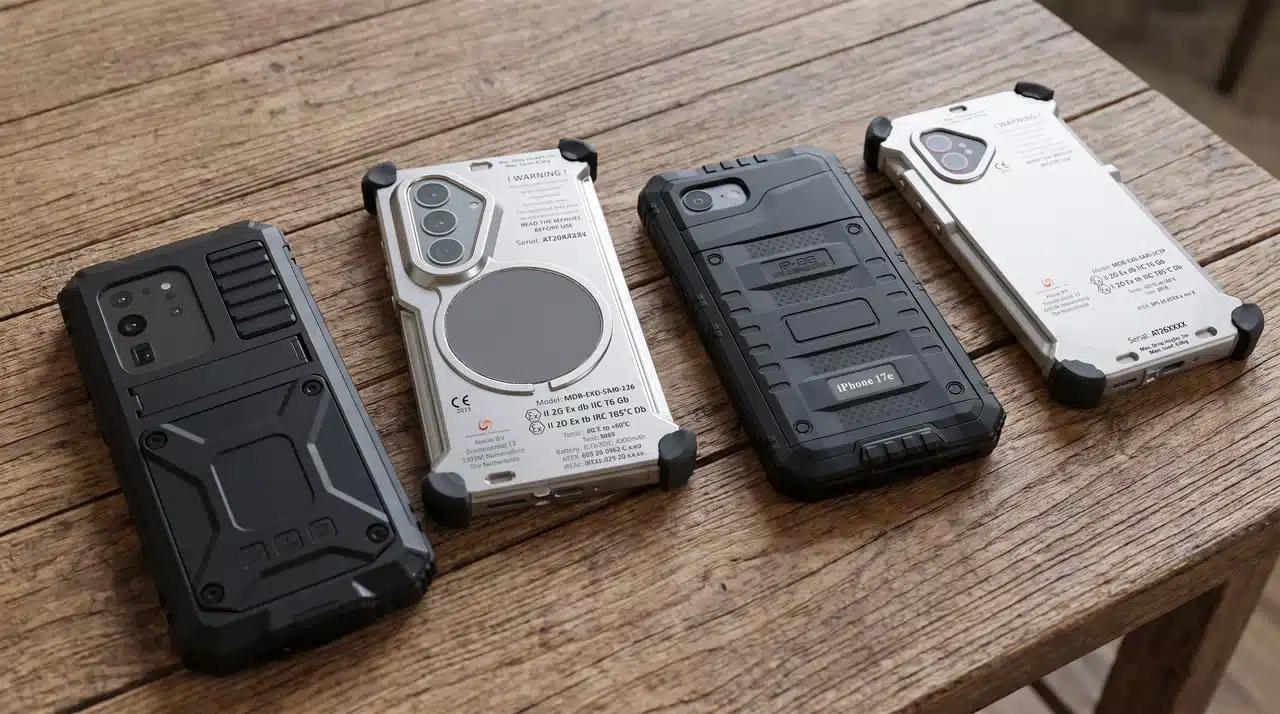


Når anleggsledere skal vurdere mobil maskinvare for farlige miljøer, fokuserer de naturlig nok på fysisk sikkerhet. De sjekker nøye ATEX-sertifiseringsnivåer, Zone 1-klassifiseringer og kompatibilitet med gassgrupper for å sikre at enheten ikke utløser en eksplosjon.
I takt med at industrianleggene fremskynder sin digitale transformasjon, har det imidlertid dukket opp en sekundær, like farlig sårbarhet. Cyberangrep rettet mot kritisk infrastruktur retter seg i stadig større grad mot den industrielle mobile kanten.
Tilkoblede håndholdte enheter utgjør et viktig inngangspunkt for angripere som søker tilgang til operasjonelle teknologinettverk (OT), SCADA-systemer og industrielle reguleringssløyfer. Hos Atexxo Manufacturing forstår vi at ekte industriell sikkerhet krever en todelt tilnærming: å forhindre fysisk antennelse samtidig som man sikrer digital tilgang. Her ser du hvordan bedriftsoperatører styrker sikkerheten i sine mobile enheter mot cyber-fysiske angrep.
Det voksende angrepsområdet i den industrielle periferien
Moderne raffinerier, kjemiske anlegg og offshore-plattformer er avhengige av en tett sammenkoblet digital infrastruktur. Feltteknikere har med seg smarttelefoner som kommuniserer direkte med analyseplattformer i skyen, bedriftens ERP-systemer og SCADA-gatewayer i utkanten av nettverket.
Cyberangripere retter seg aktivt mot disse cyber-fysiske systemene fordi de fungerer som en bro mellom digitale kommandoer og maskiner i den virkelige verden. En kompromittert mobilenhet som er i bruk i et prosesseringsanlegg i sone 1 utgjør langt mer enn et vanlig datainnbrudd i en bedrift. De driftsmessige truslene omfatter:
- Korrupte telemetridata: Angripere kan innføre falske sensoravlesninger i reguleringskretsene, noe som kan føre til at operatører feildiagnostiserer prosessavvik eller justerer trykkventiler på feil måte.
- Nødisolering: Forstyrrelser i mobilnettverkstrafikken kan isolere en alenearbeidende medarbeider fra automatisert nødkommunikasjon akkurat når en fysisk hendelse inntreffer.
- Lateral nettverksbevegelse: Kompromitterte mobile endepunkter gjør det mulig for trusselaktører å koble tradisjonelt isolerte bedrifts-IT-nettverk direkte inn i sensitive, svært begrensede OT-miljøer.
Hvorfor iOS er ledende innen operasjonell teknologi med høy sikkerhet
Valg av mobil maskinvare til sikkerhetskritiske miljøer krever en grundig evaluering av det underliggende operativsystemet. Forbrukerplattformer med åpne miljøer for kjøring av applikasjoner utgjør betydelig større angrepsflater.
iOS har etablert seg som bedriftsstandarden for operasjonell teknologi med høy sikkerhet takket være sin strenge sikkerhetsarkitektur på maskinvarenivå.
- Den maskinvareisolerte sikre enklaven: På silisiumnivå inneholder moderne iPhone-modeller en dedikert koprosessor som er fysisk isolert fra hovedprosessoren. Den håndterer alle kryptografiske nøkler og biometriske data utelukkende innenfor sin egen maskinvaregrense. Selv om det primære operativsystemet skulle bli kompromittert av skadelig programvare, forblir den sikre enklaven i prinsippet utilgjengelig.
- Streng sandboxing av apper: iOS pålegger streng sandboxing av apper. Hver app kjører i sitt eget isolerte miljø, noe som fullstendig hindrer den i å lese eller endre data som tilhører andre apper eller systemminnet.
- Forlenget livssyklus i bedriften: Innkjøp av utstyr i farlige bransjer innebærer langvarige prosesser for å oppfylle regelverket. Apples forpliktelse til å levere kontinuerlige sikkerhetsoppdateringer i opptil syv år sikrer at enhetene forblir robuste bedriftsressurser gjennom hele sin fysiske levetid.
Sikring av enhetene i flåten ved hjelp av mobil enhetsadministrasjon
En robust maskinvareplattform krever sentralisert håndhevelse av retningslinjer. Ved å kombinere Apple Business Manager (ABM) med en MDM-løsning (Mobile Device Management) for bedrifter kan IT-sikkerhetsteamene opprettholde fullstendig, trådløs kontroll over hele feltflåten.
Dette gir flere sentrale styringsfunksjoner som er avgjørende for industriell sikkerhet. Overvåket modus gir IT-teamene en administrasjonsrettighet som ikke kan fjernes, og hindrer dermed feltpersonell i å omgå sikkerhetsprofiler eller installere ikke-godkjent programvare fra tredjeparter. Administratorer kan deaktivere den innebygde App Store fullstendig, slik at enhetene kun kan brukes til godkjente arbeidsapplikasjoner som SAP eller IBM Maximo. Videre gjør raske sikkerhetsresponser (RSR) det mulig for sikkerhetsteamene å distribuere kritiske, målrettede sikkerhetsoppdateringer umiddelbart til hele den mobile enhetsflåten uten at det kreves brukerinnblanding eller full omstart av operativsystemet.
Zero Trust og dynamisk geofencing i klassifiserte soner
Håndhevelsen av MDM-retningslinjer blir svært effektiv når den integreres med fysiske posisjonsdata gjennom geofencing. Dette innebærer at en «zero trust»-arkitektur brukes på anleggets fysiske utforming: ingen enhet er automatisk pålitelig som standard, og tilgangstillatelser tilpasses kontekstuelt ut fra nøyaktig hvor teknikeren befinner seg.
For å visualisere hvordan fysisk plassering endrer enhetens tilgangstillatelser i sanntid, kan du utforske vår interaktive sikkerhetspolicy-simulator nedenfor:
Som vist sikrer automatiserte begrensninger overholdelse av retningslinjer uten problemer. Når en tekniker går inn i en svært sensitiv prosesseringsenhet, kan MDM-profilen automatisk deaktivere kamerahardwaren for å overholde anleggets personvernkrav, og først aktivere den igjen ved utgang. Samtidig kan inntreden i en isolert sone automatisk utløse protokoller for overvåking av alenearbeidende i bakgrunnen, uten at det kreves manuell brukerinnblanding.
Kobler programvaresikkerhet med fysisk ATEX-beskyttelse
Implementering av avansert sikkerhetsprogramvare for mobilenheter i klassifiserte soner skaper en unik teknisk utfordring. Du må bruke toppmoderne maskinvare for å kjøre programvaren, men du kan ikke gå på akkord med eksplosjonssikkerheten.
Kombinasjonen av en førsteklasses enhet – som for eksempel iPhone 17 Pro Max– plassert i et sertifisert, eksplosjonssikkert Atexxo-kabinett, løser begge sider av sikkerhetsligningen.
Våre presisjonskonstruerte hus oppfyller strenge fysiske sikkerhetsstandarder for ATEX og IECEx sone 1, og holder all intern termisk eller elektrisk energi perfekt innelukket for å forhindre antenning av damp eller støv. Avgjørende er det at de gjør dette samtidig som de opprettholder full innebygd støtte for den sikre enklaven, biometrisk Face ID-autentisering, MDM-registrering og zero-trust-geofencing. Denne to-lags-tilnærmingen garanterer at driften din forblir både fysisk sikker og digitalt ugjennomtrengelig.
Ofte stilte spørsmål
Hvorfor er cybersikkerhet avgjørende for egensikre mobile enheter i OT-miljøer?
Egensikre mobile enheter kobler feltpersonell direkte til industrielle nettverk, inkludert SCADA-, MES- og ERP-systemer. Usikrede mobile enheter kan fungere som inngangspunkter for cybertrusselaktører som ønsker å bryte seg inn i OT-nettverk, manipulere sensitive sensordata eller forstyrre sikkerhetskritisk nødkommunikasjon.
Hvordan beskytter iPhones Secure Enclave industrielle mobildata?
Den sikre enklaven er en maskinvareisolert koprosessor innebygd i iPhone-kretsen. Den fungerer helt uavhengig av hovedoperativsystemet og administrerer kryptografiske nøkler og biometriske Face ID-data i et maskinvarebasert sandkassemiljø som forblir sikkert selv om enhetens hovedprogramvare blir kompromittert av skadelig programvare.
Hvilken rolle spiller administrasjon av mobile enheter (MDM) i flåter som opererer i farlige områder?
MDM-programvare gjør det mulig for IT-administratorer å håndheve strenge sikkerhetsretningslinjer trådløst for en hel flåte av industrielle smarttelefoner. Viktige funksjoner inkluderer fjernsletting av enheter, blokkering av installasjon av ikke-godkjente applikasjoner, håndheving av overvåket modus for å forhindre manipulering og distribusjon av øyeblikkelige sikkerhetsoppdateringer til enheter i felten.