

A la hora de evaluar el hardware móvil para entornos peligrosos, los responsables de las instalaciones se centran, como es lógico, en la seguridad física. Comprueban meticulosamente los niveles de certificación ATEX, las clasificaciones de Zona 1 y la compatibilidad con los grupos de gases para garantizar que un dispositivo no provoque una explosión.
Sin embargo, a medida que las instalaciones industriales aceleran su transformación digital, ha surgido una vulnerabilidad secundaria, igualmente peligrosa. Los ciberataques dirigidos contra infraestructuras críticas se centran cada vez más en el «mobile edge» industrial.
Los dispositivos móviles conectados constituyen un punto de acceso privilegiado para los actores maliciosos que buscan acceder a redes de tecnología operativa (OT), sistemas SCADA y bucles de control industrial. En Atexxo Manufacturing, entendemos que la verdadera seguridad industrial requiere un enfoque dual: prevenir la ignición física y, al mismo tiempo, bloquear el acceso digital. A continuación le explicamos cómo los operadores empresariales están reforzando la seguridad de sus flotas de dispositivos móviles frente a los ataques ciberfísicos.
La superficie de ataque en expansión en el entorno industrial periférico
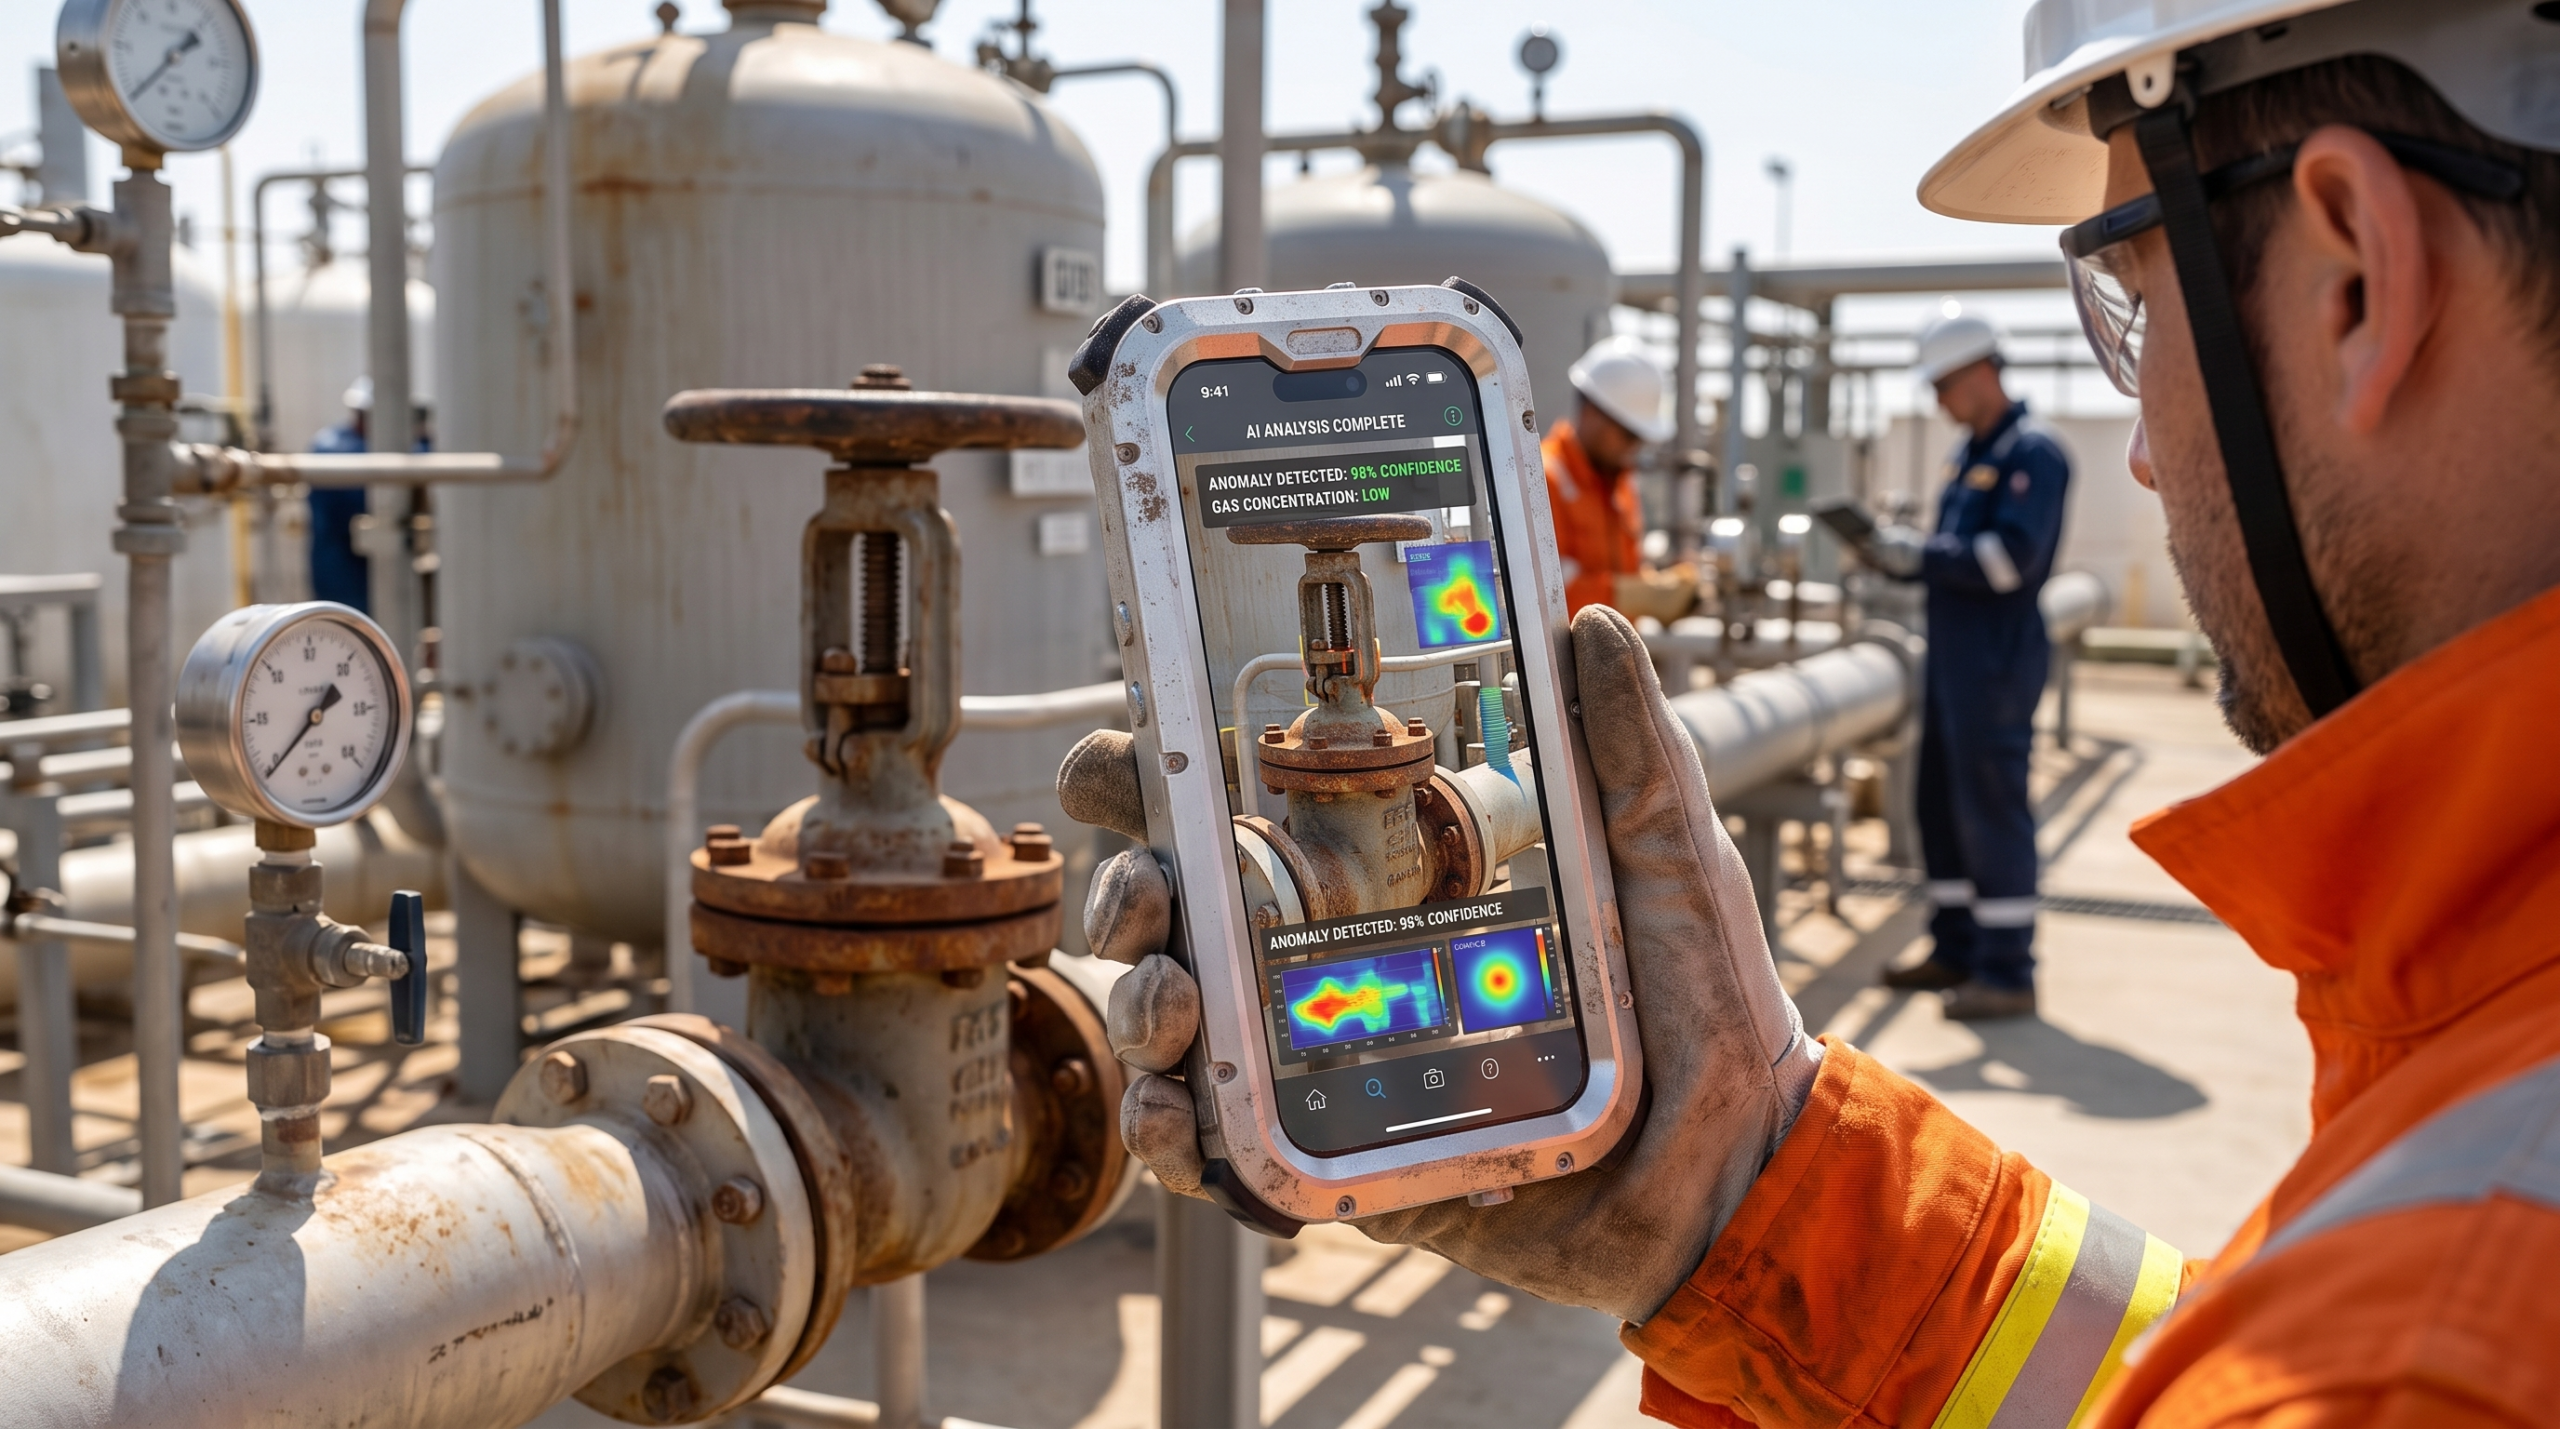
Las refinerías, las plantas químicas y las plataformas marinas modernas se basan en una infraestructura digital profundamente interconectada. Los técnicos de campo llevan teléfonos inteligentes que se comunican directamente con plataformas de análisis en la nube, sistemas ERP empresariales y pasarelas SCADA periféricas.
Los ciberdelincuentes se centran activamente en estos sistemas ciberfísicos porque actúan como puente entre los comandos digitales y la maquinaria del mundo real. Un dispositivo móvil comprometido que funcione dentro de una sala de procesamiento de Zona 1 supone mucho más que una simple filtración de datos corporativos. Las amenazas operativas incluyen:
- Telemetría corrompida: Los atacantes pueden introducir lecturas falsas de los sensores en los bucles de control, lo que provoca que los operadores diagnostiquen erróneamente anomalías en el proceso o ajusten incorrectamente las válvulas de presión.
- Aislamiento en caso de emergencia: La interrupción del tráfico de la red móvil puede aislar a un trabajador aislado de las comunicaciones automatizadas de emergencia justo cuando se produce un incidente físico.
- Movimiento lateral en la red: Los terminales móviles comprometidos permiten a los autores de las amenazas conectar directamente las redes informáticas corporativas —tradicionalmente aisladas físicamente— con entornos de tecnología operativa (OT) sensibles y altamente restringidos.
Por qué iOS es líder en tecnología operativa de alta seguridad
La selección de hardware móvil para entornos críticos para la seguridad requiere una evaluación exhaustiva del sistema operativo subyacente. Las plataformas de consumo con entornos abiertos de ejecución de aplicaciones presentan superficies de ataque significativamente más amplias.
iOS se ha consolidado como el estándar empresarial para entornos de tecnología operativa (OT) de alta seguridad gracias a su rigurosa pila de seguridad a nivel de hardware.
- El enclave seguro aislado a nivel de hardware: A nivel de silicio, los iPhone modernos incorporan un coprocesador específico que está físicamente aislado del procesador principal de aplicaciones. Este gestiona todas las claves criptográficas y los datos biométricos exclusivamente dentro de sus propios límites de hardware. Incluso si el sistema operativo principal se viera comprometido por malware, el enclave seguro seguiría siendo, en esencia, inaccesible.
- Aplicación estricta del «sandboxing»: iOS impone un «sandboxing» riguroso para las aplicaciones. Cada aplicación se ejecuta en su propio entorno aislado, lo que impide por completo que lea o modifique datos pertenecientes a otras aplicaciones o a la memoria del sistema.
- Ciclo de vida empresarial prolongado: La adquisición de equipos en sectores de riesgo conlleva largos ciclos de cumplimiento normativo. El compromiso de Apple de proporcionar actualizaciones de seguridad continuas durante un máximo de siete años garantiza que los dispositivos sigan siendo activos empresariales protegidos a lo largo de toda su vida útil física.
Control de la flota mediante la gestión de dispositivos móviles
Una plataforma de hardware reforzada requiere una aplicación centralizada de las políticas. Al combinar Apple Business Manager (ABM) con una solución empresarial de gestión de dispositivos móviles (MDM), los equipos de seguridad informática mantienen un control absoluto y remoto sobre toda la flota de campo.
Esto permite disponer de varias capacidades fundamentales de gobernanza esenciales para la seguridad industrial. El modo supervisado otorga a los equipos de TI una autoridad de gestión inamovible, lo que impide que el personal de campo eluda los perfiles de seguridad o instale software de terceros no verificado. Los administradores pueden desactivar por completo la App Store nativa, limitando los dispositivos exclusivamente a aplicaciones de trabajo aprobadas, como SAP o IBM Maximo. Además, las respuestas rápidas de seguridad (RSR) permiten a los equipos de seguridad aplicar parches de seguridad críticos y específicos de forma instantánea a toda la flota de dispositivos móviles sin necesidad de intervención por parte del usuario ni de reinicios completos del sistema operativo.
«Zero trust» y geovallas dinámicas en zonas clasificadas
La aplicación de políticas de MDM adquiere una eficacia excepcional cuando se integra con datos de ubicación física mediante geovallas. Esto aplica una arquitectura de «confianza cero» a la geografía de las instalaciones físicas: ningún dispositivo goza de confianza inherente por defecto, y los permisos de acceso se ajustan contextualmente en función de la ubicación exacta en la que se encuentre el técnico.
Para visualizar cómo la ubicación física modifica los permisos de los dispositivos en tiempo real, explore nuestro simulador interactivo de políticas de seguridad a continuación:
Tal y como se muestra, las restricciones automatizadas garantizan el cumplimiento sin esfuerzo. Cuando un técnico accede a una unidad de procesamiento de alta sensibilidad, el perfil MDM puede desactivar automáticamente la cámara para cumplir con los requisitos de privacidad del emplazamiento, reactivándola únicamente al salir. Al mismo tiempo, el acceso a una zona aislada puede activar automáticamente los protocolos de supervisión en segundo plano para trabajadores en solitario sin necesidad de intervención manual por parte del usuario.
Combinación de la seguridad del software con la protección física ATEX
La implementación de seguridad avanzada de software móvil en zonas clasificadas plantea un reto de ingeniería único. Debe utilizar hardware de primera línea para ejecutar el software, pero no puede comprometer la seguridad frente a explosiones.
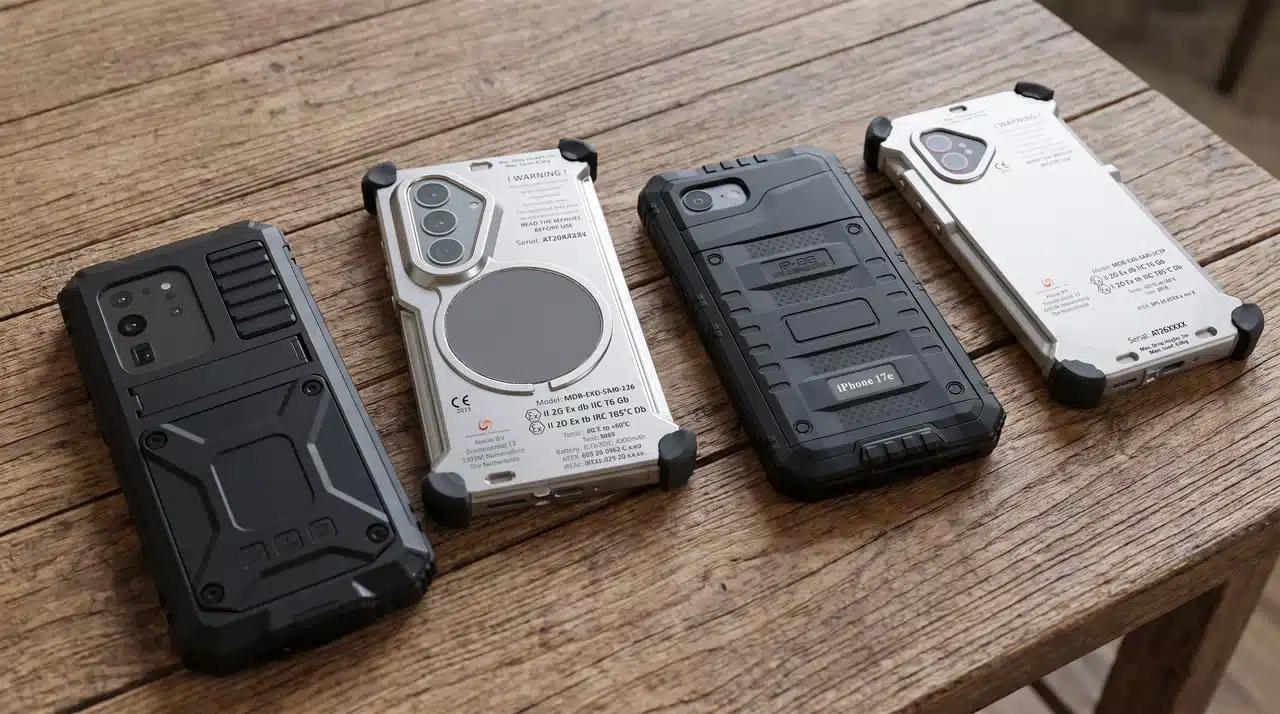
La combinación de un dispositivo de gama alta —como el iPhone 17 Pro Max—alojado en una carcasa certificada Atexxo a prueba de explosiones resuelve ambos aspectos de la ecuación de seguridad.
Nuestras carcasas, diseñadas con precisión, cumplen las estrictas normas de seguridad física ATEX e IECEx para la Zona 1, y contienen perfectamente cualquier energía térmica o eléctrica interna para evitar la ignición de vapores o polvo. Y lo que es más importante, lo hacen sin dejar de ofrecer compatibilidad nativa total con el enclave seguro, la autenticación biométrica Face ID, el registro en MDM y el geofencing de confianza cero. Este enfoque de doble capa garantiza que sus operaciones se mantengan físicamente seguras y digitalmente impenetrables.
Preguntas frecuentes
¿Por qué es fundamental la ciberseguridad para los dispositivos móviles intrínsecamente seguros en entornos de tecnología operativa (OT)?
Los dispositivos móviles intrínsecamente seguros conectan al personal de campo directamente con las redes industriales, incluidos los sistemas SCADA, MES y ERP. Los terminales móviles no protegidos pueden servir como puntos de entrada para que los autores de ciberamenazas violen las redes de tecnología operativa (OT), manipulen datos sensibles de los sensores o interrumpan las comunicaciones de emergencia críticas para la seguridad.
¿Cómo protege el «enclave seguro» del iPhone los datos móviles industriales?
El «secure enclave» es un coprocesador aislado por hardware integrado en el chip del iPhone. Funciona de forma totalmente independiente del sistema operativo principal, gestionando las claves criptográficas y los datos biométricos de Face ID en un entorno de «sandbox» de hardware que permanece seguro incluso si el software principal del dispositivo se ve comprometido por malware.
¿Cuál es el papel de la gestión de dispositivos móviles (MDM) en las flotas que operan en zonas peligrosas?
El software de MDM permite a los administradores de TI aplicar políticas de seguridad estrictas en toda una flota de smartphones industriales de forma inalámbrica. Entre las funciones esenciales se incluyen el borrado remoto de dispositivos, el bloqueo de instalaciones de aplicaciones no autorizadas, la aplicación del modo supervisado para evitar manipulaciones y el envío de parches de seguridad instantáneos a los dispositivos sobre el terreno.