

Bij het beoordelen van mobiele apparatuur voor gevaarlijke omgevingen richten facility managers zich uiteraard op de fysieke veiligheid. Zij controleren nauwgezet de ATEX-certificeringsniveaus, de Zone 1-classificaties en de compatibiliteit met gasgroepen om er zeker van te zijn dat een apparaat geen explosie zal veroorzaken.
Naarmate industriële installaties hun digitale transformatie echter in een stroomversnelling brengen, is er een secundaire, even gevaarlijke kwetsbaarheid aan het licht gekomen. Cyberaanvallen die gericht zijn op kritieke infrastructuur richten zich in toenemende mate op de industriële mobiele edge.
Verbonden draagbare apparaten vormen een belangrijk toegangspunt voor cybercriminelen die toegang zoeken tot operationele technologie (OT)-netwerken, SCADA-systemen en industriële regelkringen. Bij Atexxo Manufacturing begrijpen wij dat echte industriële veiligheid een tweeledige aanpak vereist: het voorkomen van fysieke ontbranding en tegelijkertijd het afschermen van digitale toegang. Hieronder leest u hoe bedrijfsbeheerders hun mobiele apparaten beter beveiligen tegen cyberfysieke aanvallen.
Het groeiende aanvalsoppervlak aan de industriële rand
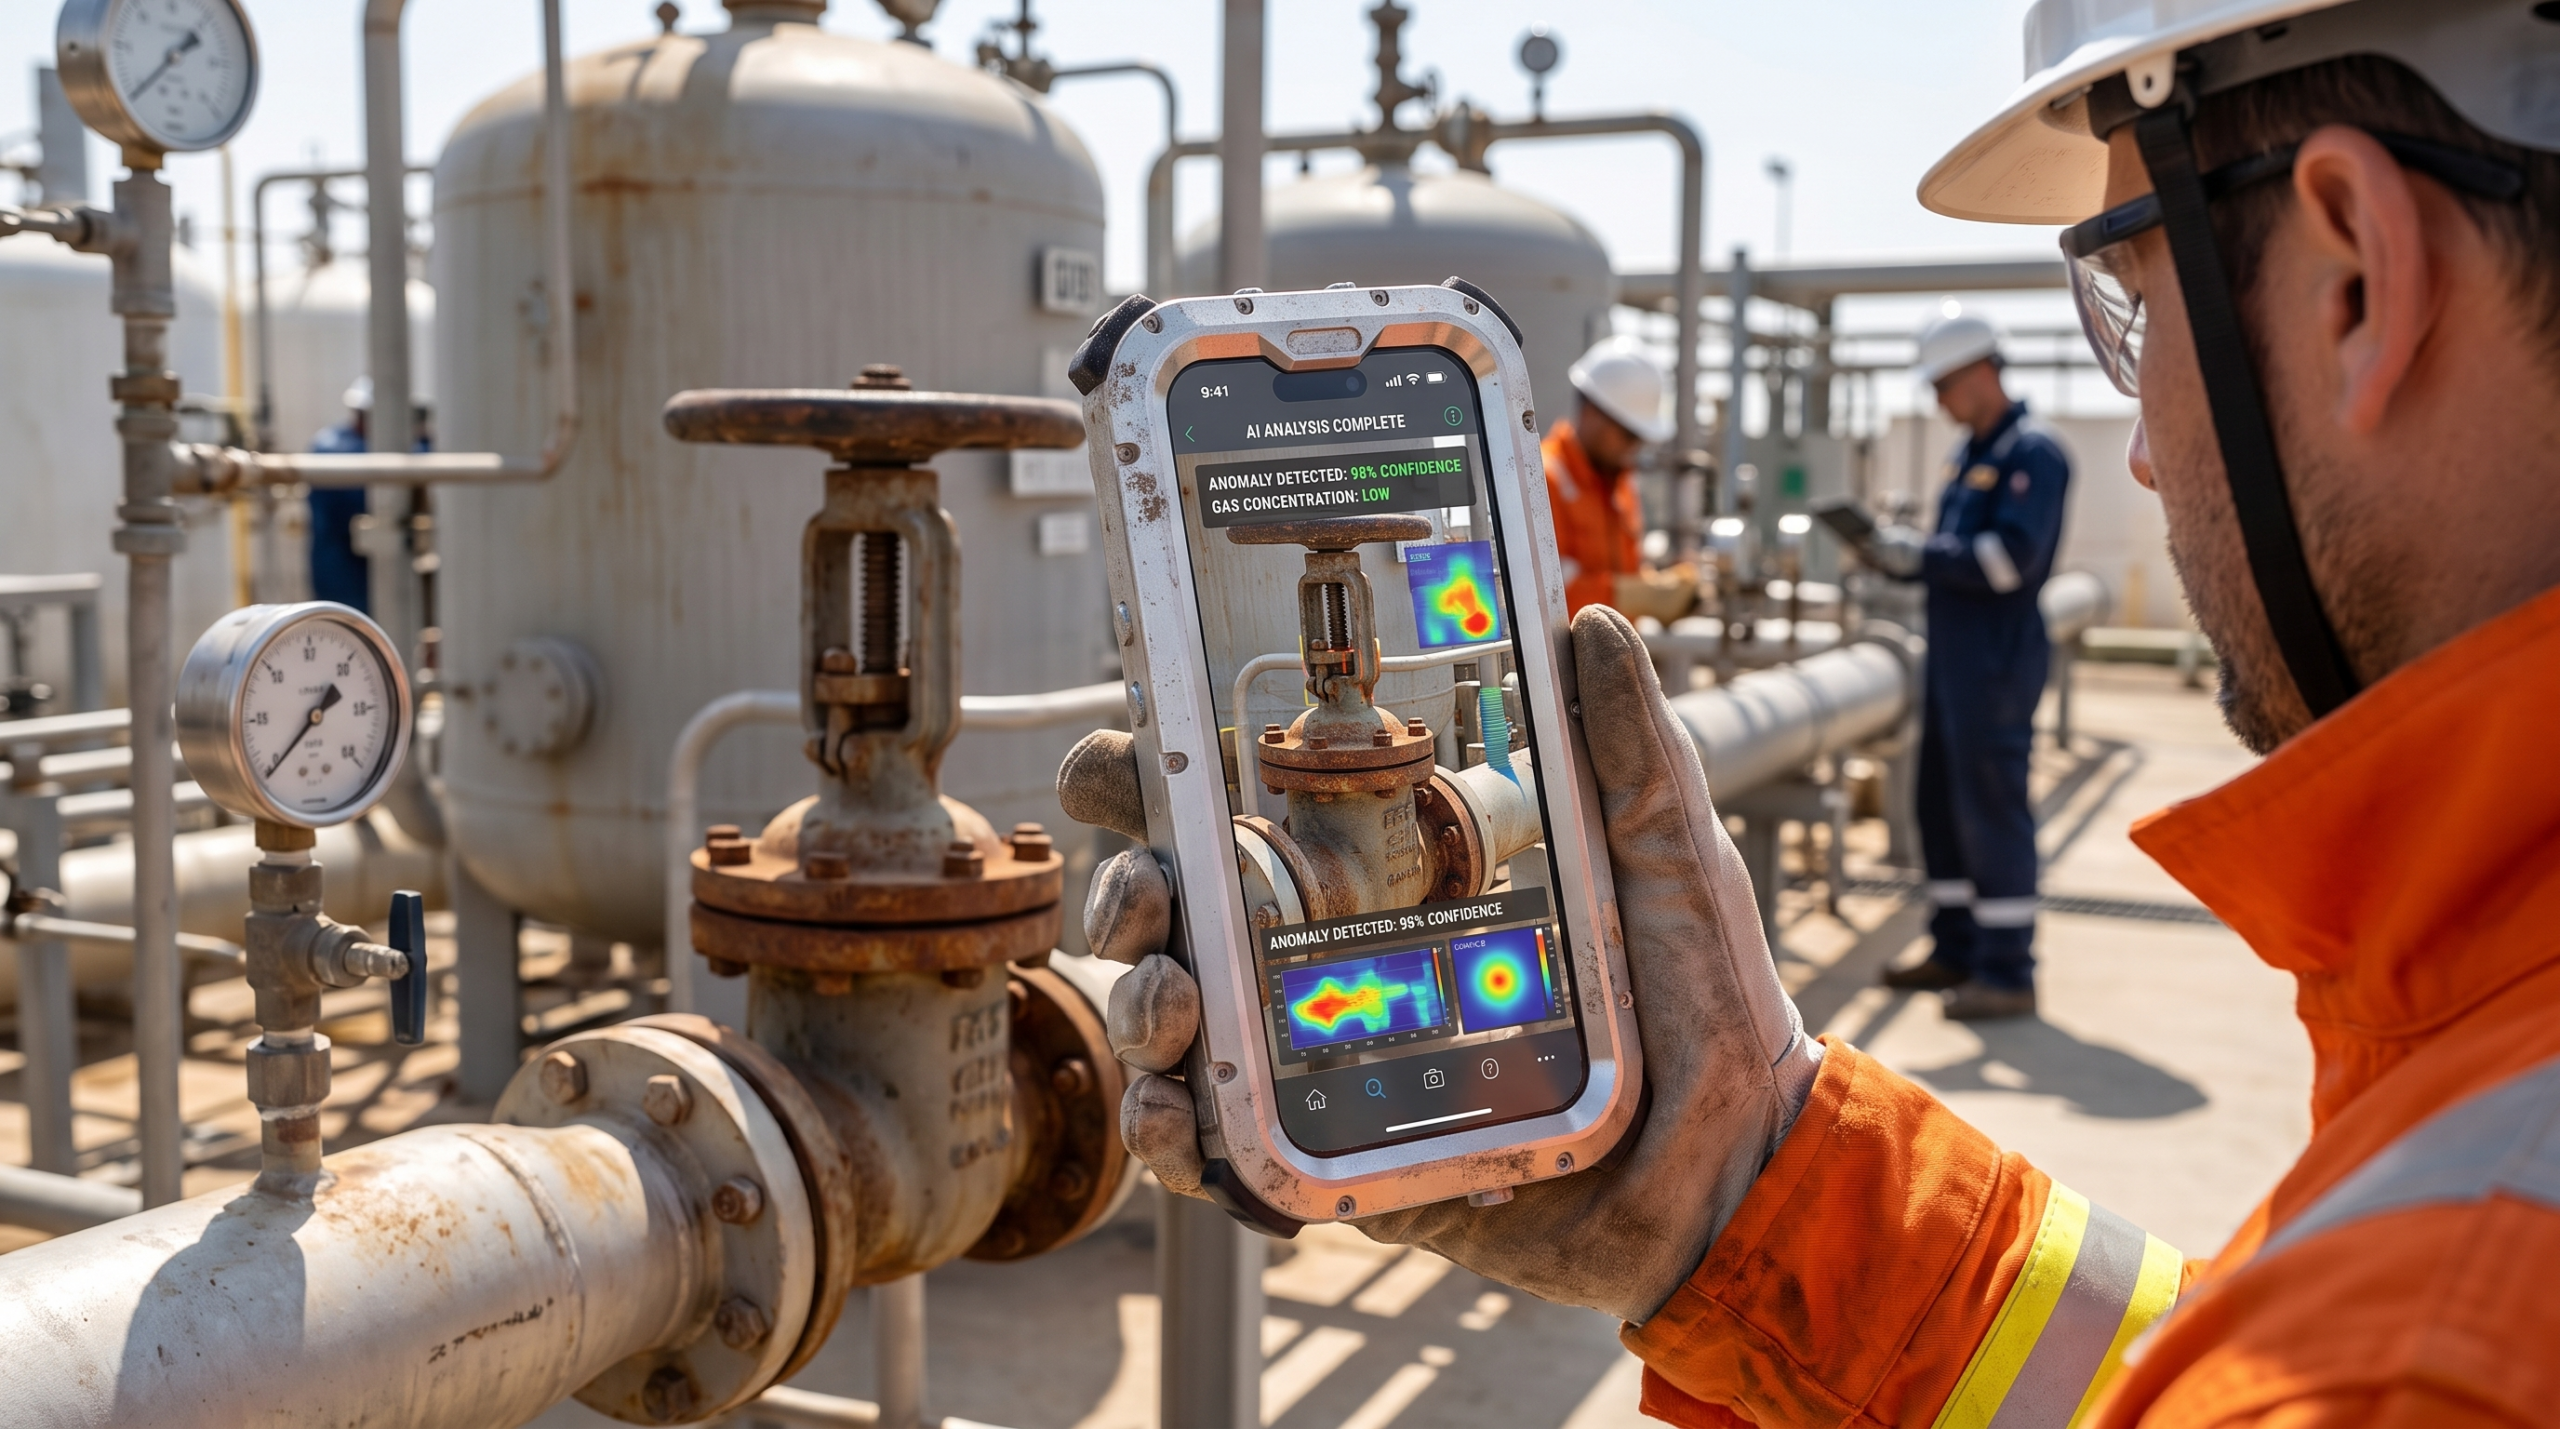
Moderne raffinaderijen, chemische fabrieken en offshore-platforms zijn afhankelijk van een sterk onderling verbonden digitale infrastructuur. Veldtechnici beschikken over smartphones die rechtstreeks communiceren met cloud-analyseplatforms, ERP-systemen van de onderneming en SCADA-gateways aan de rand van het netwerk.
Cyberaanvallers richten zich actief op deze cyber-fysieke systemen omdat deze fungeren als schakel tussen digitale opdrachten en machines in de fysieke wereld. Een gehackt mobiel apparaat dat binnen een Zone 1-verwerkingsruimte in gebruik is, betekent veel meer dan een standaard datalek binnen een onderneming. De operationele bedreigingen omvatten:
- Vervalste telemetrie: Aanvallers kunnen valse sensorwaarden in regelkringen injecteren, waardoor operators procesafwijkingen verkeerd interpreteren of drukkleppen onjuist afstellen.
- Noodisolatie: Een verstoring van het mobiele netwerkverkeer kan ervoor zorgen dat een alleenwerkende medewerker juist op het moment dat zich een fysiek incident voordoet, geen toegang meer heeft tot geautomatiseerde noodcommunicatie.
- Laterale netwerkbewegingen: Door gecompromitteerde mobiele eindpunten kunnen cybercriminelen een brug slaan tussen traditioneel ‘air-gapped’ bedrijfs-IT-netwerken en gevoelige, streng afgeschermde OT-omgevingen.
Waarom iOS toonaangevend is op het gebied van operationele technologie met hoge beveiliging
Het selecteren van mobiele hardware voor veiligheidskritische omgevingen vereist een grondige evaluatie van het onderliggende besturingssysteem. Consumentenplatforms met open uitvoeringsomgevingen voor applicaties bieden aanzienlijk grotere aanvalsoppervlakken.
iOS heeft zich gevestigd als de bedrijfsstandaard voor OT-omgevingen met hoge beveiliging dankzij zijn rigoureuze beveiligingsstack op hardwareniveau.
- De hardwarematig geïsoleerde beveiligde enclave: Op siliciumniveau bevatten moderne iPhones een speciale coprocessor die fysiek is geïsoleerd van de hoofdprocessor voor applicaties. Deze verwerkt alle cryptografische sleutels en biometrische gegevens volledig binnen zijn eigen hardwaregrenzen. Zelfs indien het primaire besturingssysteem door malware wordt aangetast, blijft de beveiligde enclave in wezen ontoegankelijk.
- Strikte toepassing van sandboxing: iOS hanteert een strikte sandboxing voor apps. Elke applicatie wordt uitgevoerd in een eigen, geïsoleerde omgeving, waardoor wordt voorkomen dat deze gegevens van andere apps of uit het systeemgeheugen kan lezen of wijzigen.
- Langere levenscyclus voor bedrijfsgebruik: De aanschaf van apparatuur in risicovolle sectoren gaat gepaard met langdurige nalevingsprocessen. De toezegging van Apple om gedurende maximaal zeven jaar doorlopend beveiligingsupdates te leveren, zorgt ervoor dat apparaten gedurende hun gehele fysieke levensduur beveiligde bedrijfsmiddelen blijven.
Beveiliging van het apparaatpark met mobiel apparaatbeheer
Een beveiligd hardwareplatform vereist een gecentraliseerde handhaving van het beleid. Door Apple Business Manager (ABM) te combineren met een oplossing voor mobiel apparaatbeheer (MDM) voor ondernemingen, behouden IT-beveiligingsteams absolute, draadloze controle over het gehele mobiele apparaatpark.
Dit maakt verschillende essentiële beheerfuncties mogelijk die van cruciaal belang zijn voor industriële beveiliging. De ‘Supervised Mode’ verleent IT-teams onbeperkte beheersbevoegdheid, waardoor wordt voorkomen dat medewerkers in het veld beveiligingsprofielen omzeilen of niet-gecontroleerde software van derden installeren. Beheerders kunnen de standaard App Store volledig uitschakelen, waardoor apparaten uitsluitend worden beperkt tot goedgekeurde bedrijfsapplicaties zoals SAP of IBM Maximo. Bovendien stellen snelle beveiligingsreacties (RSR) beveiligingsteams in staat om kritieke, gerichte beveiligingspatches onmiddellijk naar het gehele mobiele apparaatpark te pushen, zonder dat gebruikersinterventie of een volledige herstart van het besturingssysteem nodig is.
Zero Trust en dynamische geofencing in vertrouwelijke zones
De handhaving van MDM-beleid wordt buitengewoon krachtig wanneer deze via geofencing wordt geïntegreerd met fysieke locatiegegevens. Hierdoor wordt een zero-trust-architectuur toegepast op de fysieke locatie van de installatie: geen enkel apparaat wordt standaard als betrouwbaar beschouwd, en toegangsrechten worden contextueel aangepast op basis van de exacte locatie waar de technicus zich bevindt.
Om te zien hoe de fysieke locatie de apparaatmachtigingen in realtime beïnvloedt, kunt u onze interactieve beveiligingsbeleidssimulator hieronder verkennen:
Zoals gedemonstreerd, zorgen geautomatiseerde beperkingen moeiteloos voor naleving. Wanneer een technicus een uiterst gevoelige verwerkingseenheid betreedt, kan het MDM-profiel de camera automatisch uitschakelen om te voldoen aan de privacyvoorschriften van de locatie, en deze pas weer inschakelen bij het verlaten ervan. Tegelijkertijd kan het betreden van een geïsoleerde zone automatisch protocollen voor achtergrondmonitoring van alleenwerkers activeren, zonder dat handmatige invoer van de gebruiker nodig is.
Een brug slaan tussen softwarebeveiliging en fysieke ATEX-bescherming
Het implementeren van geavanceerde mobiele softwarebeveiliging in geclassificeerde zones vormt een unieke technische uitdaging. U moet toonaangevende hardware gebruiken om de software te draaien, maar u mag geen concessies doen aan de explosieveiligheid.
De combinatie van een hoogwaardig apparaat – zoals de iPhone 17 Pro Max– in een gecertificeerde explosieveilige behuizing van Atexxo biedt een oplossing voor beide aspecten van de veiligheidsuitdaging.
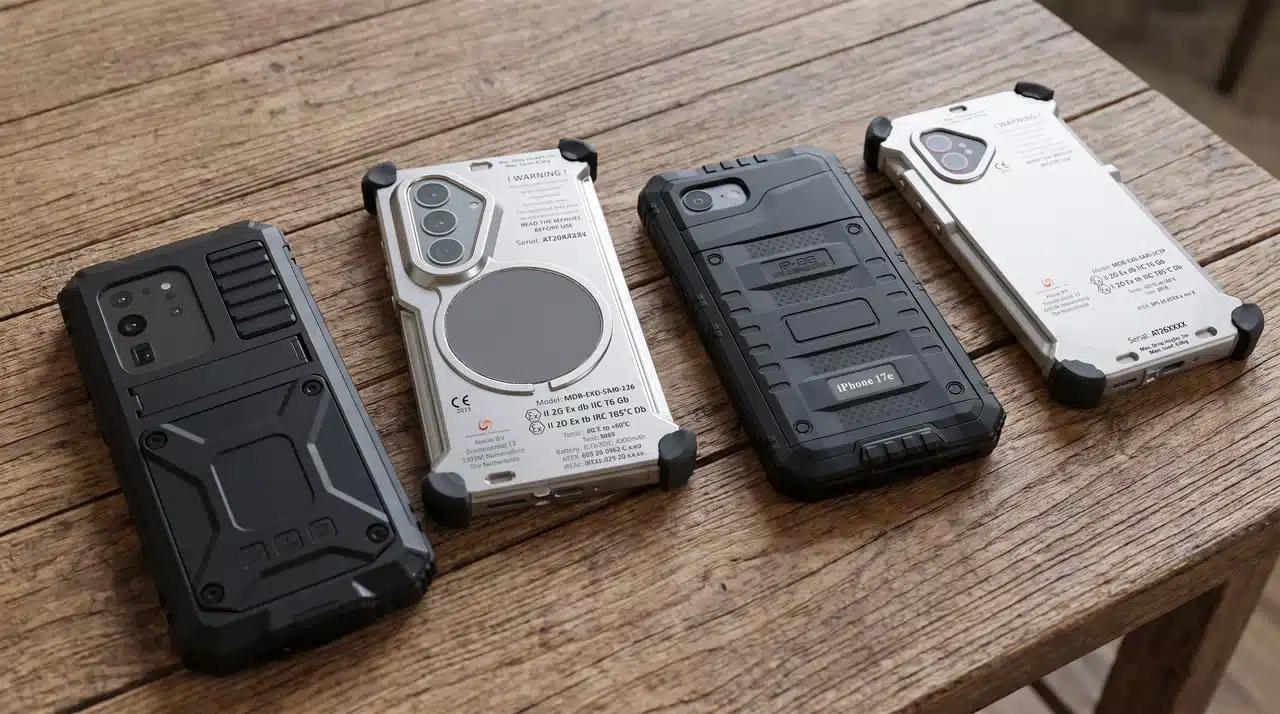
Onze met uiterste precisie vervaardigde behuizingen voldoen aan de strenge fysieke veiligheidsnormen van ATEX en IECEx Zone 1 en houden alle interne thermische of elektrische energie perfect ingesloten om ontbranding van dampen of stof te voorkomen. Cruciaal is dat zij dit doen met behoud van volledige native ondersteuning voor de beveiligde enclave, biometrische Face ID-authenticatie, MDM-registratie en zero-trust geofencing. Deze tweeledige aanpak garandeert dat uw bedrijfsvoering zowel fysiek veilig als digitaal ondoordringbaar blijft.
Veelgestelde vragen
Waarom is cyberbeveiliging van cruciaal belang voor intrinsiek veilige mobiele apparaten in OT-omgevingen?
Intrinsiek veilige mobiele apparaten verbinden veldpersoneel rechtstreeks met industriële netwerken, waaronder SCADA-, MES- en ERP-systemen. Onbeveiligde mobiele eindpunten kunnen dienen als toegangspunten voor cybercriminelen om OT-netwerken te binnendringen, gevoelige sensorgegevens te manipuleren of veiligheidskritische noodcommunicatie te verstoren.
Hoe beschermt de Secure Enclave van de iPhone industriële mobiele gegevens?
De ‘Secure Enclave’ is een hardwarematig geïsoleerde coprocessor die in de chip van de iPhone is ingebouwd. Deze werkt volledig onafhankelijk van het hoofdbesturingssysteem en beheert cryptografische sleutels en biometrische Face ID-gegevens in een hardware-sandbox-omgeving die veilig blijft, zelfs als de hoofdsoftware van het apparaat door malware wordt gecompromitteerd.
Welke rol speelt Mobile Device Management (MDM) bij apparatenparken in gevaarlijke omgevingen?
Met MDM-software kunnen IT-beheerders draadloos strikte beveiligingsbeleidsregels afdwingen voor een volledig wagenpark van industriële smartphones. Essentiële functies zijn onder meer het op afstand wissen van apparaten, het blokkeren van de installatie van niet-goedgekeurde applicaties, het afdwingen van de ‘supervised mode’ om manipulatie te voorkomen, en het direct doorsturen van beveiligingspatches naar apparaten in het veld.