

Ao avaliar equipamentos móveis para ambientes perigosos, os gerentes de instalações naturalmente se concentram na segurança física. Eles verificam meticulosamente os níveis de certificação ATEX, as classificações da Zona 1 e a compatibilidade com grupos de gases para garantir que um dispositivo não provoque uma explosão.
No entanto, à medida que as instalações industriais aceleram sua transformação digital, surgiu uma vulnerabilidade secundária, mas igualmente perigosa. Os ataques cibernéticos direcionados a infraestruturas críticas estão se concentrando cada vez mais na borda móvel industrial.
Os dispositivos portáteis conectados representam um ponto de entrada privilegiado para agentes mal-intencionados que buscam acesso a redes de tecnologia operacional (OT), sistemas SCADA e circuitos de controle industrial. Na Atexxo Manufacturing, entendemos que a verdadeira segurança industrial requer uma abordagem dupla: prevenir a ignição física e, ao mesmo tempo, restringir o acesso digital. Veja a seguir como as operadoras empresariais estão fortalecendo suas frotas de dispositivos móveis contra ataques ciberfísicos.
A superfície de ataque em expansão na periferia industrial
As refinarias modernas, as fábricas de produtos químicos e as plataformas offshore contam com uma infraestrutura digital profundamente interconectada. Os técnicos de campo utilizam smartphones que se comunicam diretamente com plataformas de análise na nuvem, sistemas ERP corporativos e gateways SCADA de ponta.
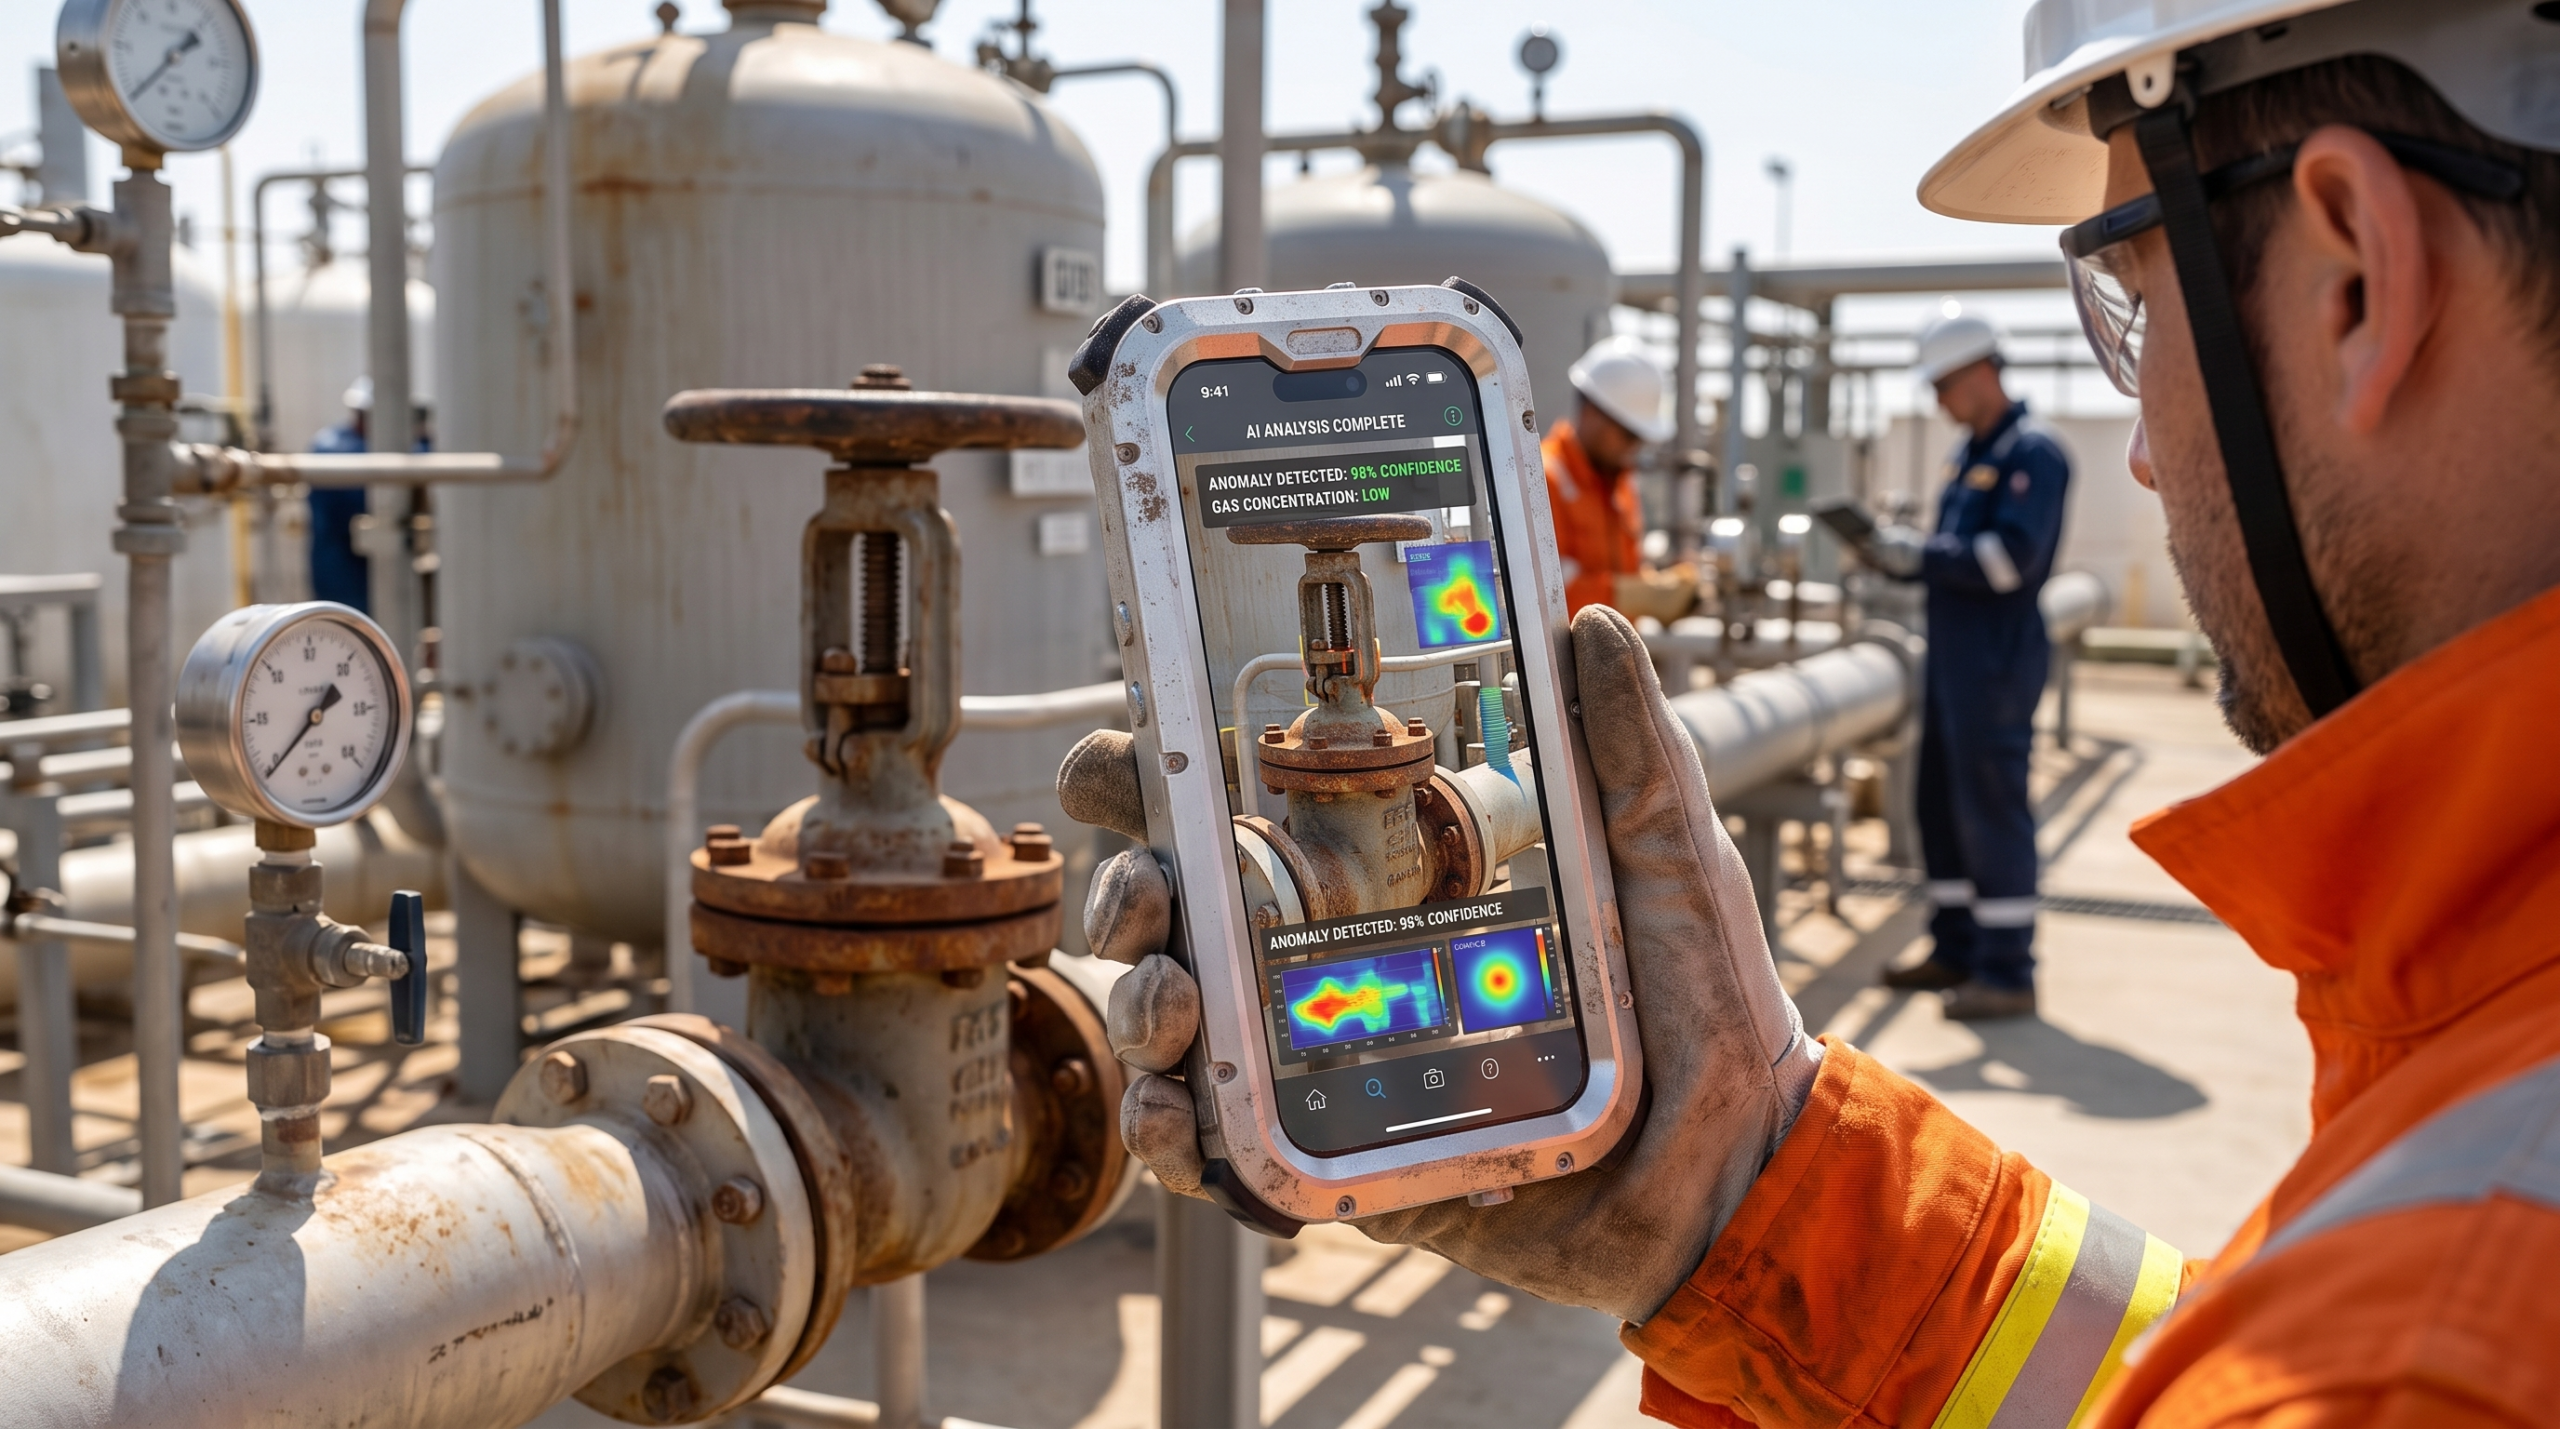
Os ciberatacantes têm como alvo específico esses sistemas ciberfísicos porque eles atuam como uma ponte entre os comandos digitais e as máquinas do mundo real. Um dispositivo móvel comprometido em operação dentro de uma área de processamento da Zona 1 representa muito mais do que uma violação de dados corporativa comum. As ameaças operacionais incluem:
- Telemetria corrompida: Os invasores podem injetar leituras falsas de sensores nos circuitos de controle, levando os operadores a diagnosticar erroneamente anomalias no processo ou a ajustar indevidamente as válvulas de pressão.
- Isolamento de emergência: a interrupção do tráfego da rede móvel pode isolar um trabalhador isolado do sistema automatizado de comunicação de emergência justamente no momento em que ocorre um incidente físico.
- Movimentação lateral na rede: terminais móveis comprometidos permitem que agentes mal-intencionados conectem diretamente redes de TI corporativas — tradicionalmente isoladas do mundo externo — a ambientes de OT sensíveis e altamente restritos.
Por que o iOS é líder em tecnologia operacional de alta segurança
A seleção de hardware móvel para ambientes críticos em termos de segurança exige uma avaliação aprofundada do sistema operacional subjacente. Plataformas voltadas para o consumidor, com ambientes abertos de execução de aplicativos, apresentam superfícies de ataque significativamente mais amplas.
O iOS se consolidou como o padrão corporativo para ambientes de tecnologia operacional (OT) de alta segurança devido à sua rigorosa pilha de segurança no nível do hardware.
- O enclave seguro isolado por hardware: No nível do silício, os iPhones modernos contêm um coprocessador dedicado que está fisicamente isolado do processador principal de aplicativos. Ele lida com todas as chaves criptográficas e dados biométricos inteiramente dentro de seus próprios limites de hardware. Mesmo que o sistema operacional principal seja comprometido por malware, o enclave seguro permanece fundamentalmente inacessível.
- Aplicação rigorosa do sandboxing: o iOS impõe um sandboxing rígido para os aplicativos. Cada aplicativo é executado em seu próprio ambiente isolado, o que impede totalmente que ele leia ou modifique dados pertencentes a outros aplicativos ou à memória do sistema.
- Ciclo de vida empresarial prolongado: a aquisição de equipamentos em setores de risco envolve longos ciclos de conformidade. O compromisso da Apple em fornecer atualizações de segurança contínuas por até sete anos garante que os dispositivos permaneçam como ativos empresariais protegidos durante toda a sua vida útil física.
Protegendo a frota com o gerenciamento de dispositivos móveis
Uma plataforma de hardware reforçada exige a aplicação centralizada de políticas. Ao combinar o Apple Business Manager (ABM) com uma solução corporativa de gerenciamento de dispositivos móveis (MDM), as equipes de segurança de TI mantêm controle absoluto e remoto sobre toda a frota em campo.
Isso possibilita diversos recursos essenciais de governança para a segurança industrial. O modo supervisionado concede autoridade de gerenciamento inalterável às equipes de TI, impedindo que o pessoal de campo contorne os perfis de segurança ou instale softwares de terceiros não verificados. Os administradores podem desativar completamente a App Store nativa, restritindo os dispositivos exclusivamente a aplicativos de trabalho aprovados, como SAP ou IBM Maximo. Além disso, as respostas rápidas de segurança (RSR) permitem que as equipes de segurança enviem instantaneamente patches de segurança críticos e direcionados para toda a frota de dispositivos móveis, sem exigir intervenção do usuário ou reinicializações completas do sistema operacional.
Zero trust e geofencing dinâmico em zonas classificadas
A aplicação de políticas de MDM se torna excepcionalmente poderosa quando integrada a dados de localização física por meio de geofencing. Isso aplica uma arquitetura de confiança zero à geografia física da instalação: nenhum dispositivo é considerado confiável por padrão, e as permissões de acesso se ajustam contextualmente com base no local exato em que o técnico se encontra.
Para visualizar como a localização física altera as permissões do dispositivo em tempo real, explore nosso simulador interativo de políticas de segurança abaixo:
Conforme demonstrado, as restrições automatizadas garantem a conformidade sem esforço. Quando um técnico entra em uma unidade de processamento altamente sensível, o perfil de MDM pode desativar automaticamente a câmera para cumprir as normas de privacidade do local, reativando-a somente na saída. Simultaneamente, entrar em uma zona isolada pode acionar automaticamente protocolos de monitoramento em segundo plano para trabalhadores isolados, sem exigir ação manual do usuário.
Integrando a segurança de software com a proteção física ATEX
A implantação de segurança avançada de software móvel em zonas classificadas cria um desafio de engenharia único. É necessário utilizar hardware de ponta para executar o software, mas não se pode comprometer a segurança contra explosões.
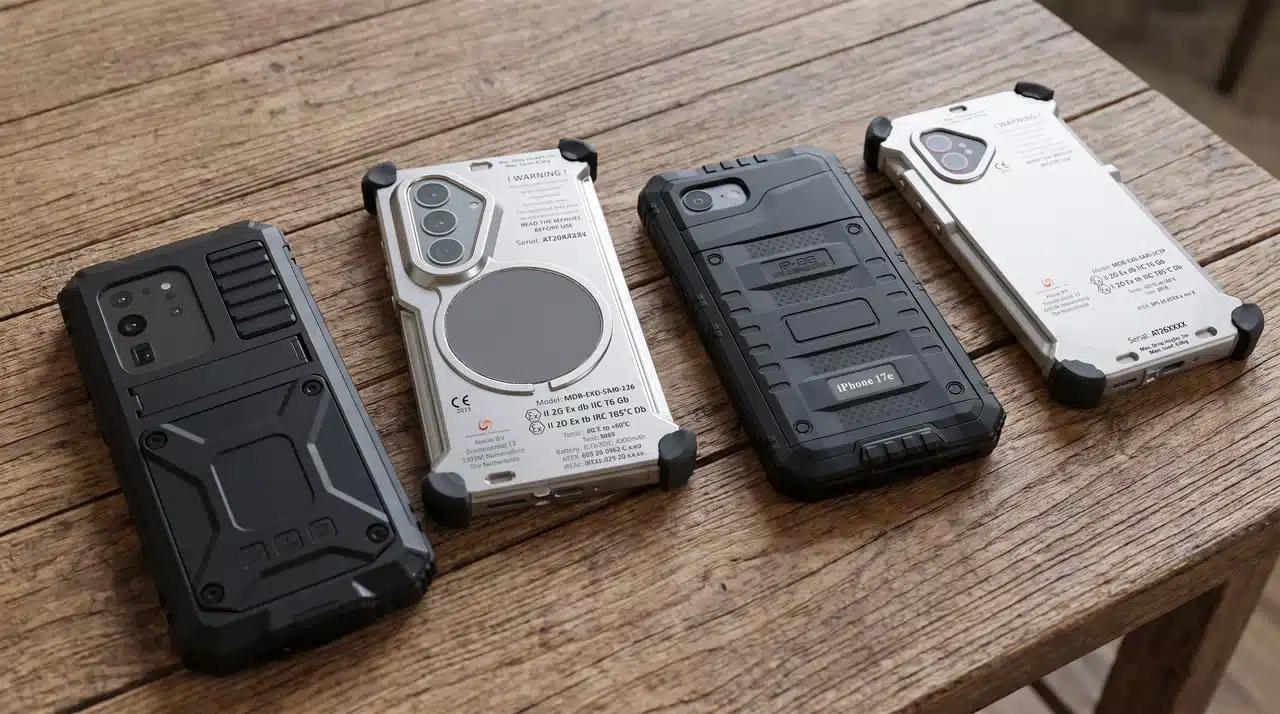
A combinação de um dispositivo de alta qualidade — como o iPhone 17 Pro Max— instalado dentro de um invólucro à prova de explosão certificado pela Atexxo resolve os dois aspectos da equação de segurança.
Nossas caixas projetadas com precisão atendem às rigorosas normas de segurança física da ATEX e da IECEx para a Zona 1, contendo perfeitamente qualquer energia térmica ou elétrica interna para evitar a ignição de vapores ou poeira. Fundamentalmente, elas fazem isso mantendo total suporte nativo ao enclave seguro, à autenticação biométrica Face ID, ao cadastro MDM e ao geofencing de confiança zero. Essa abordagem de dupla camada garante que suas operações permaneçam fisicamente seguras e digitalmente impenetráveis.
Perguntas frequentes
Por que a segurança cibernética é fundamental para dispositivos móveis intrinsecamente seguros em ambientes de OT?
Dispositivos móveis intrinsecamente seguros conectam equipes de campo diretamente a redes industriais, incluindo sistemas SCADA, MES e ERP. Terminais móveis desprotegidos podem servir como pontos de entrada para que agentes de ameaças cibernéticas invadam redes OT, manipulem dados confidenciais de sensores ou interrompam comunicações de emergência essenciais à segurança.
Como o enclave seguro do iPhone protege os dados móveis industriais?
O enclave seguro é um coprocessador isolado por hardware incorporado ao chip do iPhone. Ele opera de forma totalmente independente do sistema operacional principal, gerenciando chaves criptográficas e dados biométricos do Face ID em um ambiente isolado por hardware que permanece seguro mesmo que o software principal do dispositivo seja comprometido por malware.
Qual é o papel do gerenciamento de dispositivos móveis (MDM) em frotas que operam em áreas perigosas?
O software de MDM permite que administradores de TI apliquem políticas de segurança rigorosas em toda uma frota de smartphones industriais remotamente. Recursos essenciais incluem o apagamento remoto de dispositivos, o bloqueio de instalações de aplicativos não aprovados, a ativação do modo supervisionado para impedir adulterações e o envio instantâneo de patches de segurança para dispositivos em campo.