

Nel valutare l’hardware mobile destinato ad ambienti pericolosi, i responsabili delle strutture si concentrano naturalmente sulla sicurezza fisica. Essi verificano meticolosamente i livelli di certificazione ATEX, le classificazioni della Zona 1 e la compatibilità con i gruppi di gas, al fine di garantire che un dispositivo non provochi un’esplosione.
Tuttavia, con l’accelerarsi della trasformazione digitale degli impianti industriali, è emersa una vulnerabilità secondaria, ma altrettanto pericolosa. Gli attacchi informatici rivolti alle infrastrutture critiche si concentrano sempre più sull’edge mobile industriale.
I dispositivi portatili connessi rappresentano un punto di accesso privilegiato per gli autori di minacce che cercano di accedere alle reti di tecnologia operativa (OT), ai sistemi SCADA e ai circuiti di controllo industriali. Noi di Atexxo Manufacturing siamo consapevoli che la vera sicurezza industriale richiede un duplice approccio: prevenire l’accensione fisica e, al contempo, bloccare l’accesso digitale. Ecco come gli operatori aziendali stanno rafforzando la sicurezza delle proprie flotte di dispositivi mobili contro gli attacchi cyber-fisici.
La superficie di attacco in espansione nell’ambiente industriale periferico
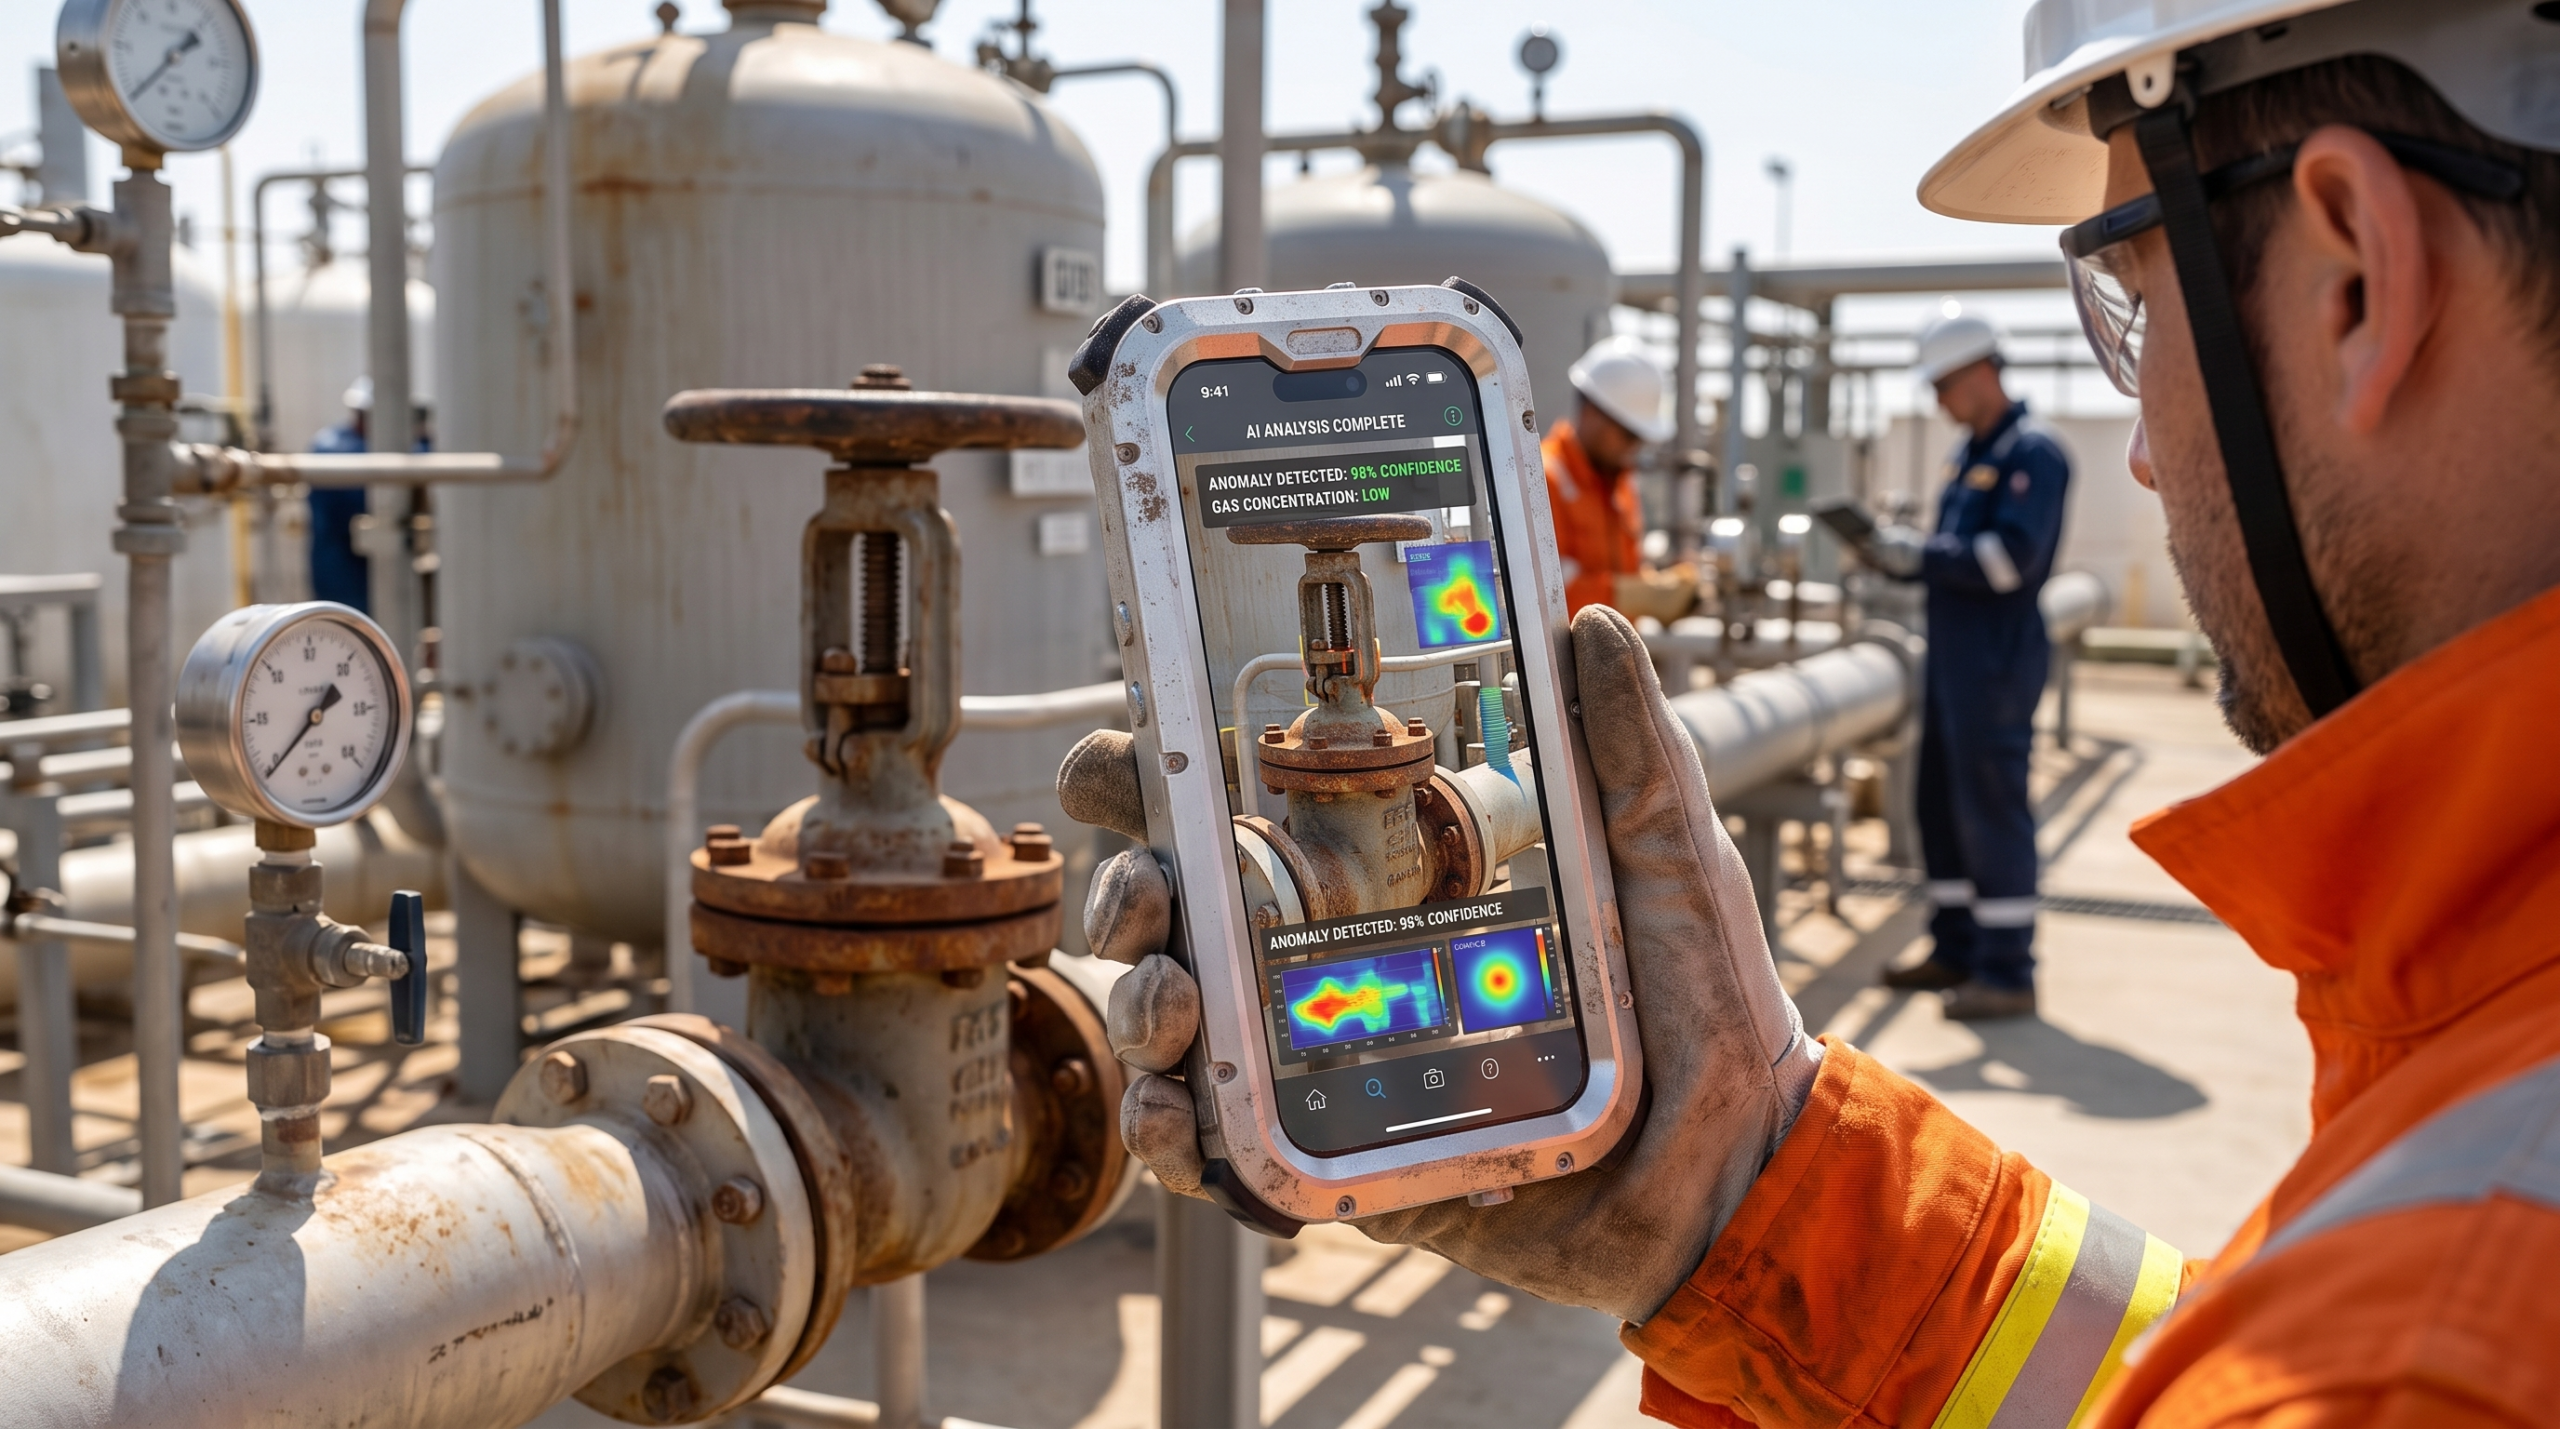
Le raffinerie moderne, gli impianti chimici e le piattaforme offshore si avvalgono di un’infrastruttura digitale profondamente interconnessa. I tecnici sul campo dispongono di smartphone che comunicano direttamente con piattaforme di analisi dei dati nel cloud, sistemi ERP aziendali e gateway SCADA per l’edge computing.
Gli autori degli attacchi informatici prendono di mira attivamente questi sistemi cyber-fisici poiché fungono da ponte tra i comandi digitali e i macchinari del mondo reale. Un dispositivo mobile compromesso che opera all’interno di una suite di elaborazione di Zona 1 rappresenta ben più di una semplice violazione dei dati aziendali. Le minacce operative includono:
- Telemetria compromessa: gli autori degli attacchi possono inserire letture errate dei sensori nei circuiti di controllo, inducendo gli operatori a diagnosticare erroneamente anomalie di processo o a regolare in modo improprio le valvole di pressione.
- Isolamento di emergenza: l’interruzione del traffico di rete mobile può isolare un lavoratore isolato dalle comunicazioni automatizzate di emergenza proprio nel momento in cui si verifica un incidente fisico.
- Movimento laterale nella rete: gli endpoint mobili compromessi consentono agli autori delle minacce di collegare direttamente le reti IT aziendali, tradizionalmente isolate (air-gapped), ad ambienti OT sensibili e altamente riservati.
Perché iOS è all’avanguardia nella tecnologia operativa ad alta sicurezza
La scelta dell’hardware mobile per ambienti in cui la sicurezza è fondamentale richiede una valutazione approfondita del sistema operativo sottostante. Le piattaforme di consumo con ambienti di esecuzione delle applicazioni aperti presentano superfici di attacco significativamente più ampie.
iOS si è affermato come standard aziendale per gli ambienti OT ad alta sicurezza grazie al suo rigoroso stack di sicurezza a livello hardware.
- L’enclave sicura isolata a livello hardware: a livello di silicio, i moderni iPhone contengono un coprocessore dedicato, fisicamente isolato dal processore principale dell’applicazione. Esso gestisce tutte le chiavi crittografiche e i dati biometrici interamente all’interno dei propri confini hardware. Anche qualora il sistema operativo principale venisse compromesso da malware, l’enclave sicura rimane sostanzialmente inaccessibile.
- Sandboxing rigoroso delle applicazioni: iOS applica un sandboxing rigoroso delle app. Ogni applicazione viene eseguita nel proprio ambiente isolato, impedendole completamente di leggere o modificare i dati appartenenti ad altre app o alla memoria di sistema.
- Ciclo di vita aziendale prolungato: l’acquisto di apparecchiature nei settori a rischio comporta lunghi cicli di conformità. L’impegno di Apple a fornire aggiornamenti di sicurezza continui per un periodo fino a sette anni garantisce che i dispositivi rimangano risorse aziendali protette per tutta la loro durata di vita fisica.
Protezione della flotta tramite la gestione dei dispositivi mobili
Una piattaforma hardware rinforzata richiede l’applicazione centralizzata delle politiche. Abbinando Apple Business Manager (ABM) a una soluzione di gestione dei dispositivi mobili aziendali (MDM), i team di sicurezza IT mantengono un controllo assoluto e remoto sull’intera flotta sul campo.
Ciò consente diverse funzionalità fondamentali di governance essenziali per la sicurezza industriale. La modalità supervisionata garantisce ai team IT un’autorità di gestione inderogabile, impedendo al personale sul campo di aggirare i profili di sicurezza o di installare software di terze parti non verificato. Gli amministratori possono disabilitare completamente l’App Store nativo, limitando l’utilizzo dei dispositivi esclusivamente alle applicazioni aziendali approvate, quali SAP o IBM Maximo. Inoltre, le risposte rapide di sicurezza (RSR) consentono ai team di sicurezza di distribuire istantaneamente patch di sicurezza critiche e mirate all’intera flotta di dispositivi mobili senza richiedere l’intervento dell’utente né il riavvio completo del sistema operativo.
Zero Trust e geofencing dinamico nelle zone classificate
L’applicazione delle politiche MDM diventa eccezionalmente potente quando integrata con i dati di localizzazione fisica tramite il geofencing. Ciò applica un’architettura «zero trust» alla geografia fisica dello stabilimento: nessun dispositivo è considerato intrinsecamente affidabile per impostazione predefinita e le autorizzazioni di accesso si adattano contestualmente in base alla posizione esatta in cui si trova il tecnico.
Per visualizzare in tempo reale come la posizione fisica modifichi le autorizzazioni dei dispositivi, provi il nostro simulatore interattivo delle politiche di sicurezza riportato di seguito:
Come dimostrato, le restrizioni automatizzate garantiscono la conformità senza alcuno sforzo. Quando un tecnico entra in un’unità di lavorazione altamente sensibile, il profilo MDM può disattivare automaticamente la fotocamera per rispettare i requisiti di privacy del sito, riattivandola solo all’uscita. Contemporaneamente, l’ingresso in una zona isolata può attivare automaticamente i protocolli di monitoraggio in background per i lavoratori isolati senza richiedere alcun intervento manuale da parte dell’utente.
Coniugare la sicurezza software con la protezione fisica ATEX
L’implementazione di soluzioni avanzate di sicurezza software mobile in zone classificate pone una sfida ingegneristica unica. È necessario utilizzare hardware di punta per eseguire il software, ma non è possibile scendere a compromessi in materia di sicurezza antiesplosione.
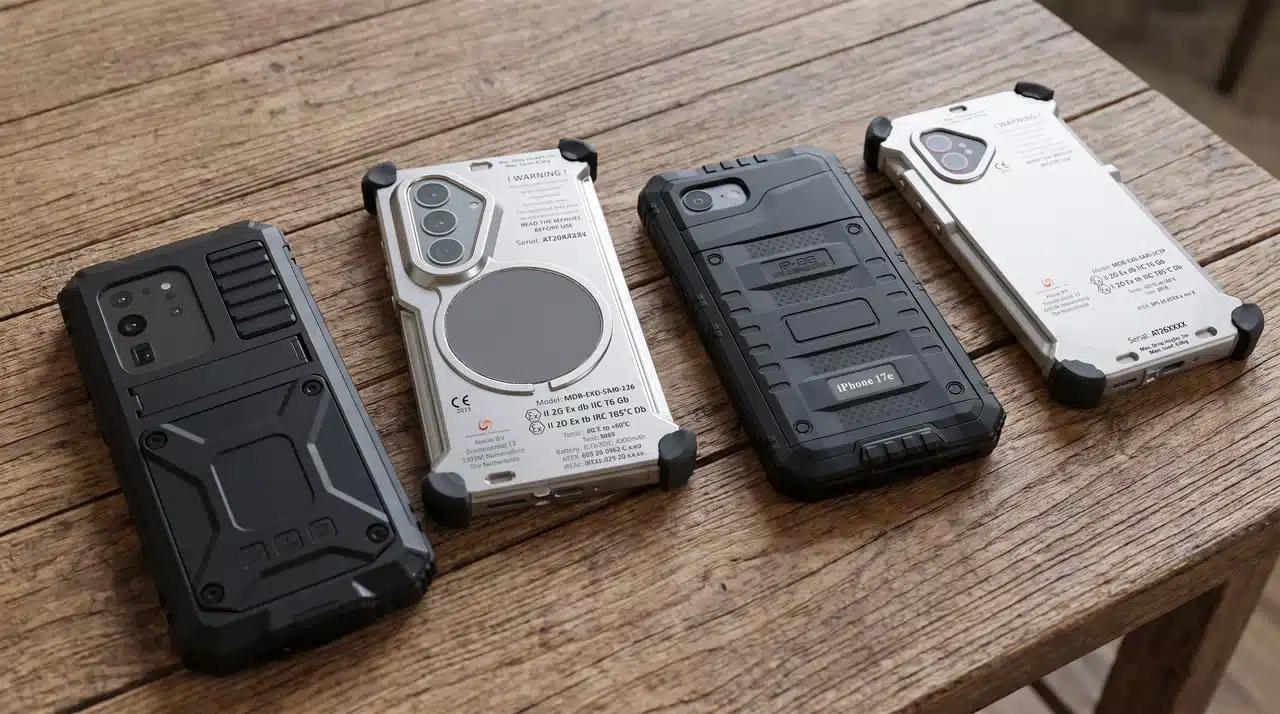
La combinazione di un dispositivo di fascia alta — come l’iPhone 17 Pro Max— alloggiato all’interno di un involucro antideflagrante certificato Atexxo soddisfa entrambi gli aspetti della questione della sicurezza.
I nostri alloggiamenti, progettati con precisione, soddisfano i rigorosi standard di sicurezza fisica ATEX e IECEx Zona 1, contenendo perfettamente qualsiasi energia termica o elettrica interna per impedire l’accensione di vapori o polveri. È fondamentale sottolineare che ciò avviene mantenendo il pieno supporto nativo per l’enclave sicura, l’autenticazione biometrica Face ID, la registrazione MDM e il geofencing zero-trust. Questo approccio a doppio livello garantisce che le vostre operazioni rimangano sia fisicamente sicure sia digitalmente impenetrabili.
Domande frequenti
Perché la sicurezza informatica è fondamentale per i dispositivi mobili a sicurezza intrinseca negli ambienti OT?
I dispositivi mobili a sicurezza intrinseca collegano il personale sul campo direttamente alle reti industriali, compresi i sistemi SCADA, MES ed ERP. Gli endpoint mobili non protetti possono fungere da punti di accesso per gli autori di minacce informatiche, consentendo loro di violare le reti OT, manipolare dati sensibili provenienti dai sensori o interrompere le comunicazioni di emergenza critiche per la sicurezza.
In che modo l’enclave sicura dell’iPhone protegge i dati mobili industriali?
La “secure enclave” è un coprocessore isolato a livello hardware integrato nel chip dell’iPhone. Funziona in modo del tutto indipendente dal sistema operativo principale, gestendo le chiavi crittografiche e i dati biometrici di Face ID in un ambiente hardware isolato che rimane sicuro anche qualora il software principale del dispositivo venisse compromesso da malware.
Qual è il ruolo della gestione dei dispositivi mobili (MDM) nelle flotte operanti in aree pericolose?
Il software MDM consente agli amministratori IT di applicare rigorose politiche di sicurezza su un’intera flotta di smartphone industriali tramite connessione wireless. Tra le funzionalità essenziali figurano la cancellazione remota dei dati dai dispositivi, il blocco dell’installazione di applicazioni non approvate, l’applicazione della modalità supervisionata per impedire manomissioni e l’invio immediato di patch di sicurezza ai dispositivi sul campo.