

Официальный допуск Apple к работе с информацией уровня «NATO Restricted» для iOS и iPadOS знаменует собой исторический прорыв в сфере промышленной мобильной безопасности. По итогам всестороннего технического аудита, проведённого Федеральным ведомством по информационной безопасности Германии (BSI), мобильные устройства широкого пользования теперь могут обрабатывать секретные правительственные сообщения до уровня «NATO Restricted», используя встроенные средства безопасности платформы.
Для руководителей в сфере операционных технологий (OT) и информационных технологий (ИТ), управляющих нефтеперерабатывающими заводами, химическими предприятиями и морскими платформами, этот прорыв полностью меняет подход к обеспечению безопасности. Компания Atexxo Manufacturing объединяет эту цифровую архитектуру военного уровня с физическими мерами взрывобезопасности, превращая интеллектуальные устройства, прошедшие сертификацию НАТО, в полностью сертифицированные полевые терминалы для зон 1 и 21.
Архитектурные реалии сертификации на уровне НАТО
Сертификация «NATO Restricted» — это не маркетинговый ярлык, а результат тщательной технической проверки архитектуры микросхем, аппаратного обеспечения и операционной системы компании Apple.
- Криптография с кремниевой изоляцией: аппаратный модуль Secure Enclave управляет ключами шифрования в полной изоляции от основного процессора приложений, что предотвращает извлечение данных даже в случае физического несанкционированного вмешательства.
- Безопасная загрузка и целостность системы: многоступенчатые криптографические проверки гарантируют, что при включении устройства выполняется только авторизованный и неповреждённый системный код.
- Расширенные средства защиты памяти: встроенная функция обеспечения целостности памяти (Memory Integrity Enforcement) нейтрализует сложные уязвимости «нулевого дня» и атаки с переполнением буфера на уровне ядра.
- Прямое управление исправлениями ОС:обновления безопасности поступают непосредственно от компании Apple, что исключает «окна уязвимости», создаваемые сторонними производителями устройств на базе Android.
- Полное отсутствие зависимости от программных оболочек:сертификация была получена с использованием встроенных возможностей iOS, что не потребовало создания собственных разветвлений операционной системы или использования дополнительного программного обеспечения для контейнеризации.
| Вектор безопасности | Устаревшие промышленные карманные устройства на базе Android | iOS, адаптированная для зоны 1 по классификации Atexxo |
| Обеспечение информационной безопасности | Отсутствует / Самосертификация OEM | Одобрено для ограниченного доступа НАТО (прошло оценку BSI) |
| Проектирование операционной системы | Сильно модифицированные, фрагментированные сборки Android | Немодифицированная, нативная архитектура iOS |
| Периодичность выпуска обновлений безопасности | Нерегулярные выпуски исправлений; периоды поддержки продолжительностью от 1 до 3 лет | Прямые обновления безопасности «нулевого дня» в течение 6–8 лет |
| Архитектура безопасности на уровне микросхем | Зависит от стороннего производителя микросхем | Аппаратно изолированная зона Secure Enclave и целостность памяти |
| Управление ИТ на предприятии | Фрагментированные отделы управления | Единая система управления устройствами (MDM) без вмешательства пользователя (Intune, Jamf, SOTI) |
Решение проблемы уязвимости промышленных периферийных устройств
Объекты критически важной инфраструктуры — такие как морские платформы, нефтеперерабатывающие заводы и химические производственные комплексы — являются основными целями для групп, занимающихся вымогательством выкупа, и киберугроз, спонсируемых государством. Каждое мобильное устройство, подключенное к промышленной сети, представляет собой потенциальный вектор проникновения в контуры оперативного управления и системы SCADA.
Несмотря на эти риски, многие предприятия по-прежнему полагаются на устаревшие промышленные портативные устройства на базе Android, что приводит к серьёзным пробелам в системе управления ИТ:
- Фрагментация операционных систем:на нишевых промышленных устройствах зачастую используются модифицированные версии Android, которые на несколько лет отстают от современных стандартов кибербезопасности.
- Уязвимость сторонней прошивки: непроверенные программные слои и настраиваемые драйверы расширяют поверхность атаки для эксплуатации уязвимостей в цепочке поставок.
- Преждевременное прекращение поддержки: специализированные промышленные производители оборудования (OEM) обычно прекращают распространение патчей безопасности через 2–3 года, в результате чего действующее полевое оборудование остается уязвимым для неисправленных уязвимостей.
- Изолированность систем управления: нестандартные мобильные платформы вынуждают ИТ-службы безопасности поддерживать отдельные сложные политики безопасности, разработанные специально для работников производственных предприятий.
Объединение физической безопасности и кибербезопасности военного уровня
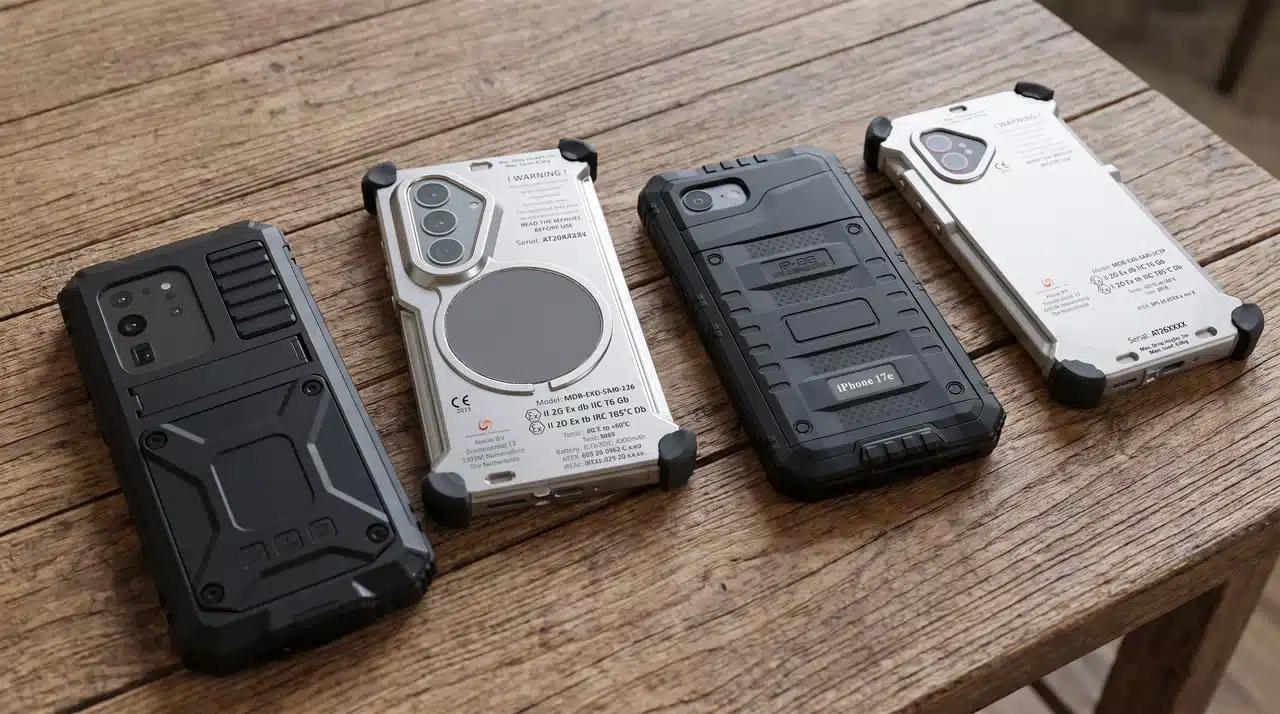
В компании Atexxo Manufacturing мы устраняем давний конфликт между физической взрывозащитой и корпоративной кибербезопасностью. Благодаря постоянному размещению современных флагманских смартфонов — таких как iPhone 16 Pro Max или iPhone 17 Pro Max — внутри прецизионно изготовленных корпусов, сертифицированных по стандартам ATEX и IECEx для зон 1/21, мы предлагаем унифицированную мобильную платформу.
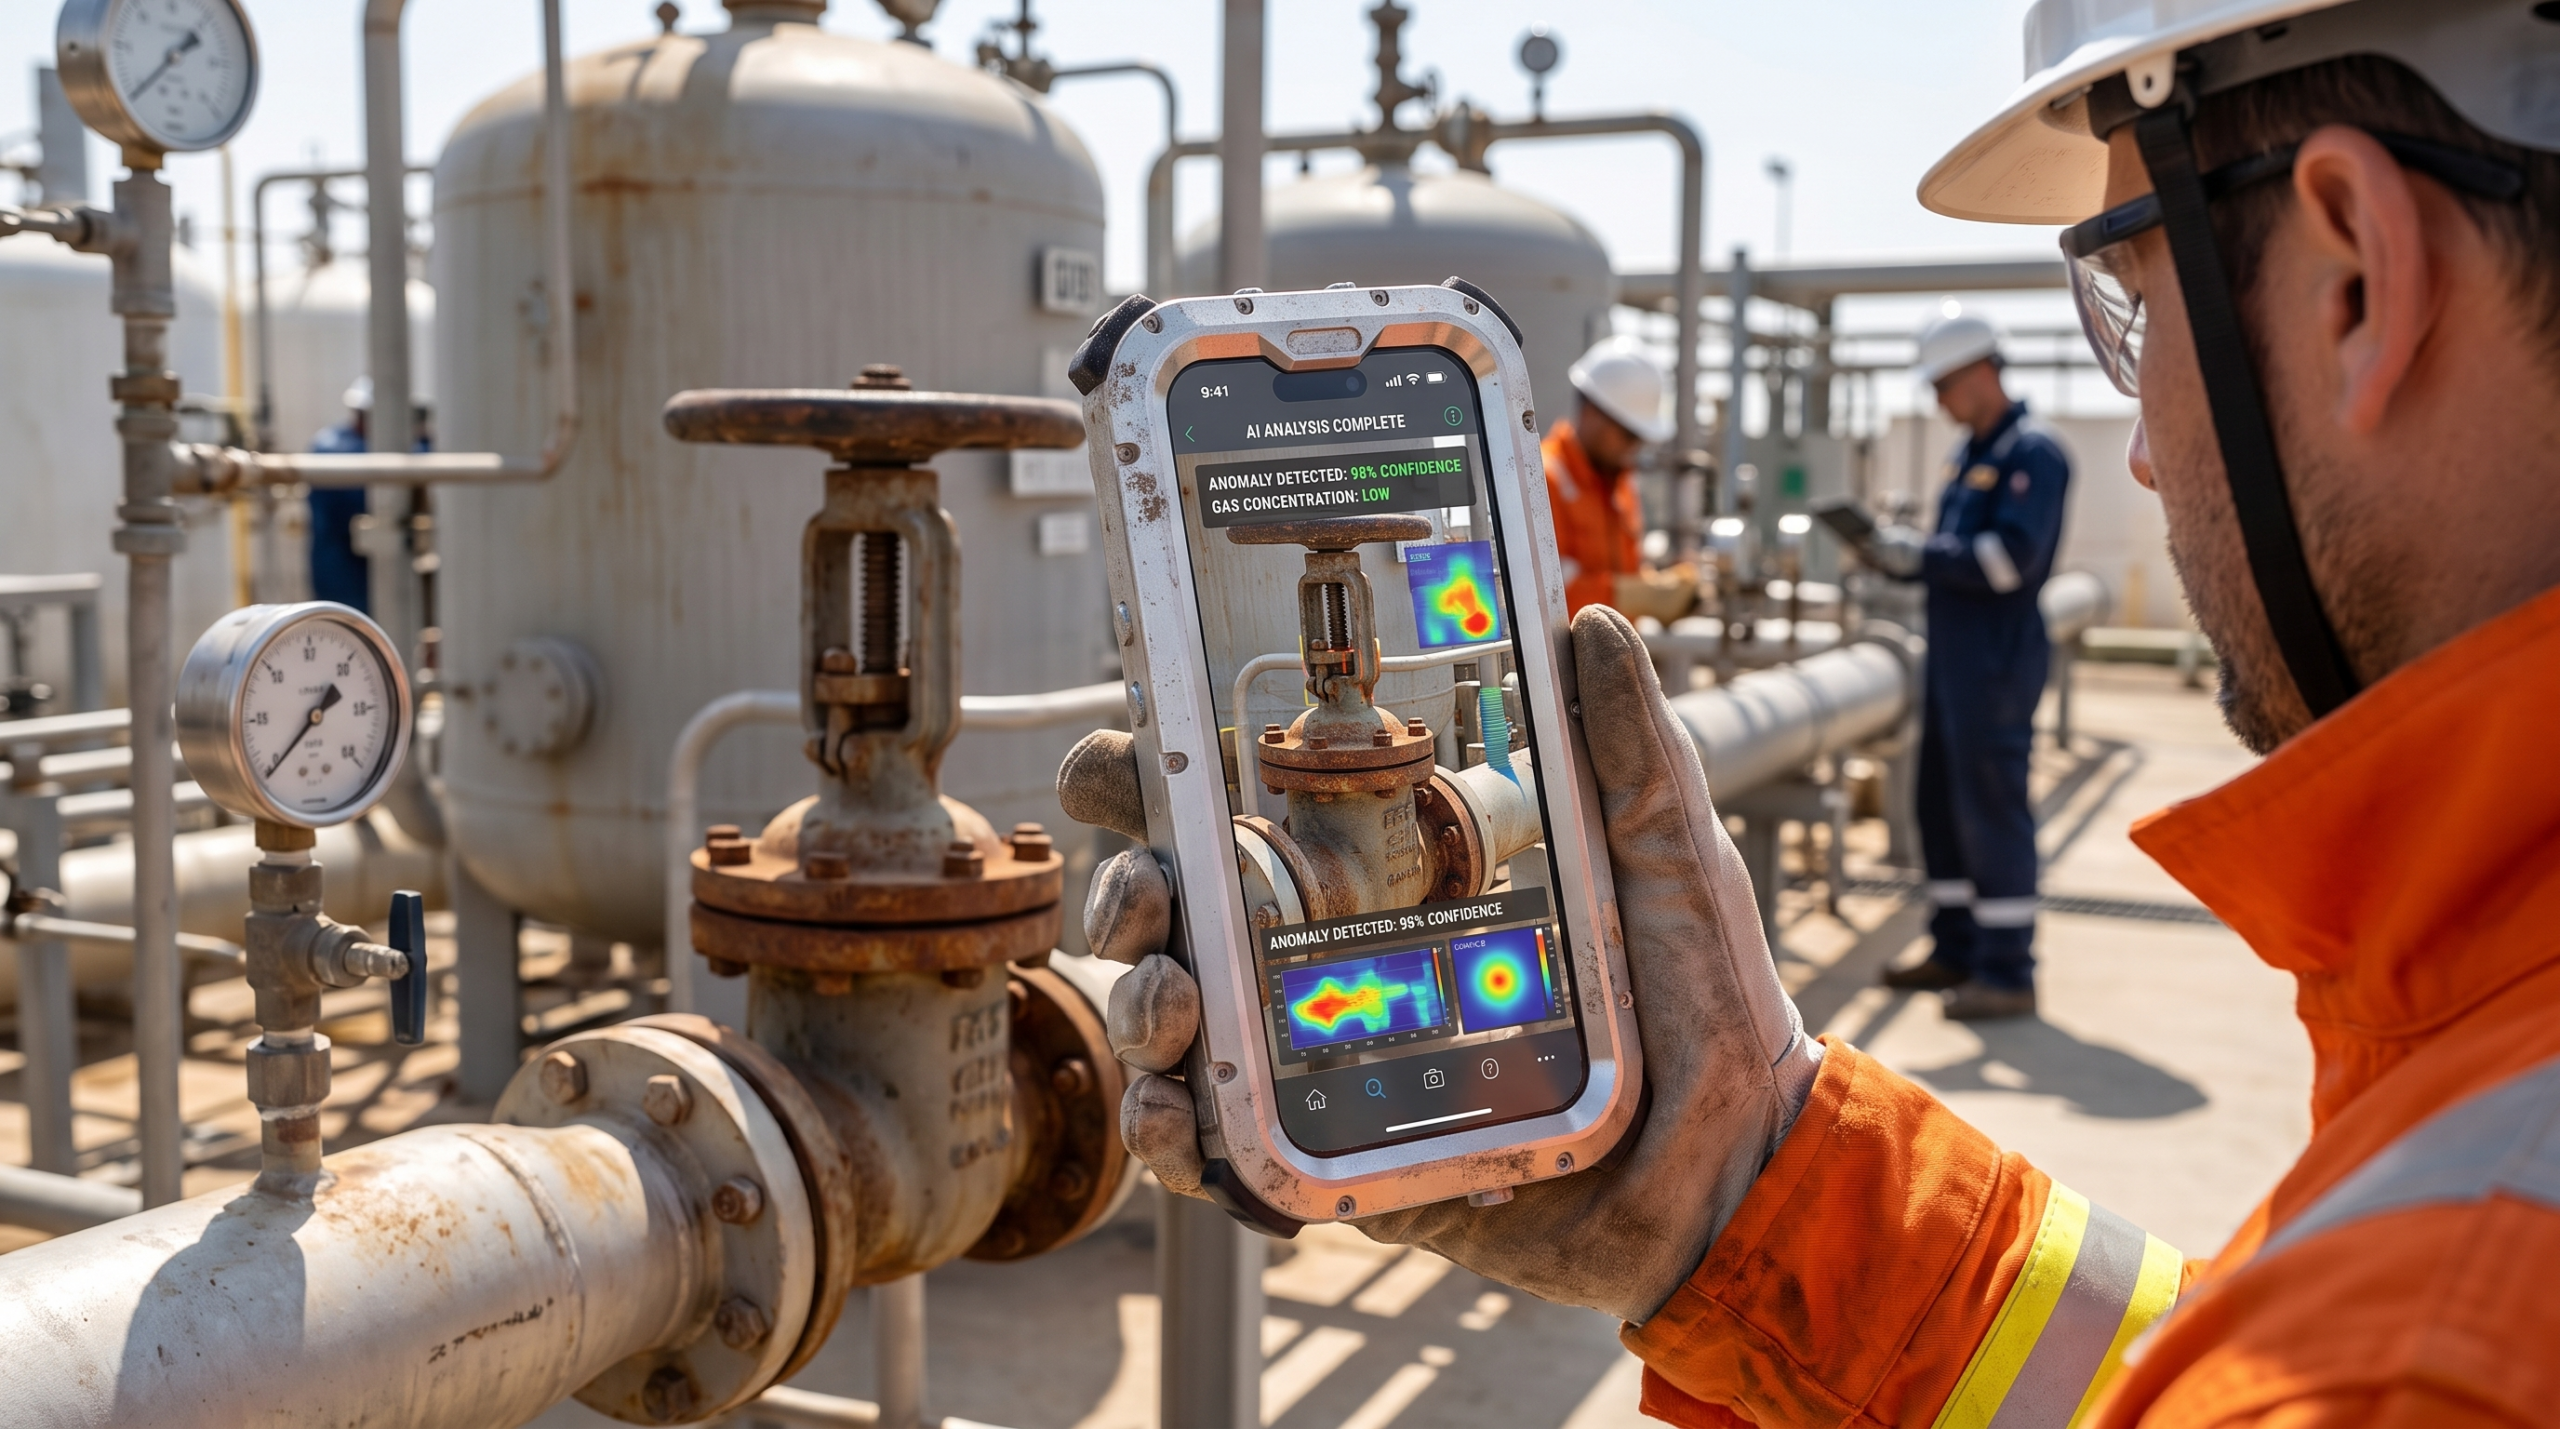
Выездные бригады получают доступ к оригинальному оборудованию на базе iOS, оснащённому профессиональной оптикой, встроенной системой пространственного сканирования LiDAR и возможностями автономного искусственного интеллекта на периферии. В то же время ИТ-отделы предприятий сохраняют полный централизованный контроль с помощью Apple Business Manager и Microsoft Intune, обеспечивая соблюдение политик «нулевого доверия» во всей организации без необходимости поддержания параллельных стратегий безопасности.
Часто задаваемые вопросы
Что означает наличие у Apple допуска «NATO Restricted» для промышленных перерабатывающих предприятий?
Это подтверждает, что оригинальное оборудование на базе iOS и архитектура операционной системы соответствуют строгим стандартам информационной безопасности, необходимым для работы с секретными государственными данными. Для руководителей промышленных предприятий это доказывает, что iPhone, модифицированный компанией Atexxo Manufacturing, обеспечивает превосходную кибербезопасность по сравнению с устаревшими промышленными карманными устройствами на базе Android.
Требуют ли iPhone, модифицированные компанией Atexxo, использования специальных оболочек для программного обеспечения безопасности от сторонних разработчиков?
Нет. Сертификат «NATO Restricted» был присвоен на основании встроенной архитектуры безопасности платформы Apple.Устройства работают под управлением стандартной iOS, что позволяет корпоративным ИТ-командам управлять полевым оборудованием с помощью стандартных корпоративных профилей MDM (таких как Microsoft Intune или Jamf) без необходимости использования дополнительных контейнеров безопасности.
Соответствуют ли iPhone, модифицированные компанией Atexxo, нормативным требованиям для сред с зоной ATEX 1?
Да. Когда коммерческий iPhone модифицируется и герметично размещается в прошедшем независимое тестирование взрывозащищённом корпусе Atexxo, весь узел получает полную сертификацию ATEX и IECEx для зон 1 и 21, что обеспечивает его соответствие нормативным требованиям для использования в классифицированных средах с опасными газами и пылью по всему миру.