

L’homologation officielle « NATO Restricted » accordée par Apple pour iOS et iPadOS marque un tournant historique dans le domaine de la sécurité mobile industrielle. À l’issue d’un audit technique exhaustif mené par l’Office fédéral allemand de la sécurité de l’information (BSI), les appareils mobiles grand public peuvent désormais traiter des communications gouvernementales classifiées jusqu’au niveau « NATO Restricted » en s’appuyant sur les fonctionnalités de sécurité natives de la plateforme.
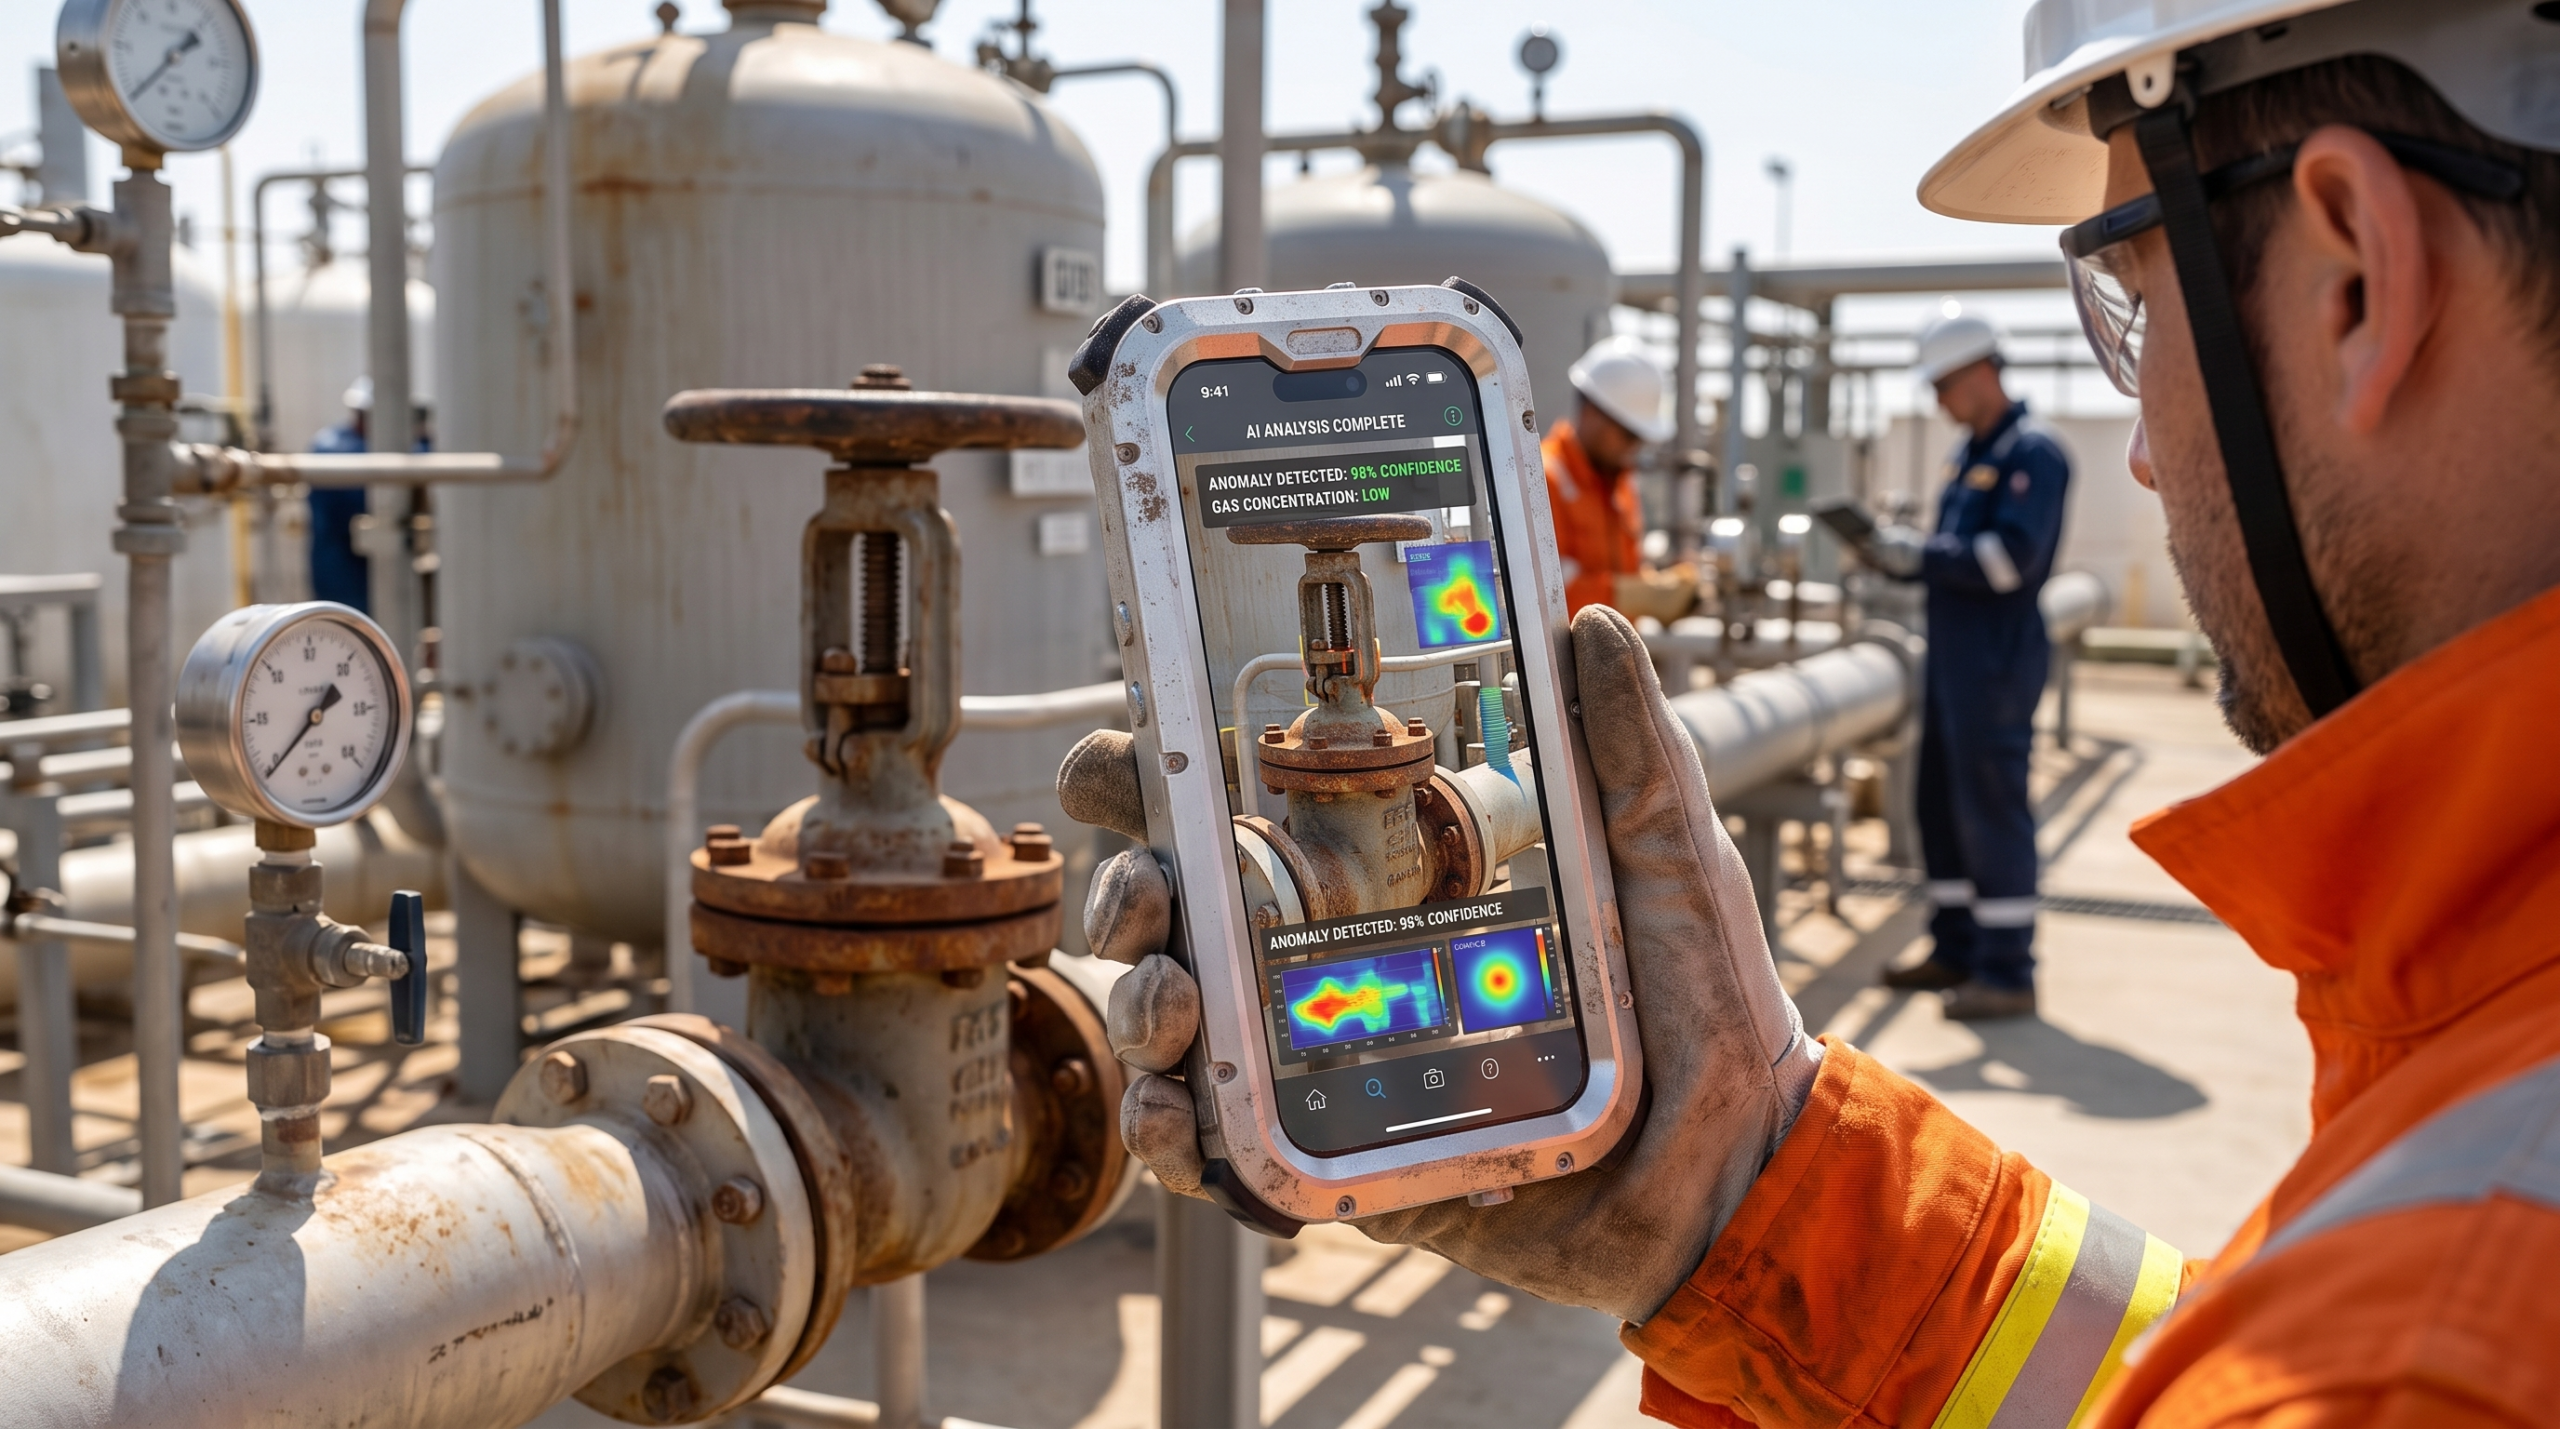
Pour les responsables des technologies opérationnelles (OT) et informatiques chargés de la gestion des raffineries de pétrole, des usines de traitement chimique et des plateformes offshore, cette avancée majeure bouleverse complètement les règles du jeu en matière de sécurité. Chez Atexxo Manufacturing, nous associons cette architecture numérique de niveau militaire à la sécurité physique contre les explosions, transformant ainsi des appareils intelligents homologués par l’OTAN en terminaux de terrain entièrement certifiés pour les zones 1 et 21.
La réalité technique de la certification « NATO Restricted »
L’homologation « NATO Restricted » n’est pas un simple label marketing : elle témoigne d’une validation technique rigoureuse de l’architecture des puces, du matériel et du système d’exploitation d’Apple.
- Cryptographie isolée sur silicium : l’« Secure Enclave », une solution matérielle, gère les clés de chiffrement de manière totalement indépendante du processeur d’application principal, empêchant ainsi toute extraction de données, même en cas d’altération physique de l’appareil.
- Démarrage sécurisé et intégrité du système : des contrôles cryptographiques en plusieurs étapes garantissent que seul le code système autorisé et intact peut s’exécuter lors de la mise sous tension de l’appareil.
- Protections avancées de la mémoire : la fonctionnalité intégrée « Memory Integrity Enforcement » neutralise les exploits « zero-day » sophistiqués et les attaques par débordement de tampon au niveau du noyau.
- Gestion directe des correctifs du système d’exploitation :les mises à jour de sécurité proviennent directement d’Apple, ce qui élimine les fenêtres de vulnérabilité créées par les fabricants tiers d’appareils Android.
- Aucune dépendance vis-à-vis des « wrappers » logiciels :cette homologation a été obtenue en utilisant les fonctionnalités natives d’iOS, sans nécessiter de dérivés personnalisés du système d’exploitation ni de logiciel de conteneurisation secondaire.
| Vecteur de sécurité | Terminaux portables Android industriels existants | iOS converti par Atexxo pour la zone 1 |
| Sécurité de l’information | Aucune / Auto-certification OEM | Homologué « NATO Restricted » (évalué par le BSI) |
| Conception du système d’exploitation | Versions Android fortement modifiées et fragmentées | Architecture iOS native et non modifiée |
| Fréquence des mises à jour de sécurité | Correctifs irréguliers ; périodes de support de 1 à 3 ans | Mises à jour de sécurité « zero-day » directes pendant 6 à 8 ans |
| Architecture de sécurité au niveau du silicium | Varie selon le fabricant de puces tiers | Enclave sécurisée isolée au niveau matériel et intégrité de la mémoire |
| Gouvernance informatique d’entreprise | Silos de gestion fragmentés | MDM unifié sans intervention (Intune, Jamf, SOTI) |
Lutter contre les vulnérabilités des systèmes industriels en périphérie
Les infrastructures critiques — telles que les plateformes offshore, les raffineries et les sites de production chimique — constituent des cibles privilégiées pour les groupes de ransomware et les cybermenaces d’origine étatique. Chaque appareil mobile connecté à un réseau industriel représente un vecteur d’attaque potentiel vers les boucles de contrôle opérationnelles et les systèmes SCADA.
Malgré ces risques, de nombreuses installations continuent de s’appuyer sur des terminaux portables Android industriels obsolètes qui entraînent de graves lacunes en matière de gouvernance informatique :
- Fragmentation des systèmes d’exploitation :les appareils industriels de niche fonctionnent souvent sous des versions modifiées d’Android qui accusent un retard de plusieurs années par rapport aux normes actuelles en matière de cybersécurité.
- Exposition liée aux micrologiciels tiers : les couches logicielles non vérifiées et les pilotes personnalisés élargissent la surface d’attaque pour les exploits visant la chaîne d’approvisionnement.
- Fin prématurée du support technique : les équipementiers industriels spécialisés cessent systématiquement de distribuer des correctifs de sécurité au bout de 2 à 3 ans, exposant ainsi les équipements en service à des vulnérabilités non corrigées.
- Silos de gouvernance : les plateformes mobiles non standard obligent les équipes de sécurité informatique à maintenir des politiques de sécurité distinctes et complexes, spécifiquement destinées aux opérateurs en usine.
Concilier sécurité physique et cybersécurité de niveau militaire
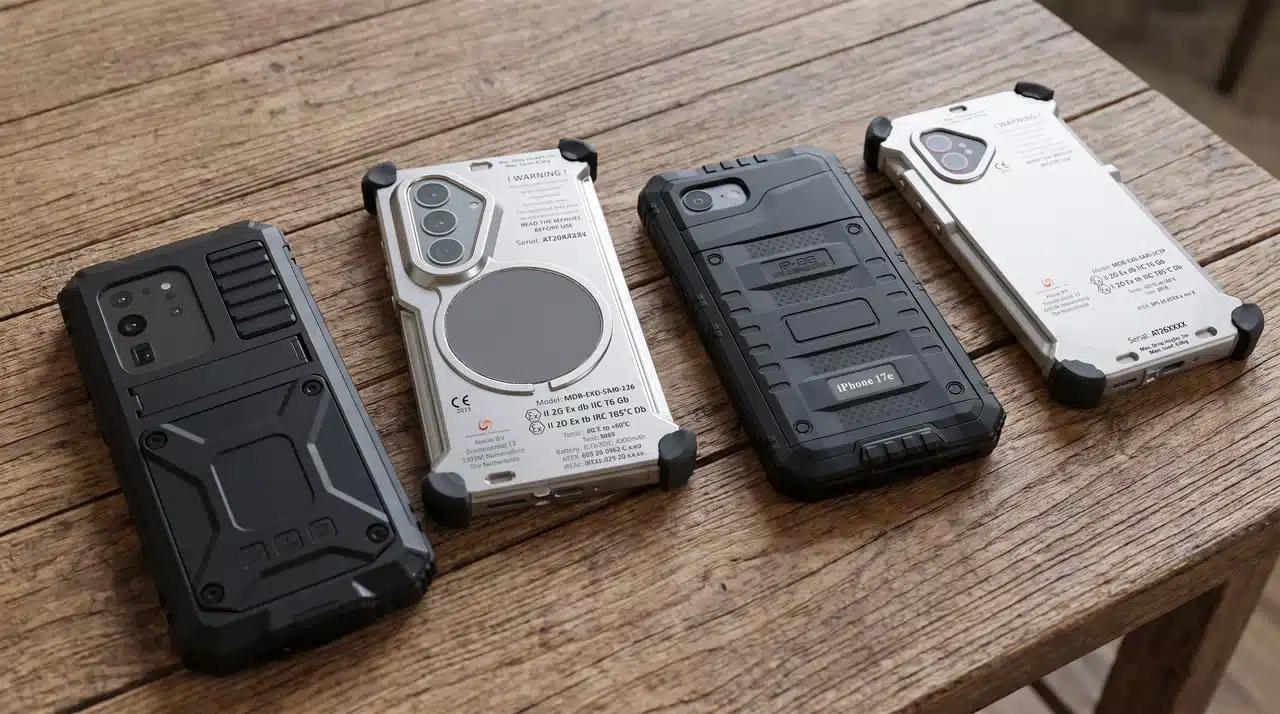
Chez Atexxo Manufacturing, nous résolvons le conflit historique entre la protection physique contre les explosions et la cybersécurité d’entreprise. En intégrant de manière permanente des smartphones haut de gamme récents — tels que l’iPhone 16 Pro Max ou l’iPhone 17 Pro Max — dans des boîtiers de haute précision certifiés ATEX et IECEx Zone 1/21, nous proposons une plateforme mobile unifiée.
Les équipes de terrain ont accès à du matériel iOS d’origine doté d’optiques de qualité professionnelle, d’un balayage spatial LiDAR intégré et de capacités d’IA de pointe hors ligne. Parallèlement, les services informatiques des entreprises conservent un contrôle centralisé total via Apple Business Manager et Microsoft Intune, ce qui leur permet d’appliquer des politiques « zero-trust » à l’ensemble de l’organisation sans avoir à gérer des stratégies de sécurité parallèles.
Foire aux questions
Que signifie l’habilitation « NATO Restricted » d’Apple pour les sites de traitement industriel ?
Elle confirme que le matériel iOS d’origine et les architectures du système d’exploitation répondent aux normes rigoureuses d’assurance de l’information requises pour traiter des données gouvernementales classifiées. Pour les directeurs d’usines industrielles, cela prouve qu’un iPhone converti par Atexxo Manufacturing offre une cybersécurité supérieure à celle des terminaux portables Android industriels traditionnels.
Les iPhone convertis par Atexxo nécessitent-ils des « wrappers » logiciels de sécurité tiers personnalisés ?
Non. L’homologation « NATO Restricted » a été accordée sur la base de l’architecture de sécurité native de la plateforme Apple.Les appareils fonctionnent sous iOS standard, ce qui permet aux équipes informatiques des entreprises de gérer le matériel sur le terrain à l’aide de profils MDM d’entreprise standard (tels que Microsoft Intune ou Jamf) sans avoir besoin de conteneurs de sécurité secondaires.
Les iPhone convertis par Atexxo sont-ils conformes à la réglementation pour les environnements ATEX de zone 1 ?
Oui. Lorsqu’un iPhone commercial est modifié et scellé dans un boîtier antidéflagrant Atexxo testé de manière indépendante, l’ensemble bénéficie d’une certification ATEX et IECEx complète pour les zones 1 et 21, ce qui le rend conforme à la législation pour une utilisation dans les environnements classés comme dangereux en raison de la présence de gaz et de poussières, partout dans le monde.