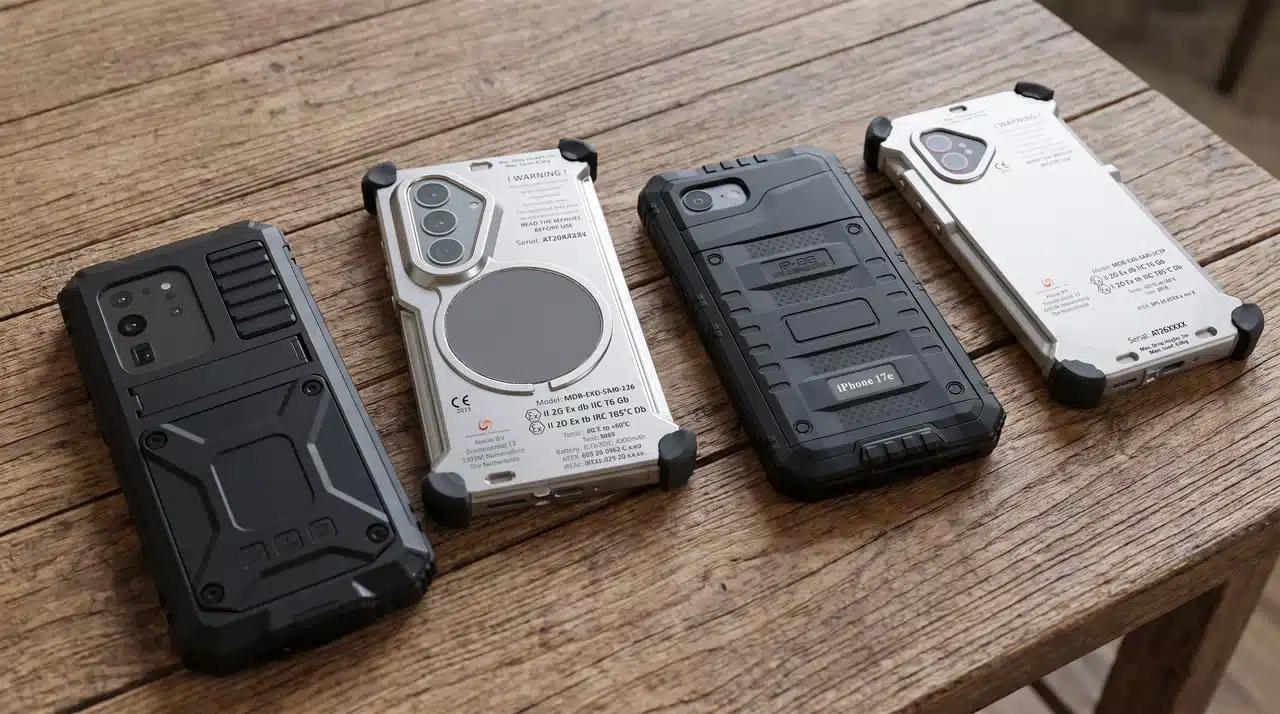


Apples offizielle „NATO Restricted“-Zulassung für iOS und iPadOS markiert einen historischen Wandel in der mobilen Sicherheit im industriellen Bereich. Nach einer umfassenden technischen Prüfung durch das Bundesamt für Sicherheit in der Informationstechnik (BSI) können mobile Endgeräte für Endverbraucher nun mithilfe der nativen Plattform-Sicherheit vertrauliche Regierungskommunikation bis zur Sicherheitsstufe „NATO Restricted“ verarbeiten.
Für Führungskräfte aus den Bereichen Betriebstechnik (OT) und IT, die Ölraffinerien, chemische Verarbeitungsanlagen und Offshore-Plattformen leiten, verändert dieser Meilenstein die Sicherheitslage grundlegend. Bei Atexxo Manufacturing verbinden wir diese digitale Architektur auf Militärniveau mit physischer Explosionssicherheit und machen so NATO-zugelassene Smart-Geräte zu vollständig zertifizierten Feldterminals für die Zonen 1 und 21.
Die architektonische Realität der Zulassung auf NATO-Ebene
Die „NATO Restricted“-Zulassung ist kein Marketing-Label – sie steht für eine strenge technische Validierung der Chip-, Hardware- und Betriebssystemarchitektur von Apple.
- Siliziumisolierte Kryptografie: Die hardwarebasierte „Secure Enclave“ verwaltet Verschlüsselungsschlüssel völlig unabhängig vom Hauptanwendungsprozessor und verhindert so die Extraktion von Daten selbst bei physischen Manipulationen.
- Sicherer Systemstart und Systemintegrität: Mehrstufige kryptografische Prüfungen stellen sicher, dass beim Einschalten des Geräts ausschließlich autorisierter, unbeschädigter Systemcode ausgeführt werden kann.
- Erweiterte Speicherschutzmaßnahmen: Die integrierte „Memory Integrity Enforcement“-Funktion neutralisiert ausgeklügelte Zero-Day-Exploits und Pufferüberlauf-Angriffe auf Kernel-Ebene.
- Direktes Betriebssystem-Patch-Management:Sicherheitsupdates stammen direkt von Apple, wodurch Sicherheitslücken vermieden werden, die durch Android-OEMs von Drittanbietern entstehen.
- Keine Abhängigkeit von Software-Wrappern:Die Zulassung wurde unter Verwendung nativer iOS-Funktionen erreicht, sodass keine benutzerdefinierten Betriebssystem-Forks oder zusätzliche Containerisierungssoftware erforderlich waren.
| Sicherheitsvektor | Ältere industrielle Android-Handhelds | Atexxo Zone 1 – iOS-konvertiert |
| Informationssicherheit | Keine / Selbstbescheinigung des OEM | NATO-Zulassung „Restricted“ (vom BSI geprüft) |
| Entwurf des Betriebssystems | Stark modifizierte, fragmentierte Android-Builds | Unveränderte, native iOS-Architektur |
| Rhythmus der Sicherheitsupdates | Unregelmäßige Patches; Support-Zeiträume von 1 bis 3 Jahren | Direkte Zero-Day-Sicherheitsupdates über einen Zeitraum von 6 bis 8 Jahren |
| Sicherheitsarchitektur auf Chipebene | Variiert je nach Drittanbieter des Chip-Herstellers | Hardware-isolierte Secure Enclave und Speicherintegrität |
| IT-Governance im Unternehmen | Fragmentierte Verwaltungssilos | Einheitliches Zero-Touch-MDM (Intune, Jamf, SOTI) |
Bekämpfung von Sicherheitslücken an industriellen Endgeräten
Kritische Infrastruktureinrichtungen – wie Offshore-Plattformen, Raffinerien und chemische Produktionsanlagen – sind Hauptziele für Ransomware-Gruppen und staatlich geförderte Cyberbedrohungen. Jedes mit einem industriellen Netzwerk verbundene mobile Endgerät stellt einen potenziellen Angriffspunkt für den Zugriff auf operative Regelkreise und SCADA-Systeme dar.
Trotz dieser Risiken setzen viele Anlagen weiterhin auf veraltete industrielle Android-Handhelds, die erhebliche Lücken in der IT-Governance mit sich bringen:
- Fragmentierung des Betriebssystems:Nischenprodukte im Industriebereich laufen häufig mit modifizierten Android-Versionen, die den aktuellen Standards für Cybersicherheit um Jahre hinterherhinken.
- Sicherheitsrisiken durch Firmware von Drittanbietern: Nicht verifizierte Software-Schichten und benutzerdefinierte Treiber vergrößern die Angriffsfläche für Exploits in der Lieferkette.
- Vorzeitige Einstellung des Supports: Spezialisierte industrielle OEMs stellen die Verteilung von Sicherheitspatches routinemäßig nach zwei bis drei Jahren ein, wodurch aktive Geräte im Feld ungeschützten Schwachstellen ausgesetzt bleiben.
- Governance-Silos: Nicht standardisierte mobile Plattformen zwingen IT-Sicherheitsteams dazu, separate, komplexe Sicherheitsrichtlinien speziell für Anlagenmitarbeiter zu pflegen.
Die Vereinigung von physischer Sicherheit und Cybersicherheit auf Militärniveau
Bei Atexxo Manufacturing lösen wir den seit langem bestehenden Konflikt zwischen physischem Explosionsschutz und Cybersicherheit in Unternehmen. Indem wir moderne Flaggschiff-Smartphones – wie das iPhone 16 Pro Max oder das iPhone 17 Pro Max – dauerhaft in präzisionsgefertigten, nach ATEX und IECEx Zone 1/21 zertifizierten Gehäusen unterbringen, bieten wir eine einheitliche mobile Plattform.
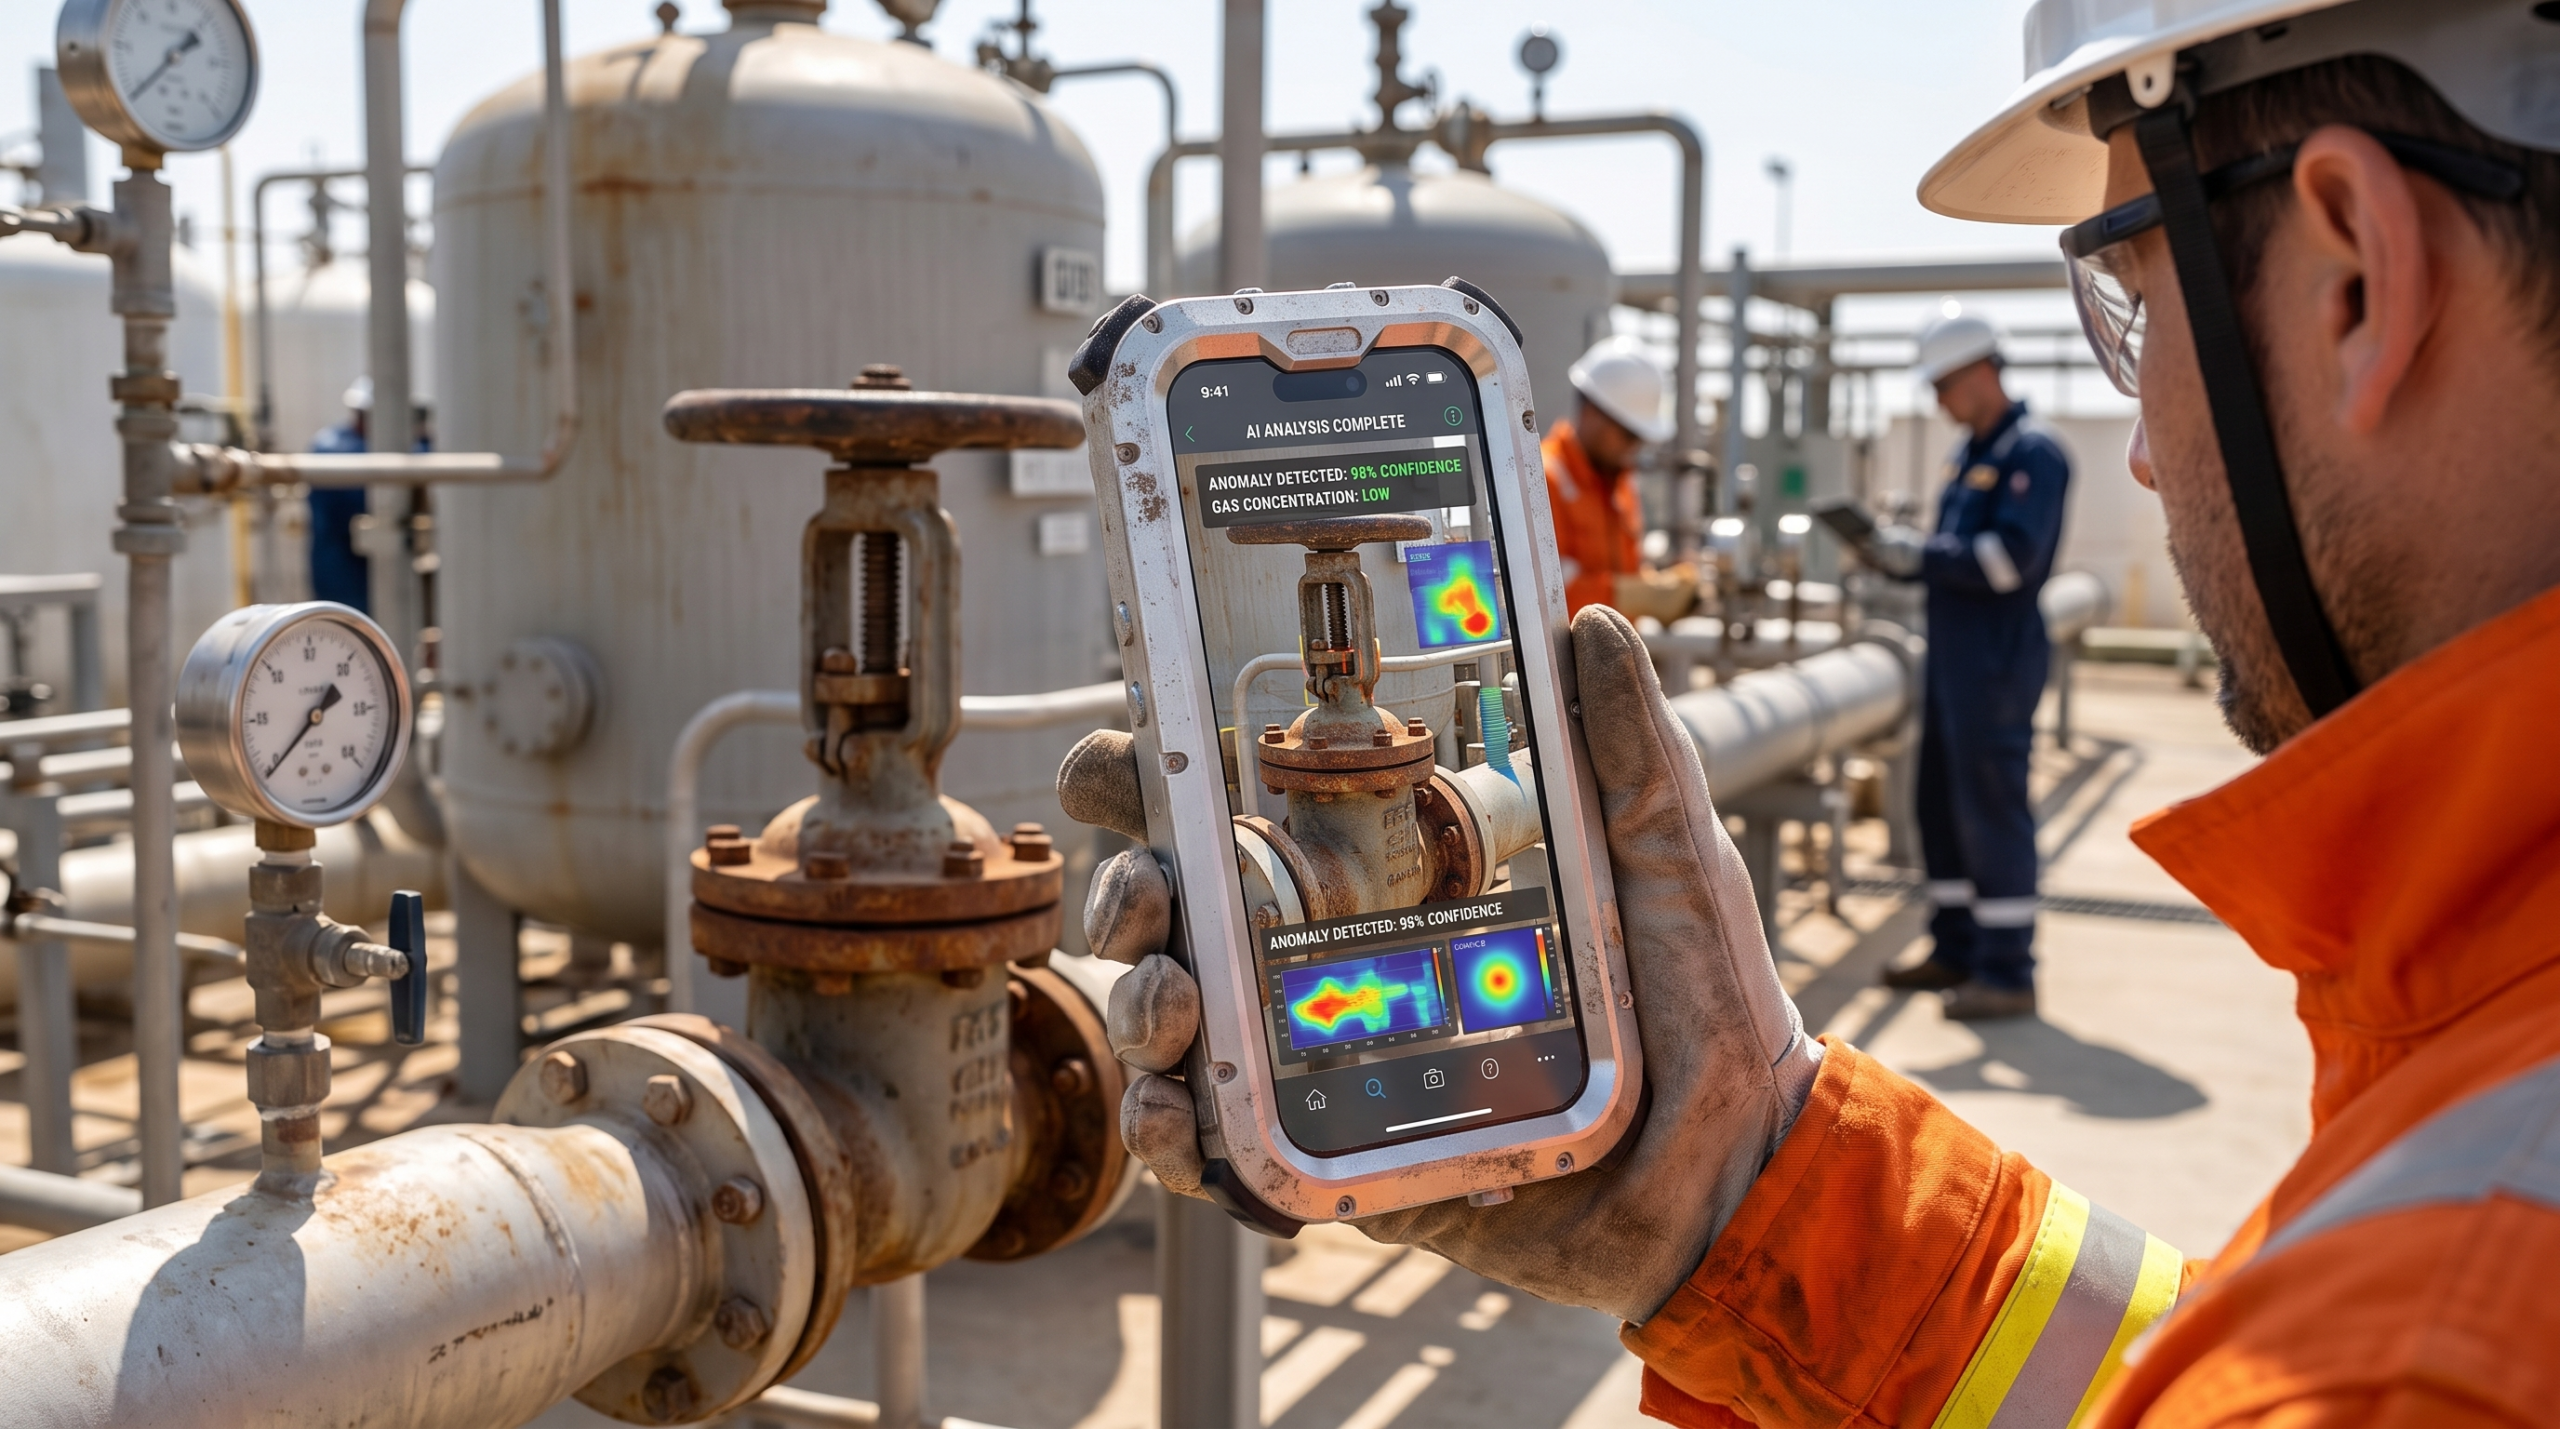
Außendienstmitarbeiter erhalten Zugriff auf native iOS-Hardware mit professioneller Optik, integrierter LiDAR-Raumabtastung und Offline-Edge-KI-Funktionen. Gleichzeitig behalten die IT-Abteilungen der Unternehmen über Apple Business Manager und Microsoft Intune die vollständige zentrale Kontrolle und setzen Zero-Trust-Richtlinien im gesamten Unternehmen durch, ohne parallele Sicherheitsstrategien pflegen zu müssen.
Häufig gestellte Fragen
Was bedeutet Apples „NATO Restricted“-Zulassung für industrielle Verarbeitungsanlagen?
Sie bestätigt, dass native iOS-Hardware und Betriebssystemarchitekturen die strengen Standards zur Informationssicherheit erfüllen, die für den Umgang mit geheimen Regierungsdaten erforderlich sind. Für Leiter von Industrieanlagen belegt dies, dass ein von Atexxo Manufacturing umgerüstetes iPhone im Vergleich zu älteren industriellen Android-Handhelds eine überlegene Cybersicherheit bietet.
Benötigen von Atexxo umgerüstete iPhones spezielle Sicherheits-Software-Wrapper von Drittanbietern?
Nein. Die „NATO Restricted“-Zulassung wurde auf Grundlage der nativen Plattform-Sicherheitsarchitektur von Apple erteilt.Die Geräte laufen unter Standard-iOS, sodass Unternehmens-IT-Teams die Hardware vor Ort mithilfe von Standard-MDM-Profilen (wie Microsoft Intune oder Jamf) verwalten können, ohne dass zusätzliche Sicherheitscontainer erforderlich sind.
Sind von Atexxo umgerüstete iPhones für Umgebungen der ATEX-Zone 1 gesetzeskonform?
Ja. Wenn ein handelsübliches iPhone modifiziert und in einem unabhängig geprüften, explosionsgeschützten Atexxo-Gehäuse versiegelt wird, verfügt die gesamte Baugruppe über die vollständige ATEX- und IECEx-Zertifizierung für Zone 1 und Zone 21, wodurch sie weltweit für den Einsatz in klassifizierten Umgebungen mit gefährlichen Gasen und Staub rechtlich konform ist.