

L’autorizzazione ufficiale “NATO Restricted” concessa da Apple per iOS e iPadOS segna una svolta storica nel campo della sicurezza mobile industriale. A seguito di un’approfondita verifica tecnica condotta dall’Ufficio federale tedesco per la sicurezza informatica (BSI), i dispositivi mobili di consumo sono ora in grado di gestire comunicazioni governative classificate fino al livello “NATO Restricted” avvalendosi della sicurezza nativa della piattaforma.
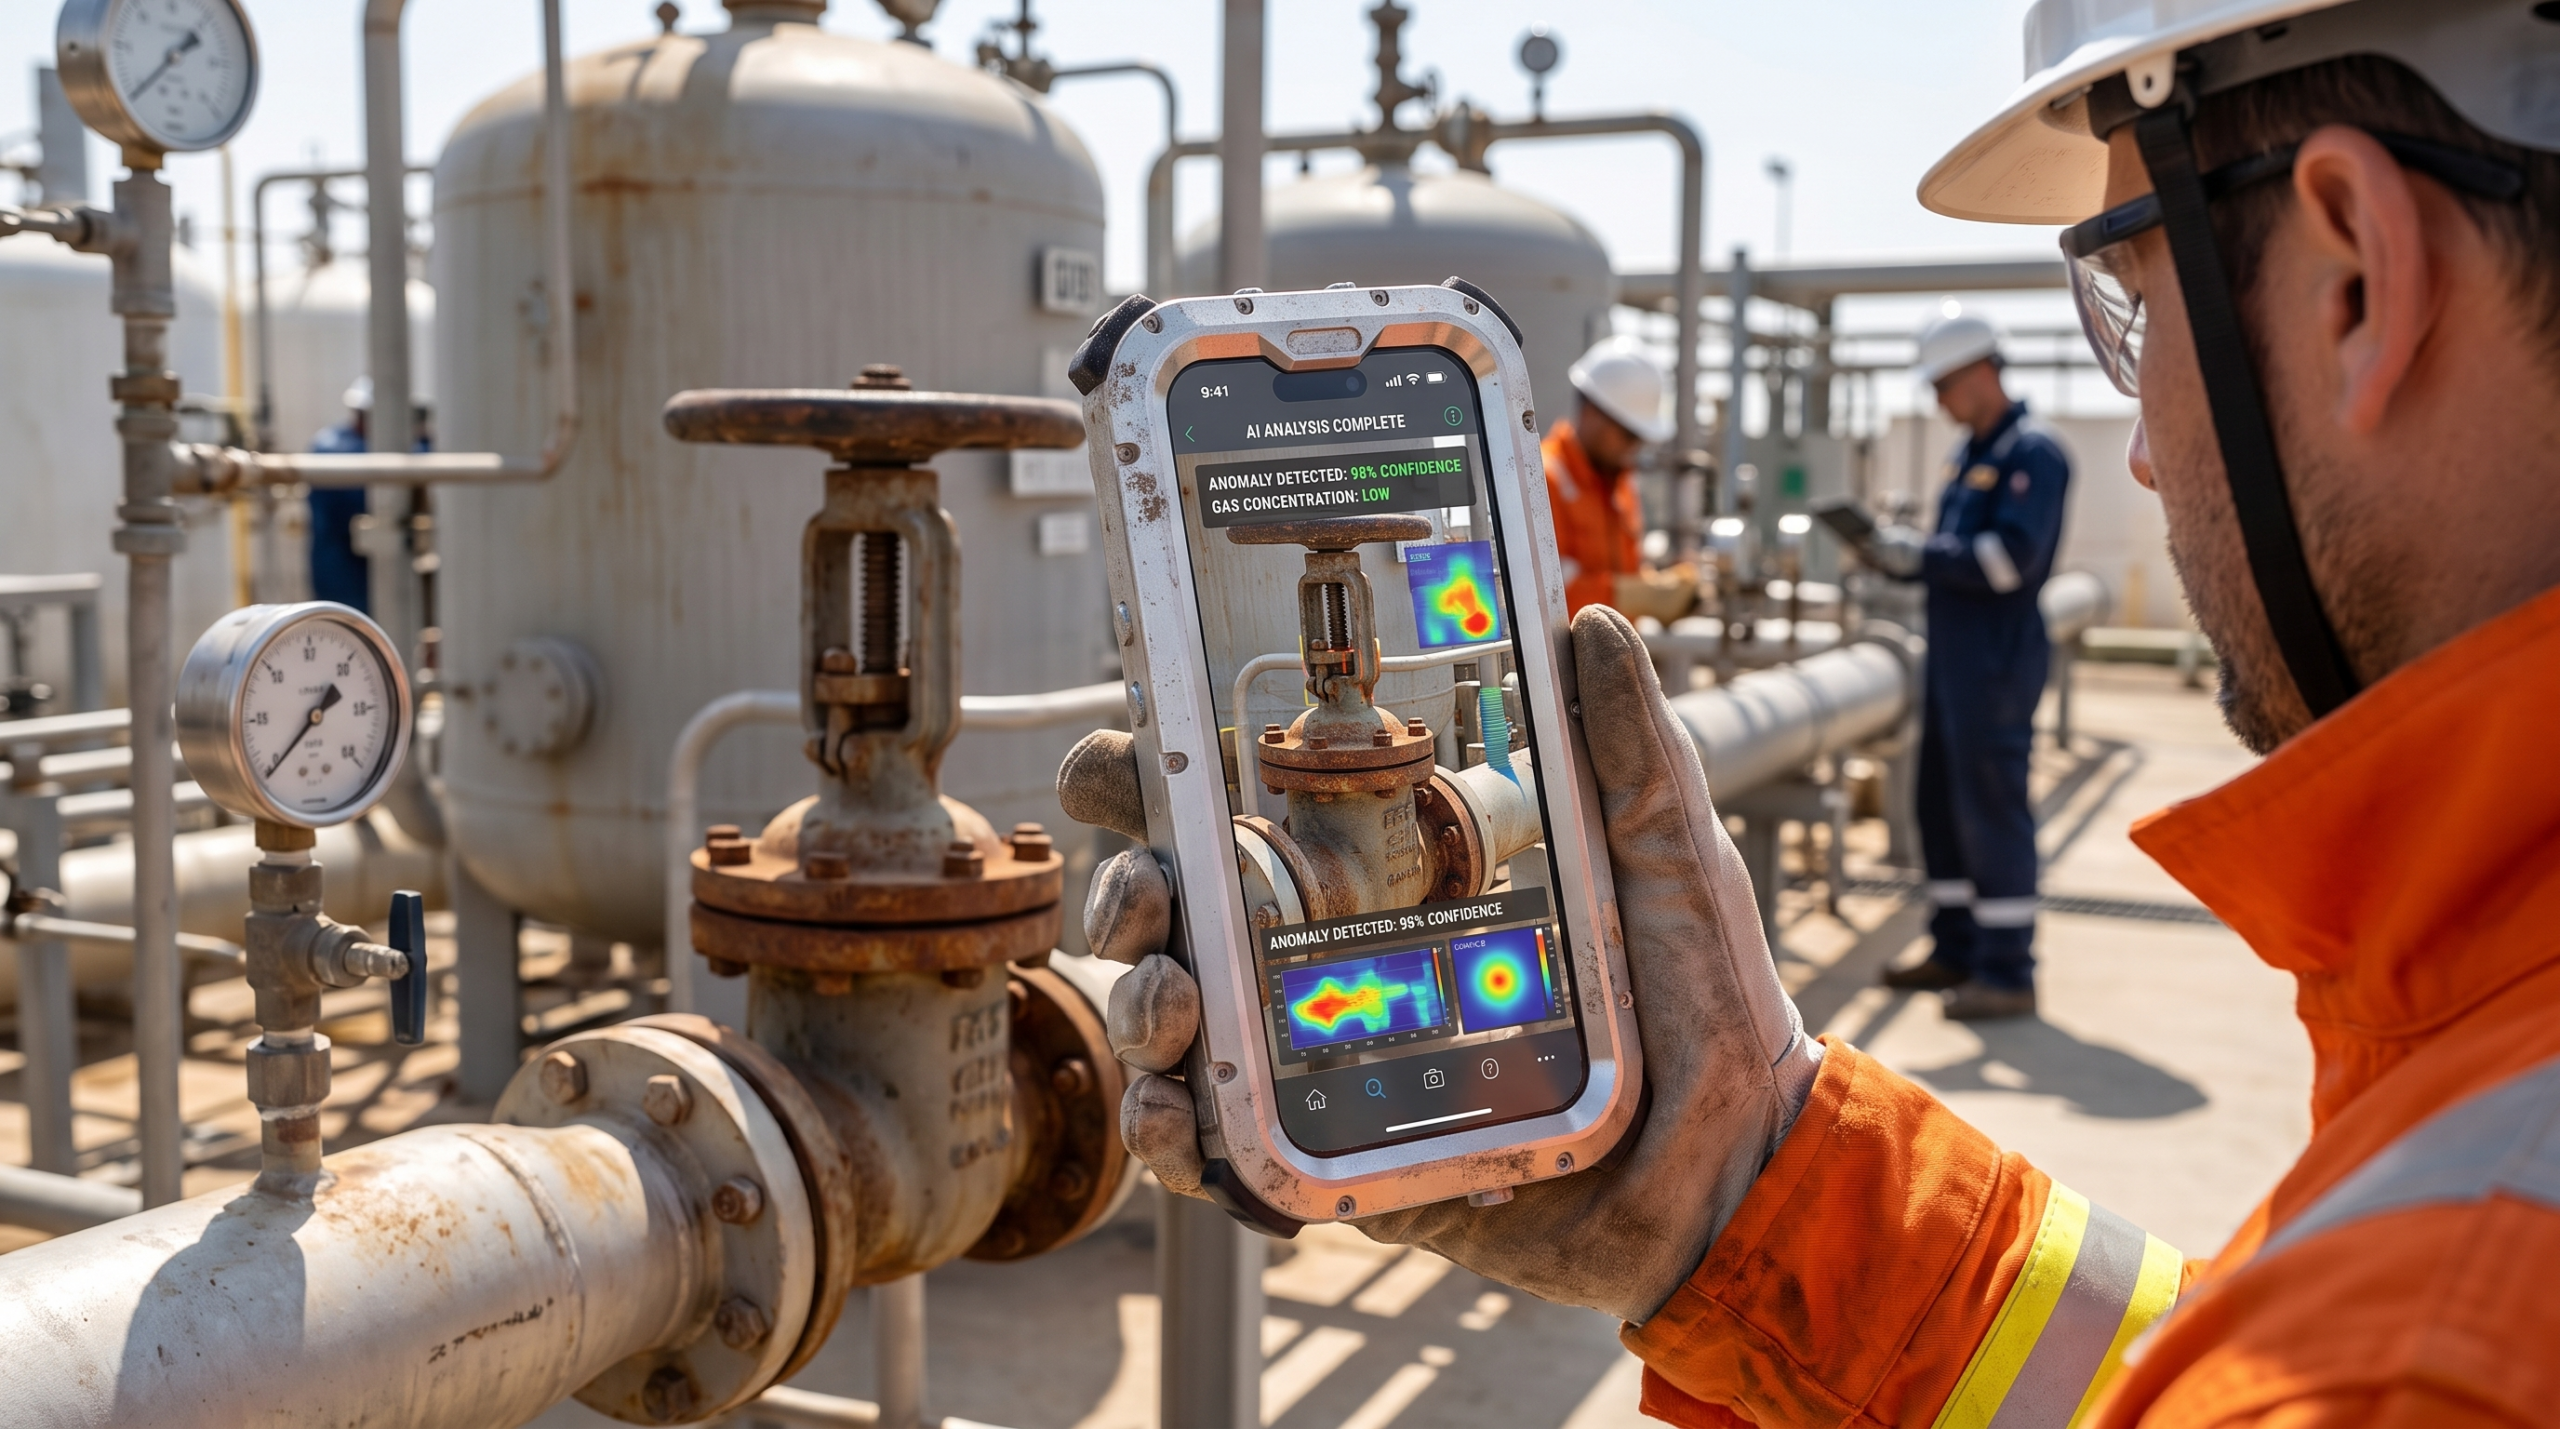
Per i responsabili dei settori OT (tecnologia operativa) e IT che gestiscono raffinerie di petrolio, impianti di lavorazione chimica e piattaforme offshore, questa svolta rivoluziona completamente il quadro della sicurezza. Noi di Atexxo Manufacturing integriamo questa architettura digitale di livello militare con la sicurezza fisica contro le esplosioni, trasformando i dispositivi intelligenti approvati dalla NATO in terminali da campo pienamente certificati per le Zone 1 e 21.
La realtà architettonica dell’approvazione a livello NATO
L’approvazione «NATO Restricted» non è un semplice marchio di marketing, ma rappresenta una rigorosa convalida tecnica dell’architettura dei chip, dell’hardware e del sistema operativo di Apple.
- Crittografia isolata su silicio: la Secure Enclave, basata su hardware, gestisce le chiavi di crittografia in modo completamente separato dal processore principale dell’applicazione, impedendo l’estrazione dei dati anche in caso di manomissione fisica.
- Avvio sicuro e integrità del sistema: controlli crittografici multistadio garantiscono che, all’accensione del dispositivo, possa essere eseguito solo codice di sistema autorizzato e non compromesso.
- Protezioni avanzate della memoria: la funzione integrata Memory Integrity Enforcement neutralizza sofisticati exploit zero-day e attacchi di tipo buffer overflow a livello di kernel.
- Gestione diretta delle patch del sistema operativo:gli aggiornamenti di sicurezza provengono direttamente da Apple, eliminando le finestre di vulnerabilità create dai produttori OEM Android di terze parti.
- Assenza totale di dipendenza da wrapper software:l’approvazione è stata ottenuta utilizzando funzionalità native di iOS, senza richiedere fork personalizzati del sistema operativo né software di containerizzazione secondario.
| Vettore di sicurezza | Dispositivi palmari Android industriali di vecchia generazione | iOS convertito per la Zona 1 secondo Atexxo |
| Garanzia della sicurezza delle informazioni | Nessuna / Autocertificazione OEM | Approvato per la classificazione “NATO Restricted” (valutato da BSI) |
| Progettazione del sistema operativo | Build Android fortemente modificate e frammentate | Architettura iOS nativa e non modificata |
| Frequenza degli aggiornamenti di sicurezza | Patch irregolari; periodi di supporto da 1 a 3 anni | Aggiornamenti di sicurezza diretti per vulnerabilità zero-day per un periodo compreso tra 6 e 8 anni |
| Architettura di sicurezza a livello di chip | Varia a seconda del produttore di chip di terze parti | Secure Enclave isolata a livello hardware e integrità della memoria |
| Governance IT aziendale | Silos gestionali frammentati | MDM unificato zero-touch (Intune, Jamf, SOTI) |
Affrontare la vulnerabilità dei sistemi industriali perimetrali
Le infrastrutture critiche — quali piattaforme offshore, raffinerie e impianti di produzione chimica — costituiscono gli obiettivi primari dei gruppi di ransomware e delle minacce informatiche sponsorizzate dagli Stati. Ogni dispositivo mobile collegato a una rete industriale rappresenta un potenziale vettore di accesso ai circuiti di controllo operativo e ai sistemi SCADA.
Nonostante tali rischi, molti impianti continuano ad affidarsi a dispositivi mobili industriali Android di vecchia generazione che comportano gravi lacune nella governance IT:
- Frammentazione dei sistemi operativi:i dispositivi industriali di nicchia utilizzano spesso versioni modificate di Android che presentano un ritardo di anni rispetto agli standard attuali in materia di sicurezza informatica.
- Esposizione del firmware di terze parti: i livelli software non verificati e i driver personalizzati ampliano la superficie di attacco per gli exploit della catena di fornitura.
- Supporto anticipato alla fine del ciclo di vita: gli OEM industriali specializzati interrompono sistematicamente la distribuzione delle patch di sicurezza dopo 2 o 3 anni, lasciando le apparecchiature attive sul campo esposte a vulnerabilità non corrette.
- Silos di governance: le piattaforme mobili non standard costringono i team di sicurezza IT a mantenere politiche di sicurezza separate e complesse, specificamente destinate agli operatori di stabilimento.
Coniugare la sicurezza fisica e la sicurezza informatica di livello militare
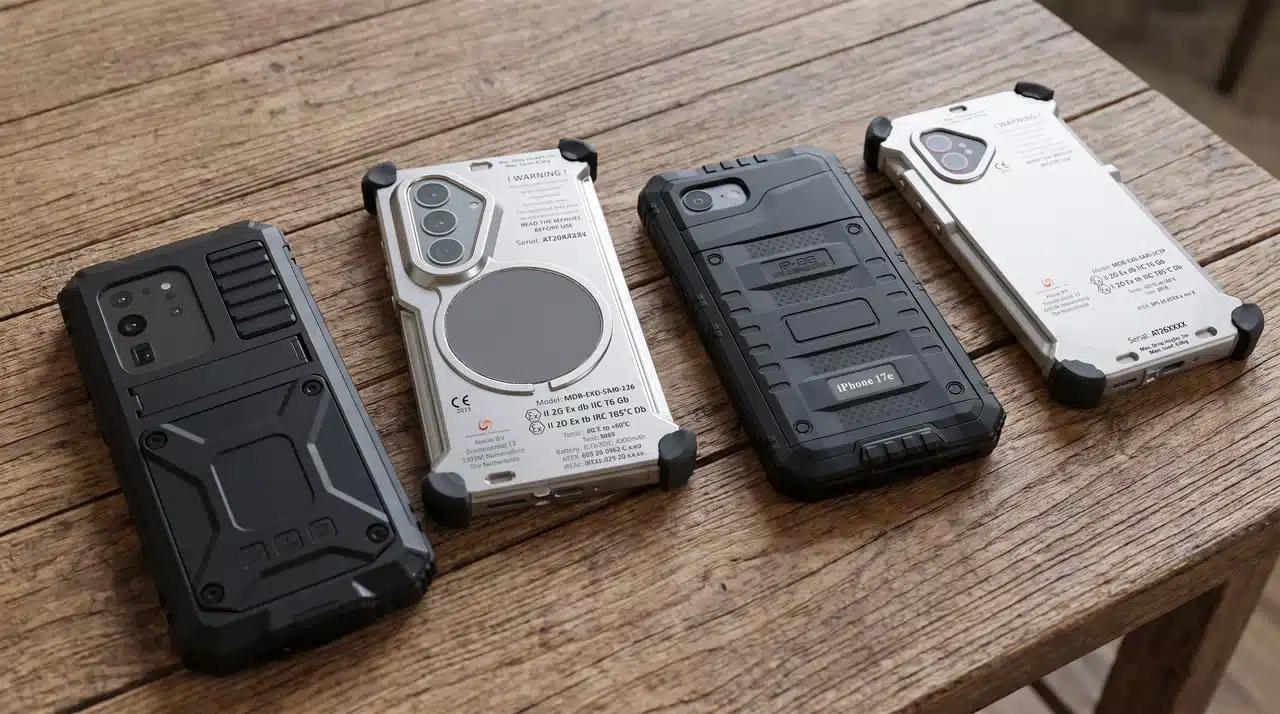
Noi di Atexxo Manufacturing risolviamo il conflitto storico tra la protezione fisica contro le esplosioni e la sicurezza informatica aziendale. Incapsulando in modo permanente i più recenti smartphone di punta del mercato, quali l’iPhone 16 Pro Max o l’iPhone 17 Pro Max, all’interno di involucri progettati con precisione e certificati ATEX e IECEx Zona 1/21, forniamo una piattaforma mobile unificata.
Il personale sul campo ha accesso a dispositivi iOS nativi dotati di ottiche di livello professionale, scansione spaziale LiDAR integrata e funzionalità di intelligenza artificiale (AI) edge offline. Allo stesso tempo, i reparti IT aziendali mantengono il controllo centralizzato totale tramite Apple Business Manager e Microsoft Intune, applicando politiche “zero-trust” in tutta l’organizzazione senza dover gestire strategie di sicurezza parallele.
Domande frequenti
Cosa comporta l’autorizzazione “NATO Restricted” di Apple per gli impianti di lavorazione industriale?
Conferma che l’hardware nativo iOS e le architetture del sistema operativo soddisfano i rigorosi standard di sicurezza informatica richiesti per la gestione di dati governativi riservati. Per i direttori degli impianti industriali, ciò dimostra che un iPhone convertito da Atexxo Manufacturing offre una sicurezza informatica superiore rispetto ai tradizionali dispositivi palmari industriali basati su Android.
Gli iPhone convertiti da Atexxo richiedono wrapper software di sicurezza personalizzati di terze parti?
No. L’autorizzazione «NATO Restricted» è stata concessa sulla base dell’architettura di sicurezza nativa della piattaforma Apple.I dispositivi funzionano utilizzando iOS standard, consentendo ai team IT aziendali di gestire l’hardware sul campo tramite profili MDM aziendali standard (come Microsoft Intune o Jamf) senza la necessità di contenitori di sicurezza secondari.
Gli iPhone convertiti da Atexxo sono conformi alle normative per gli ambienti ATEX Zona 1?
Sì. Quando un iPhone commerciale viene modificato e sigillato all’interno di un involucro antideflagrante Atexxo testato in modo indipendente, l’intero assemblaggio ottiene la piena certificazione ATEX e IECEx per le Zone 1 e 21, rendendolo conforme alla normativa per l’uso in ambienti classificati come pericolosi a causa della presenza di gas e polveri in tutto il mondo.