

La autorización oficial de Apple para el nivel «NATO Restricted» en iOS e iPadOS supone un cambio histórico en la seguridad móvil industrial. Tras una exhaustiva auditoría técnica llevada a cabo por la Oficina Federal Alemana de Seguridad de la Información (BSI), los dispositivos móviles de consumo pueden ahora gestionar comunicaciones gubernamentales clasificadas hasta el nivel «NATO Restricted» utilizando la seguridad nativa de la plataforma.
Para los responsables de tecnología operativa (OT) y de TI que gestionan refinerías de petróleo, plantas de procesamiento químico y plataformas marinas, este hito cambia por completo el panorama de la seguridad. En Atexxo Manufacturing, combinamos esta arquitectura digital de grado militar con la seguridad física frente a explosiones, convirtiendo dispositivos inteligentes homologados por la OTAN en terminales de campo totalmente certificadas para las Zonas 1 y 21.
La realidad arquitectónica de la homologación a nivel de la OTAN
La homologación «Restricted» de la OTAN no es una etiqueta de marketing, sino que representa una rigurosa validación técnica de la arquitectura de los chips, el hardware y el sistema operativo de Apple.
- Criptografía aislada en silicio: el «Secure Enclave», basado en hardware, gestiona las claves de cifrado de forma totalmente independiente del procesador principal de la aplicación, lo que impide la extracción de datos incluso en caso de manipulación física.
- Arranque seguro e integridad del sistema: las comprobaciones criptográficas en varias etapas garantizan que, al encender el dispositivo, solo se ejecute código del sistema autorizado y sin corromper.
- Protecciones avanzadas de memoria: la función integrada «Memory Integrity Enforcement» neutraliza sofisticados ataques de tipo «zero-day» y de desbordamiento de búfer a nivel del núcleo.
- Gestión directa de parches del sistema operativo:Las actualizaciones de seguridad proceden directamente de Apple, lo que elimina las ventanas de vulnerabilidad creadas por los fabricantes de dispositivos Android de terceros.
- Sin dependencia alguna de envoltorios de software:la autorización se obtuvo utilizando funciones nativas de iOS, sin necesidad de bifurcaciones personalizadas del sistema operativo ni de software de contenedorización secundario.
| Vector de seguridad | Dispositivos portátiles industriales Android heredados | iOS adaptado para la Zona 1 de Atexxo |
| Garantía de la información | Ninguna / Autocertificación del fabricante de equipos originales (OEM) | Aprobado para uso restringido por la OTAN (evaluado por BSI) |
| Diseño del sistema operativo | Versiones de Android muy modificadas y fragmentadas | Arquitectura nativa de iOS sin modificar |
| Frecuencia de las actualizaciones de seguridad | Parches irregulares; periodos de soporte de entre 1 y 3 años | Actualizaciones de seguridad directas para vulnerabilidades de día cero durante un periodo de entre 6 y 8 años |
| Arquitectura de seguridad integrada en el silicio | Varía según el fabricante de chips externo | «Secure Enclave» aislado por hardware e integridad de la memoria |
| Gobernanza de TI empresarial | Silos de gestión fragmentados | MDM unificado sin intervención (Intune, Jamf, SOTI) |
Abordar la vulnerabilidad de los dispositivos industriales periféricos
Los activos de infraestructuras críticas —como plataformas marítimas, refinerías y plantas de producción química— constituyen los principales objetivos de los grupos de ransomware y de las amenazas cibernéticas patrocinadas por Estados. Cada dispositivo móvil conectado a una red industrial representa un vector potencial de acceso a los circuitos de control operativo y a los sistemas SCADA.
A pesar de estos riesgos, muchas instalaciones siguen dependiendo de dispositivos móviles industriales Android obsoletos que generan graves deficiencias en la gobernanza de las tecnologías de la información:
- Fragmentación del sistema operativo:Los dispositivos industriales especializados suelen utilizar versiones modificadas de Android que se encuentran con años de retraso respecto a los estándares actuales de ciberseguridad.
- Exposición al firmware de terceros: Las capas de software no verificadas y los controladores personalizados amplían la superficie de ataque para los exploits de la cadena de suministro.
- Soporte técnico prematuro al final de la vida útil: los fabricantes de equipos originales (OEM) industriales especializados suelen dejar de distribuir parches de seguridad al cabo de 2 o 3 años, lo que deja a los equipos en funcionamiento expuestos a vulnerabilidades sin parchear.
- Compartimentación de la gobernanza: Las plataformas móviles no estándar obligan a los equipos de seguridad informática a mantener políticas de seguridad separadas y complejas, específicas para los trabajadores de planta.
La unión de la seguridad física y la ciberseguridad de grado militar
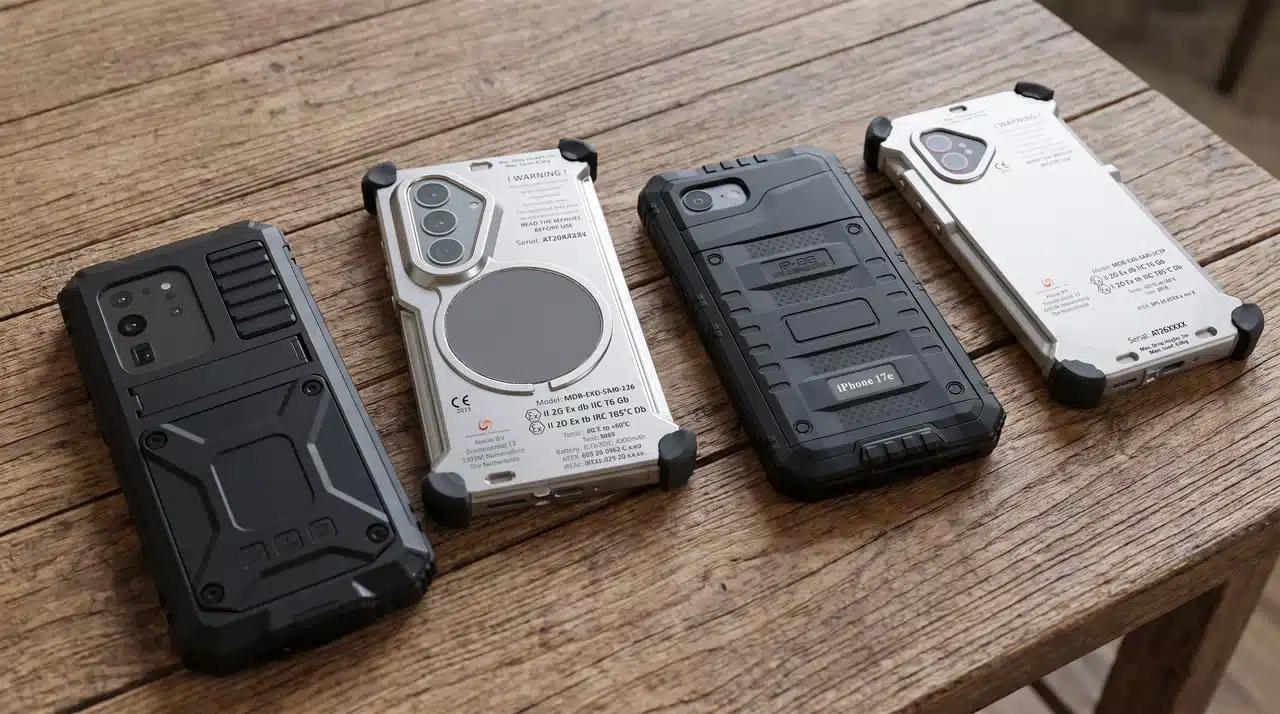
En Atexxo Manufacturing, resolvemos el conflicto histórico entre la protección física contra explosiones y la ciberseguridad empresarial. Al integrar de forma permanente los smartphones comerciales más emblemáticos del mercado —como el iPhone 16 Pro Max o el iPhone 17 Pro Max— en carcasas diseñadas con precisión y certificadas según las normas ATEX e IECEx para las zonas 1 y 21, ofrecemos una plataforma móvil unificada.
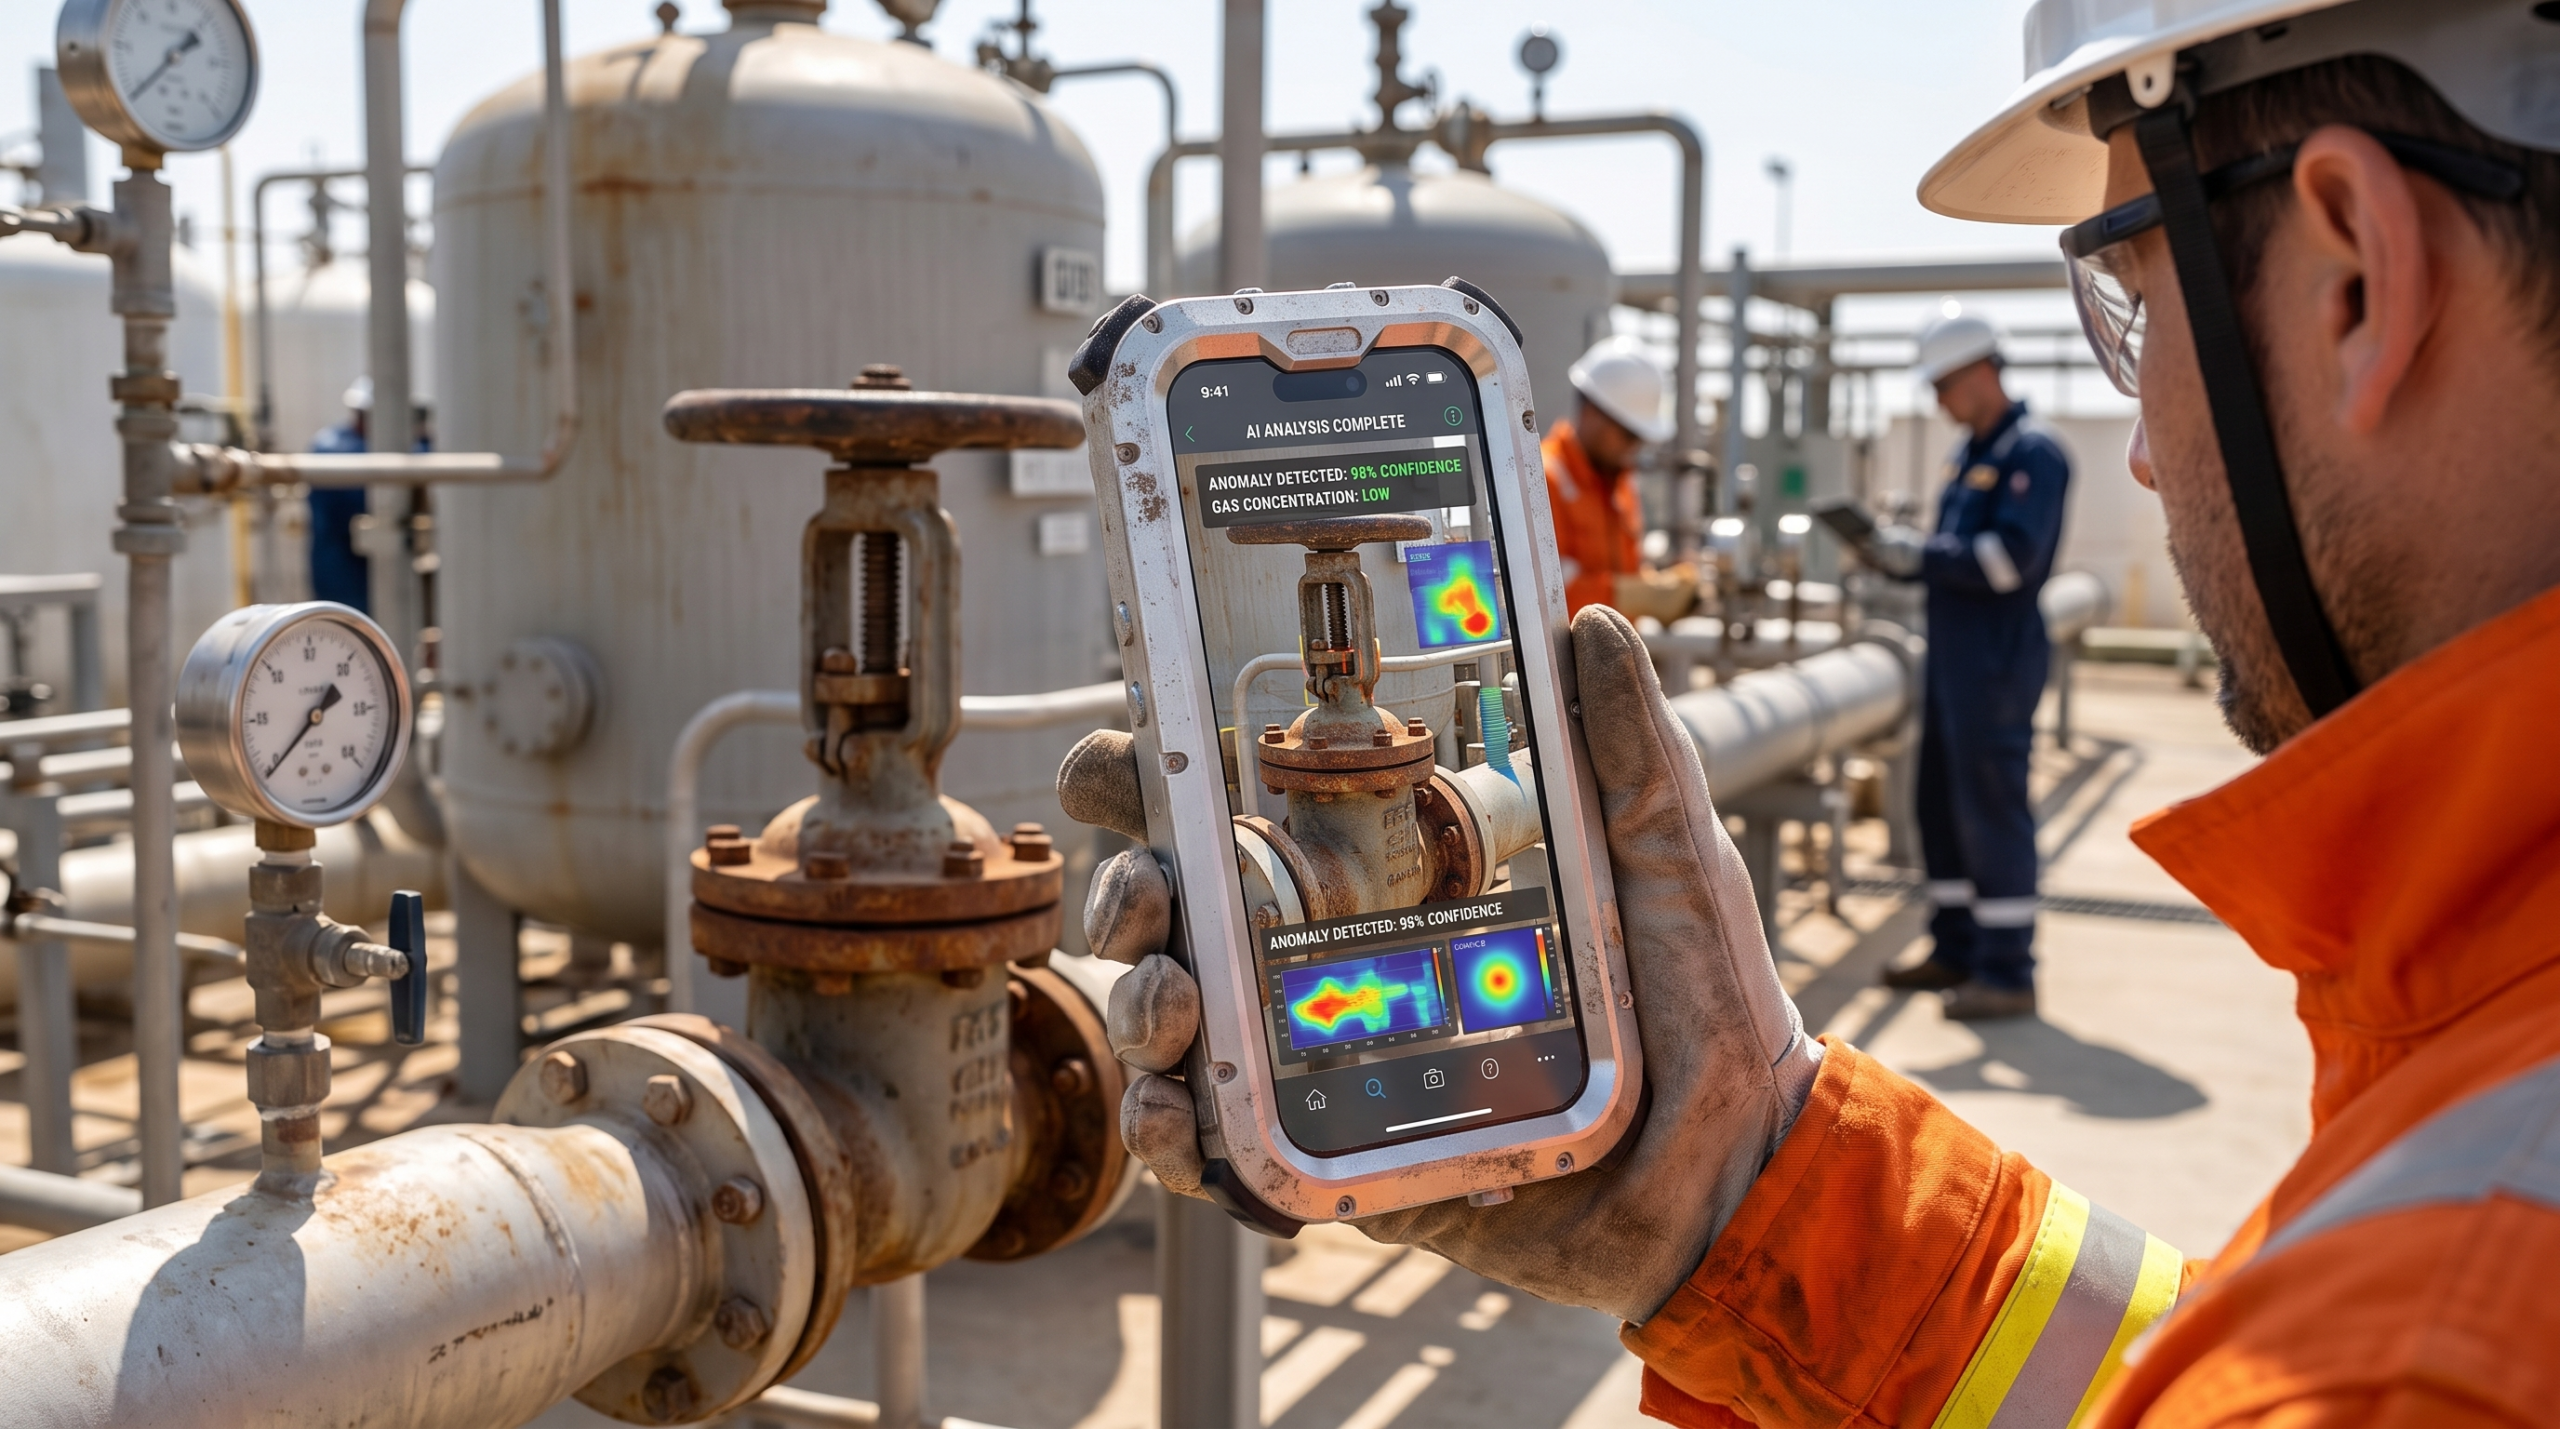
Los equipos de campo disponen de acceso a dispositivos iOS originales equipados con ópticas de nivel profesional, escaneo espacial LiDAR integrado y capacidades de IA de vanguardia sin conexión. Al mismo tiempo, los departamentos de TI de las empresas mantienen un control centralizado total a través de Apple Business Manager y Microsoft Intune, lo que permite aplicar políticas de «confianza cero» en toda la organización sin necesidad de mantener estrategias de seguridad paralelas.
Preguntas frecuentes
¿Qué implica la autorización «NATO Restricted» de Apple para las instalaciones de procesamiento industrial?
Confirma que el hardware nativo de iOS y las arquitecturas del sistema operativo cumplen con los estrictos estándares de seguridad de la información requeridos para gestionar datos gubernamentales clasificados. Para los directores de plantas industriales, esto demuestra que un iPhone adaptado por Atexxo Manufacturing ofrece una ciberseguridad superior en comparación con los dispositivos portátiles industriales Android tradicionales.
¿Requieren los iPhone adaptados por Atexxo envoltorios de software de seguridad personalizados de terceros?
No. La autorización «NATO Restricted» se ha concedido basándose en la arquitectura de seguridad nativa de la plataforma de Apple.Los dispositivos funcionan con el sistema operativo iOS estándar, lo que permite a los equipos de TI corporativos gestionar el hardware de campo mediante perfiles MDM empresariales estándar (como Microsoft Intune o Jamf) sin necesidad de contenedores de seguridad secundarios.
¿Cumplen los iPhone convertidos por Atexxo con la normativa legal para entornos ATEX de Zona 1?
Sí. Cuando un iPhone comercial se modifica y se sella dentro de una carcasa antideflagrante de Atexxo sometida a pruebas independientes, el conjunto completo cuenta con la certificación completa ATEX e IECEx para las Zonas 1 y 21, lo que lo hace conforme a la normativa para su uso en entornos clasificados como peligrosos por la presencia de gases y polvo en todo el mundo.