

A certificação oficial “NATO Restricted” concedida pela Apple para o iOS e o iPadOS marca uma mudança histórica na segurança móvel industrial. Após uma auditoria técnica exaustiva realizada pelo Escritório Federal de Segurança da Informação da Alemanha (BSI), os dispositivos móveis de consumo agora podem lidar com comunicações governamentais confidenciais até o nível “NATO Restricted” utilizando a segurança nativa da plataforma.
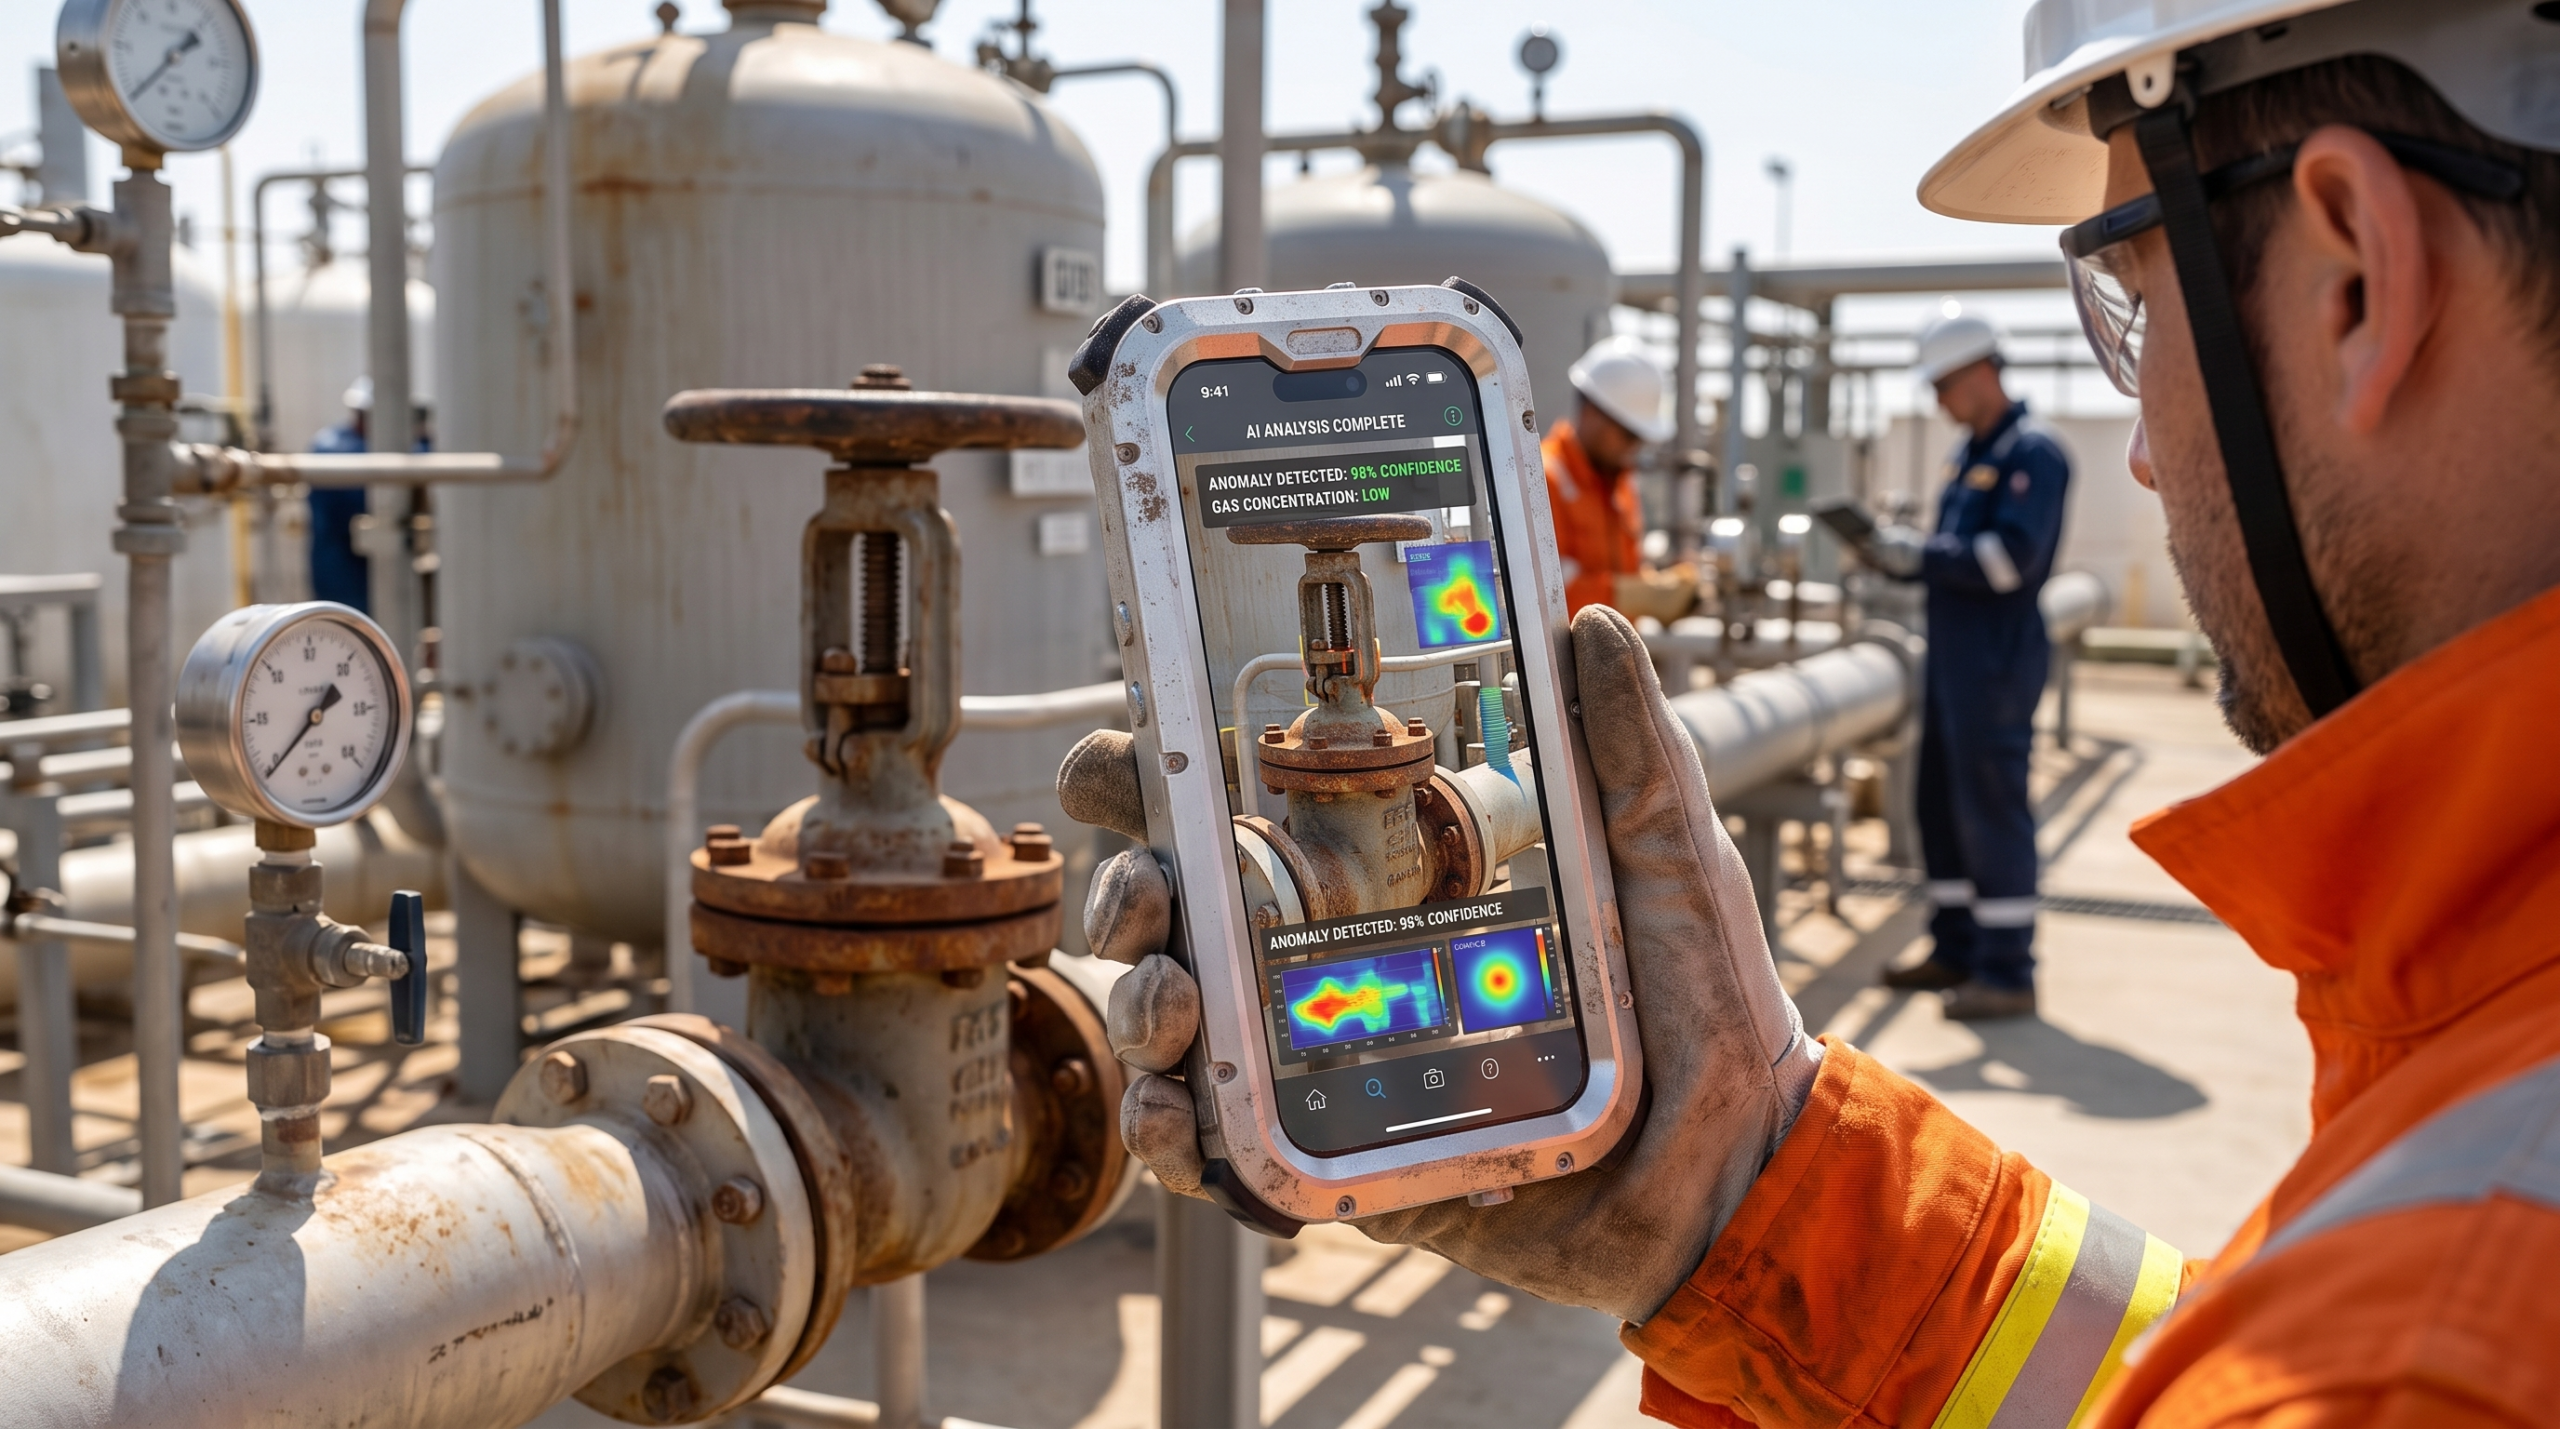
Para os líderes de tecnologia operacional (OT) e de TI que gerenciam refinarias de petróleo, fábricas de processamento químico e plataformas offshore, esse marco altera completamente o panorama da segurança. Na Atexxo Manufacturing, integramos essa arquitetura digital de nível militar à segurança física contra explosões, transformando dispositivos inteligentes aprovados pela OTAN em terminais de campo totalmente certificados para as Zonas 1 e 21.
A realidade arquitetônica da aprovação no padrão da OTAN
A aprovação “Restringida pela OTAN” não é um selo de marketing — ela representa uma rigorosa validação técnica da arquitetura de chips, hardware e sistema operacional da Apple.
- Criptografia isolada em silício: o Secure Enclave, baseado em hardware, gerencia as chaves de criptografia de forma totalmente separada do processador principal do aplicativo, impedindo a extração de dados mesmo em caso de adulteração física.
- Inicialização segura e integridade do sistema: verificações criptográficas em várias etapas garantem que apenas códigos de sistema autorizados e intactos possam ser executados quando o dispositivo é ligado.
- Proteções avançadas de memória: o recurso integrado de imposição de integridade de memória neutraliza explorações sofisticadas de dia zero e ataques de estouro de buffer no nível do kernel.
- Gerenciamento direto de patches do SO:as atualizações de segurança são fornecidas diretamente pela Apple, eliminando as janelas de vulnerabilidade criadas por fabricantes terceirizados de dispositivos Android.
- Zero dependência de wrappers de software:a certificação foi obtida utilizando recursos nativos do iOS, sem a necessidade de bifurcações personalizadas do sistema operacional ou de software secundário de conteinerização.
| Vetor de segurança | Dispositivos portáteis industriais Android de geração anterior | iOS convertido para a Zona 1 pela Atexxo |
| Garantia da segurança da informação | Nenhum / Autoatestado do fabricante original (OEM) | Aprovado como “Restrito” pela OTAN (avaliado pela BSI) |
| Projeto do sistema operacional | Versões do Android altamente modificadas e fragmentadas | Arquitetura nativa do iOS, sem modificações |
| Frequência das atualizações de segurança | Correções irregulares; janelas de suporte de 1 a 3 anos | Atualizações de segurança diretas para vulnerabilidades “zero-day” por 6 a 8 anos |
| Arquitetura de segurança do chip | Varia de acordo com o fabricante do chip de terceiros | Secure Enclave isolado por hardware e integridade da memória |
| Governança de TI corporativa | Silos de gerenciamento fragmentados | MDM unificado sem intervenção manual (Intune, Jamf, SOTI) |
Abordando a vulnerabilidade da borda industrial
Ativos de infraestrutura crítica — como plataformas offshore, refinarias e instalações de produção química — são alvos principais de grupos de ransomware e ameaças cibernéticas patrocinadas por Estados. Cada dispositivo móvel conectado a uma rede industrial representa um vetor potencial de acesso a circuitos de controle operacional e sistemas SCADA.
Apesar desses riscos, muitas instalações continuam a depender de dispositivos móveis industriais Android legados, o que gera graves lacunas na governança de TI:
- Fragmentação do sistema operacional:dispositivos industriais de nicho costumam rodar versões modificadas do Android que estão anos atrasadas em relação aos padrões atuais de segurança cibernética.
- Exposição a firmware de terceiros: camadas de software não verificadas e drivers personalizados ampliam a superfície de ataque para explorações na cadeia de suprimentos.
- Suporte prematuro ao fim da vida útil: Fabricantes de equipamentos originais (OEMs) industriais especializados costumam interromper a distribuição de patches de segurança após 2 a 3 anos, deixando equipamentos em operação expostos a vulnerabilidades não corrigidas.
- Silos de governança: plataformas móveis não padronizadas obrigam as equipes de segurança de TI a manter políticas de segurança separadas e complexas, específicas para os funcionários da fábrica.
Unificando a segurança física e a cibersegurança de nível militar
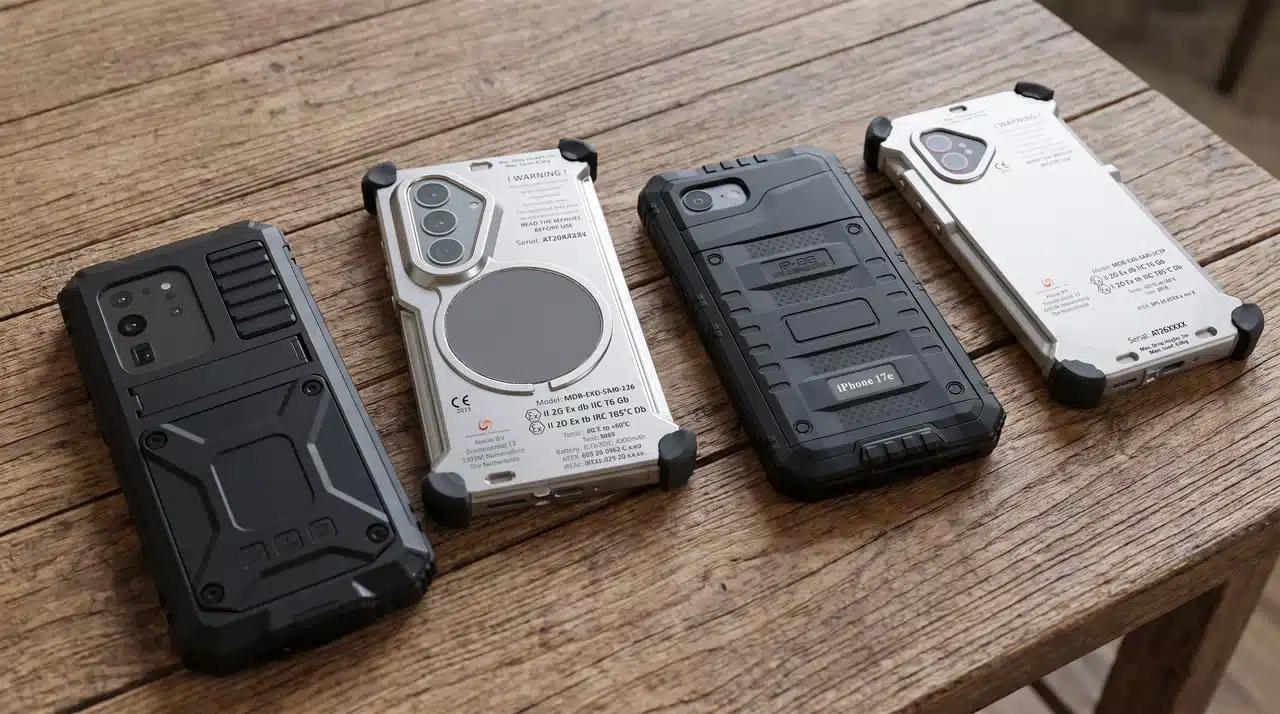
Na Atexxo Manufacturing, resolvemos o conflito histórico entre a proteção física contra explosões e a cibersegurança corporativa. Ao encapsular permanentemente smartphones comerciais de última geração — como o iPhone 16 Pro Max ou o iPhone 17 Pro Max — dentro de invólucros projetados com precisão e certificados pela ATEX e IECEx para as Zonas 1/21, oferecemos uma plataforma móvel unificada.
As equipes de campo têm acesso a dispositivos iOS originais, equipados com óptica de nível profissional, varredura espacial LiDAR integrada e recursos de IA de ponta em modo offline. Ao mesmo tempo, os departamentos de TI corporativos mantêm controle centralizado total por meio do Apple Business Manager e do Microsoft Intune, aplicando políticas de confiança zero em toda a organização sem a necessidade de estratégias de segurança paralelas.
Perguntas frequentes
O que significa a certificação “NATO Restricted” da Apple para instalações de processamento industrial?
Isso confirma que o hardware nativo do iOS e as arquiteturas do sistema operacional atendem aos rigorosos padrões de garantia da informação exigidos para lidar com dados governamentais confidenciais. Para diretores de instalações industriais, isso comprova que um iPhone convertido pela Atexxo Manufacturing oferece segurança cibernética superior em comparação com dispositivos portáteis industriais Android legados.
Os iPhones convertidos pela Atexxo exigem wrappers de software de segurança personalizados de terceiros?
Não. A certificação “NATO Restricted” foi concedida com base na arquitetura de segurança nativa da plataforma da Apple.Os dispositivos operam usando o iOS padrão, permitindo que as equipes de TI corporativas gerenciem o hardware de campo por meio de perfis MDM empresariais padrão (como Microsoft Intune ou Jamf) sem a necessidade de contêineres de segurança secundários.
Os iPhones convertidos pela Atexxo estão em conformidade legal para ambientes ATEX Zona 1?
Sim. Quando um iPhone comercial é modificado e selado dentro de um invólucro à prova de explosão da Atexxo, testado de forma independente, todo o conjunto possui certificação completa ATEX e IECEx para as Zonas 1 e 21, tornando-o legalmente compatível para uso em ambientes classificados como perigosos devido à presença de gases e poeira em todo o mundo.