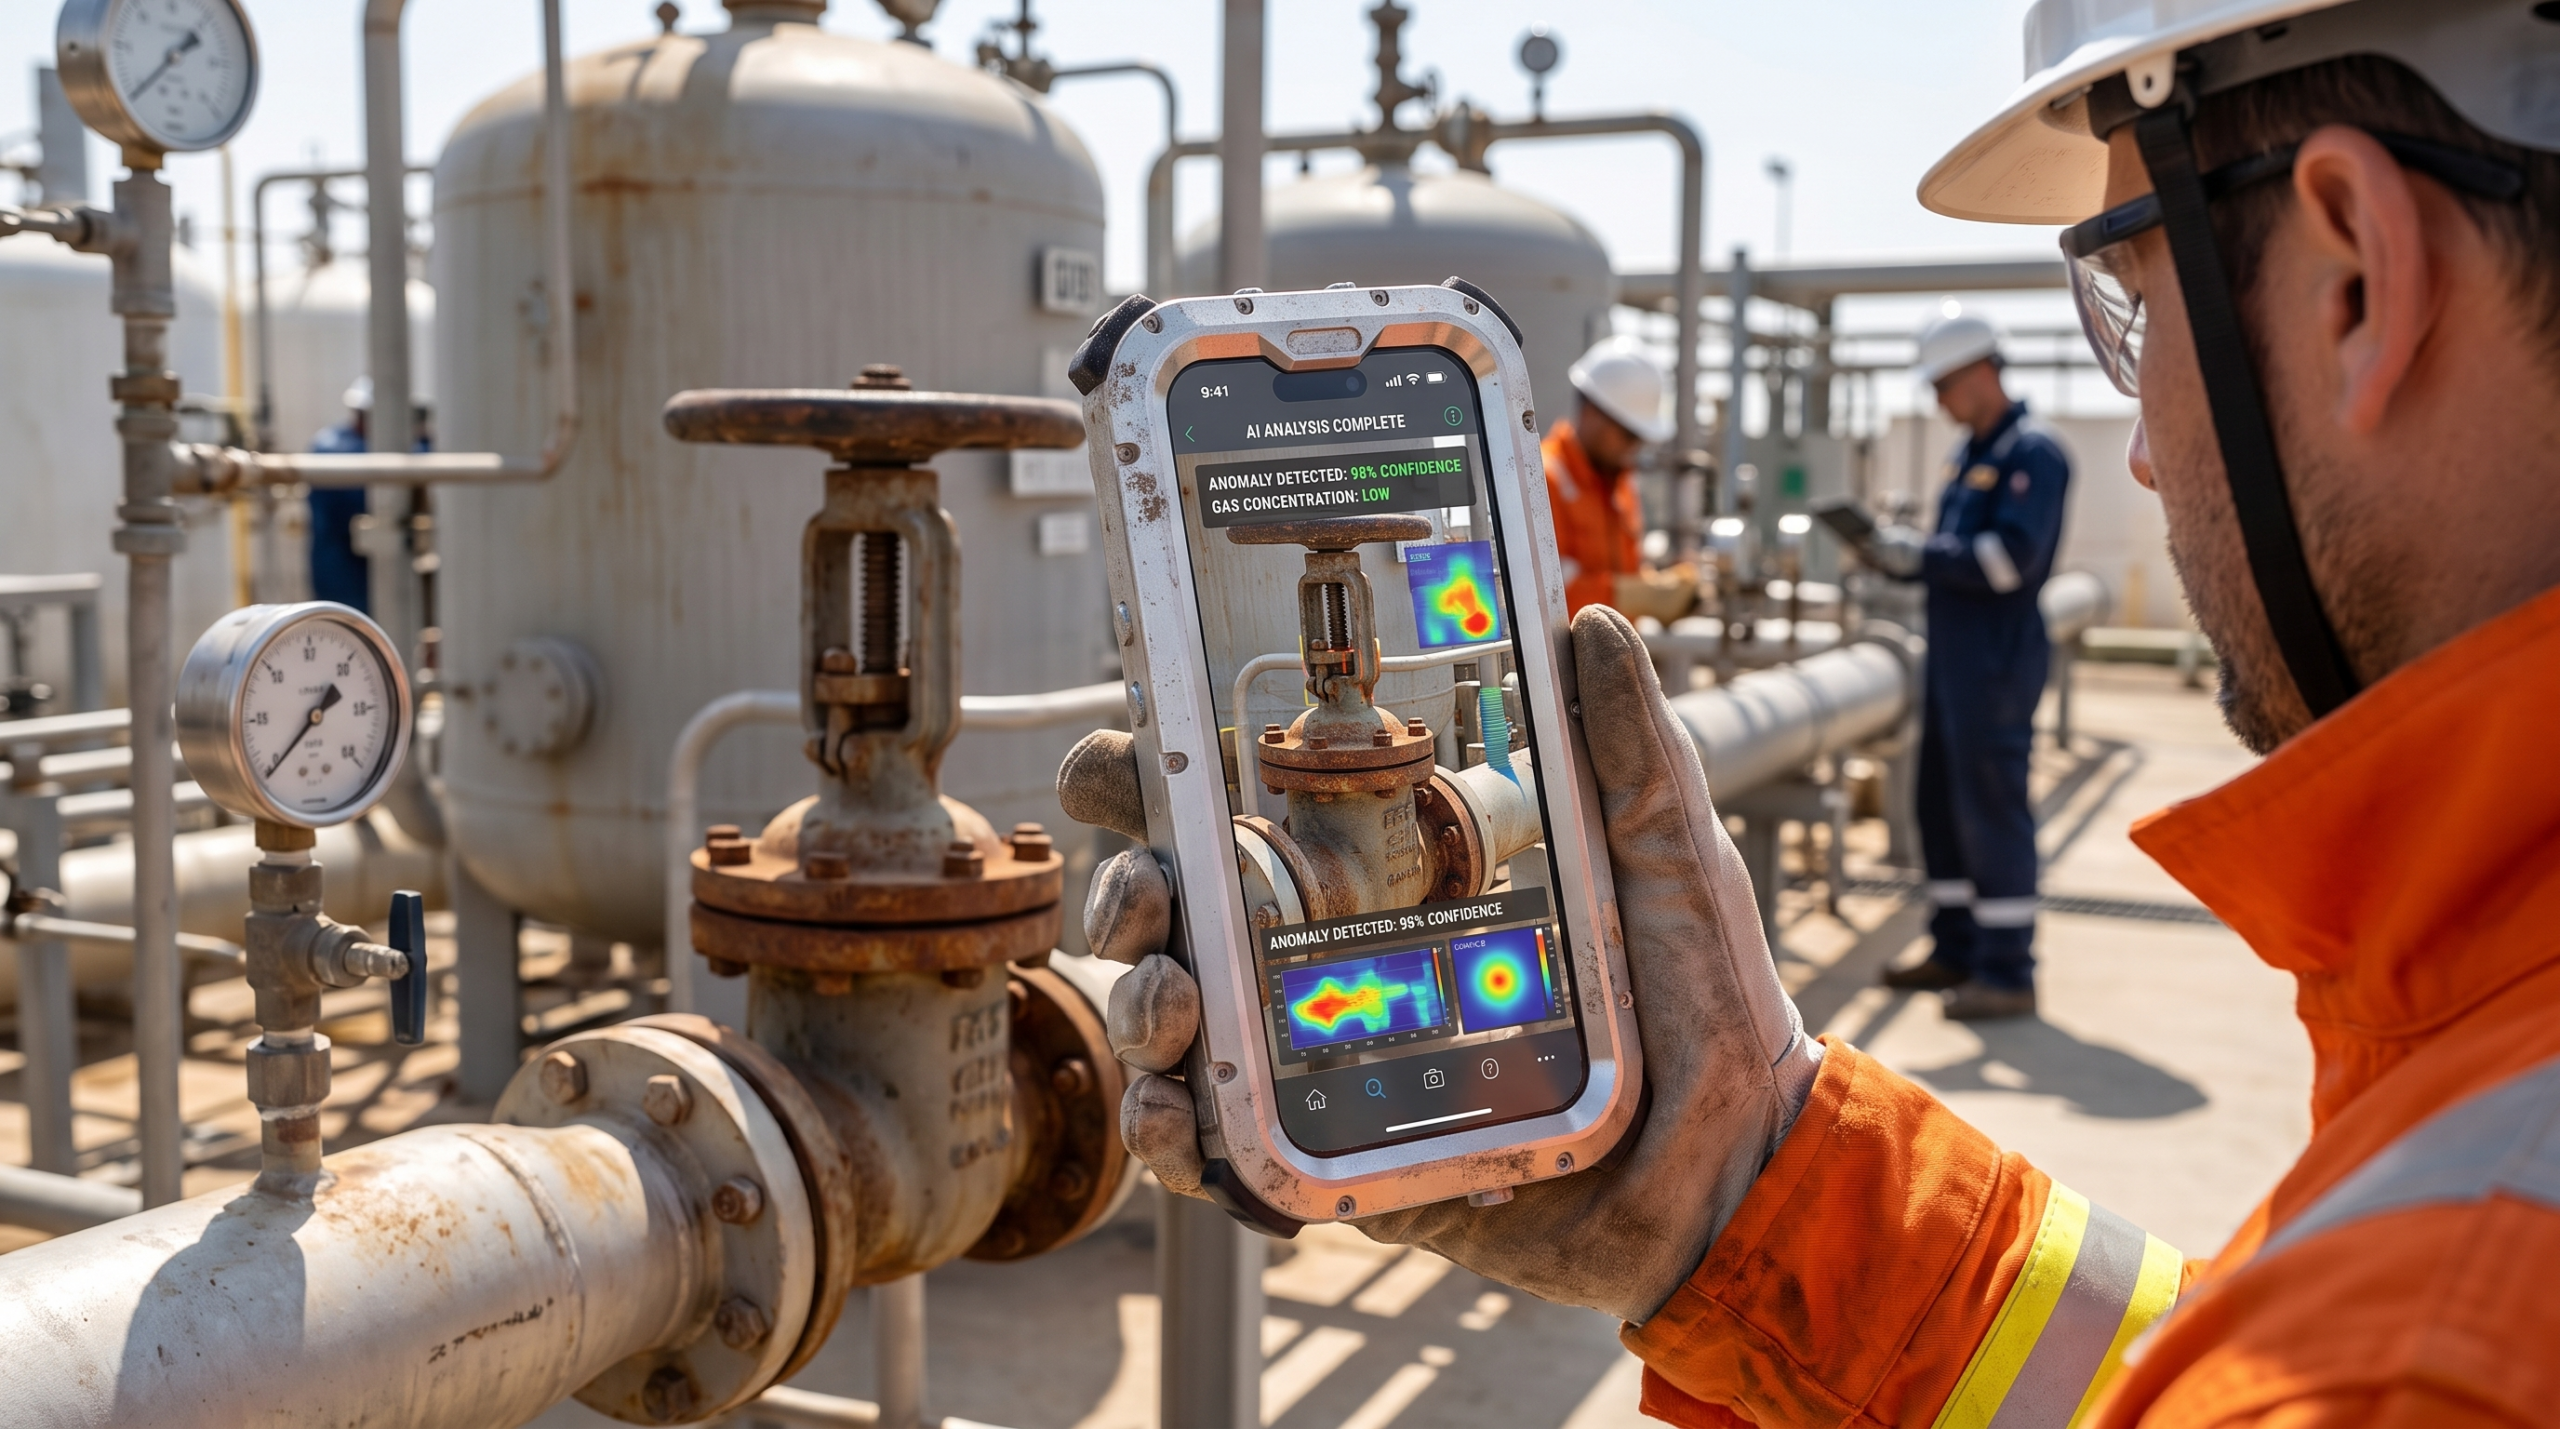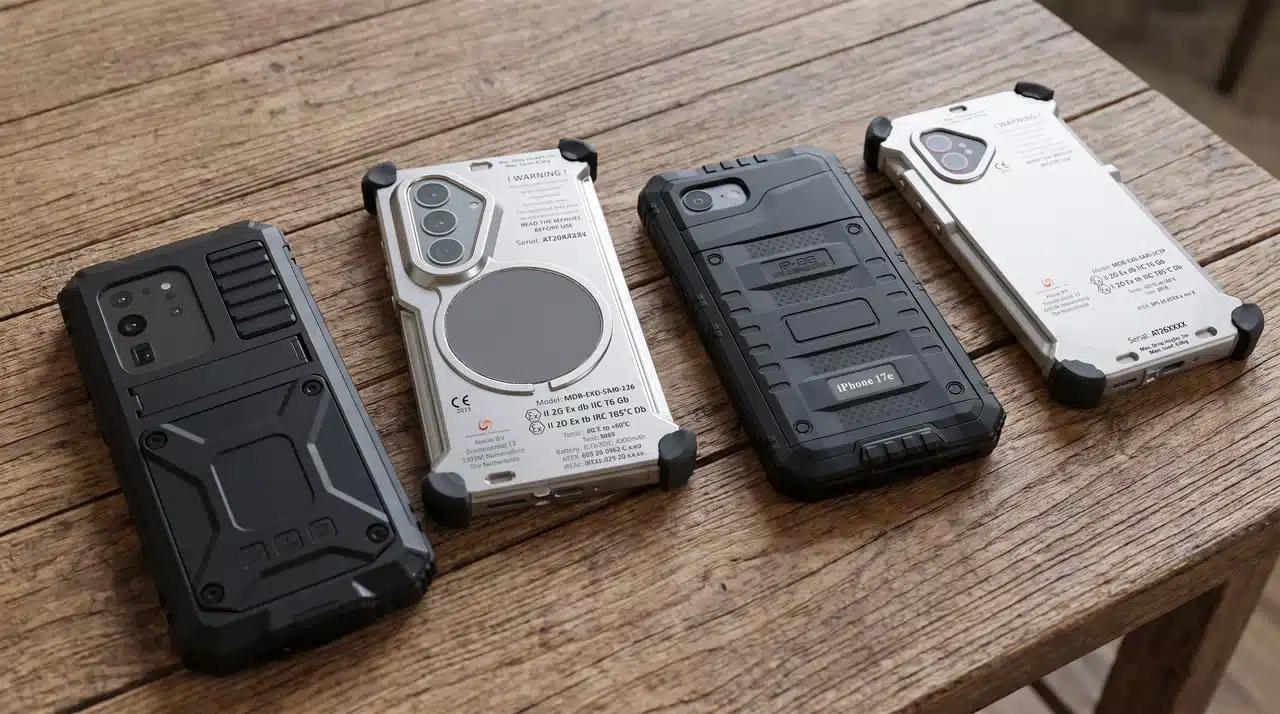


Om mobiele apparaten in ATEX- en IECEx Zone 1-gevaarlijke omgevingen te beveiligen, moet zowel de fysieke explosieveiligheid als het IT-beheer binnen de onderneming worden beoordeeld, en dit voor zowel iOS- als Android-platforms. In plaats van één besturingssysteem als inherent superieur te beschouwen, bereiken moderne faciliteiten optimale beveiliging door het platform te kiezen dat het beste aansluit bij hun bestaande bedrijfsbeheerinfrastructuur.
| Evaluatievector | Apple iOS (Atexxo Ex-case) | Enterprise Android (Atexxo Ex-behuizing) |
| Siliciumbeveiligingsmodule | Gestandaardiseerde Secure Enclave op alle apparaten | Samsung Knox / Google Titan-hardwarebeveiliging |
| Zero-touch-implementatie | Apple Business Manager (ABM) & ADE | Android Enterprise Zero-Touch-registratie |
| Levenscyclus van beveiligingspatches | Directe updates van Apple gedurende 6–8 jaar | Tot 7 jaar OS- en beveiligingsupdates voor vlaggenschipmodellen |
| Sandboxing en controle van apps | Gesloten ecosysteem; App Store- en VPP-catalogi | Google Play Protect; EMM-app-beheer voor bedrijven |
| Flexibiliteit van het ecosysteem | Een uniforme, sterk gestandaardiseerde besturingssysteemomgeving | Diverse formaten en ondersteuning voor aangepaste interne APK’s |
Door hardware ondersteunde beveiligingsarchitecturen
Zowel moderne iOS- als Android-platforms op bedrijfsniveau maken gebruik van in silicium geïsoleerde beveiligingsmodules om versleutelingssleutels en biometrische gegevens te beveiligen:
- Apple Secure Enclave: Een speciale hardwarecoprocessor die geïsoleerd is van de primaire applicatie-CPU. Deze beheert AES-256-versleutelingssleutels en biometrische Face ID-authenticatie lokaal op de chip, waardoor gevoelige gegevens beschermd blijven, zelfs indien de kern van het besturingssysteem het doelwit wordt.
- Samsung Knox & Google Titan: Android-apparaten van bedrijfsniveau — zoals de door Atexxo aangepaste Samsung Galaxy S-serie — zijn voorzien van op hardware gebaseerde beveiligingsplatforms. Samsung Knox biedt realtime kernelbeveiliging, verificatie van de ‘root of trust’ op hardware-niveau en geïsoleerde geheugenopslag die voldoet aan strenge wereldwijde veiligheidsnormen van overheidsinstanties.
Geautomatiseerde ‘zero-touch’-inrichting van het apparaatpark
Voor de implementatie van mobiele hardware op afgelegen offshoreplatforms of raffinaderijen is een geautomatiseerde, draadloze provisioning-pijplijn vereist die handmatige IT-voorbereiding overbodig maakt:
- Apple Business Manager (ABM): ABM is geïntegreerd met MDM-platforms (Mobile Device Management) voor bedrijven, zoals Microsoft Intune of Jamf, en maakt geautomatiseerde apparaatregistratie zonder tussenkomst mogelijk. Wanneer een iPhone in een Atexxo-behuizing in het veld wordt ingeschakeld en verbinding maakt met wifi of 5G, worden beveiligingsprofielen, certificaten en zakelijke applicaties van het bedrijf automatisch gedownload.
- Android Enterprise Zero-Touch: Android biedt een parallel ecosysteem voor zero-touch-registratie. IT-beheerders configureren apparaatprofielen vooraf in hun EMM/MDM-portaal (zoals SOTI, Workspace ONE of Intune). De apparaten worden verzegeld in hun Atexxo Zone 1-behuizingen rechtstreeks naar de buitendienstmedewerkers verzonden, waarbij beveiligingsbeleidsregels automatisch worden toegepast zodra de eerste netwerkverbinding tot stand komt.
Levenscycli van beveiligingspatches op lange termijn
In Operational Technology (OT)-netwerken vormen niet-gepatchte mobiele eindpunten een potentieel toegangspunt tot de besturingssystemen van fabrieken. In het verleden hadden Android-apparaten te kampen met inconsistente updatetempo’s bij verschillende fabrikanten en providers. Moderne toonaangevende Android-platforms hebben deze kloof echter aanzienlijk gedicht:
- Uniforme OS-patching op iOS: Apple brengt zero-day-beveiligingsupdates rechtstreeks en gelijktijdig uit voor alle ondersteunde hardware, waardoor er gedurende 6 tot 8 jaar directe softwareondersteuning wordt geboden.
- Uitgebreide toezeggingen inzake Android-updates:Toonaangevende Android-smartphones (zoals de huidige modellen uit de Samsung Galaxy S-serie) bieden nu tot 7 jaar gegarandeerde besturingssysteemupgrades en beveiligingspatches. Deze verlengde levenscyclus sluit aan bij de eisen voor industriële hardware op de lange termijn en elimineert risico’s op softwarefragmentatie.
App-beheer en het tegengaan van malware
Het beheersen van de uitvoering van applicaties is van cruciaal belang wanneer mobiele apparaten communiceren met telemetriesystemen voor fabrieksveiligheid of elektronische Permit-to-Work (ePTW)-applicaties:
- Sandboxing van applicaties: Zowel iOS als het moderne Android-besturingssysteem isoleren elke applicatie in een eigen versleutelde geheugensandbox, waardoor wordt voorkomen dat ongeautoriseerde scripts toegang krijgen tot aangrenzende bedrijfsgegevens of systeembestanden.
- Gecontroleerde distributie van apps: IT-beheerders binnen ondernemingen kunnen op beide platforms strenge controles op de distributie van apps opleggen. Hoewel Android van nature directe APK-installatie ondersteunt voor eigen, interne industriële software, kunnen IT-beveiligingsteams het openbaar sideloaden beperken via MDM-beleidsregels, waarbij verplichte scans via Google Play Protect en distributie via een eigen bedrijfsappstore worden afgedwongen.
Door vlaggenschip-smartphones – of het nu iOS- of Android-toestellen betreft – onder te brengen in de met uiterste precisie vervaardigde explosieveilige behuizingen van Atexxo, realiseren industriële gebruikers volledige fysieke ATEX/IECEx Zone 1/21-veiligheid zonder in te boeten aan digitale cyberbeveiliging of het beheer van het apparaatpark.
Veelgestelde vragen
Kunnen Android-smartphones beveiliging op defensieniveau bieden in Zone 1-omgevingen?
Ja.Moderne vlaggenschip-Android-smartphones die zijn uitgerust met hardwarebeveiligingschips (zoals Samsung Knox) bieden gegevensversleuteling op bedrijfsniveau en realtime kernelbescherming. Wanneer Android-apparaten worden beheerd via Android Enterprise MDM-beleidsregels en zijn ondergebracht in een explosieveilige behuizing van Atexxo, bieden zij robuuste digitale beveiliging in combinatie met fysieke ATEX Zone 1-conformiteit.
Hoe werkt zero-touch-implementatie voor afgelegen offshore-faciliteiten?
Zowel Apple Business Manager (voor iOS) als Android Enterprise Zero-Touch stellen IT-beheerders in staat om apparaten draadloos toe te wijzen aan bedrijfs-MDM-servers. Apparaten kunnen rechtstreeks naar technici op afgelegen locaties worden verzonden, verpakt in hun Atexxo-behuizingen. Bij de eerste activering via wifi of mobiel netwerk worden de beveiligingsinstellingen van het bedrijf, VPN-profielen en bedrijfsapps automatisch geïnstalleerd, zonder dat er handmatige IT-interventie nodig is.
Ondersteunt Atexxo Manufacturing zowel de aanpassing van iOS- als Android-apparaten?
Ja. Atexxo Manufacturing ontwikkelt gecertificeerde explosieveilige aanpassingen voor toonaangevende smartphonemodellen op zowel het iOS- als het Android-platform, waardoor IT-afdelingen van bedrijven hun voorkeursbesturingssysteem kunnen standaardiseren in gevaarlijke zones 1, 2, 21 en 22.